리소스
블로그
QueryPie AI, 자체 의사결정 AI 모델 ‘QEV’ 개발
QueryPie AI가 독자 개발한 의사결정 AI 모델 ‘QEV’. 보안 특화 학습을 통해 DLP 탐지율 99.69%를 달성하고, 상용 AI 모델 JEV 대비 미탐 건수를 약 91.3% 줄였습니다. 실제 데모 사례를 통해 QEV의 기술력과 활용 가능성을 소개합니다.
2026년 10월 19일
화이트페이퍼
다국어 민감정보 탐지를 위한 DLP AI 모델 설계와 평가
한국어·영어·일본어 민감정보 탐지 모델의 데이터 구성, 경량 분류와 정밀 추출의 역할 분리, 위치 오류를 줄이기 위한 출력 구조 변경과 평가 결과를 설명합니다.
ACP 실습 노트
[1편] 해킹 이후, 공격자는 어디까지 갈 수 있을까 — 내가 ACP를 직접 써보려는 이유
최근 보안 사고 뉴스를 보면서 자꾸 같은 질문을 하게 된다. “공격자가 이미 내부에 들어왔다면, 우리는 무엇을 막을 수 있을까?”

블로그
[2부] ISO/IEC 42001, 어디서부터 시작해야 하지?
ISO/IEC 42001 관점에서 AI 자산을 식별하고 AI 인벤토리를 구축해 AI Control Tower로 발전시키는 실무 방법을 소개합니다.
2026년 7월 31일
블로그
FDE(Forward Deployed Engineer)란? 생성 AI 시대에 주목받는 새로운 엔지니어 직무 해설
FDE(Forward Deployed Engineer)의 의미, 역할, 주목받는 배경, 필요한 스킬, IT 컨설턴트 및 SES와의 차이점을 알기 쉽게 해설합니다.
2026년 7월 23일
블로그
[1부] ISO/IEC 42001, 어디서부터 시작해야 하지?
ISO/IEC 42001 인증 준비를 시작하는 담당자를 위해 표준의 관점, 적용 범위 정의, 이해관계자 식별 등 가장 먼저 점검해야 할 실무 포인트를 정리합니다.
2026년 7월 12일
제품 소개
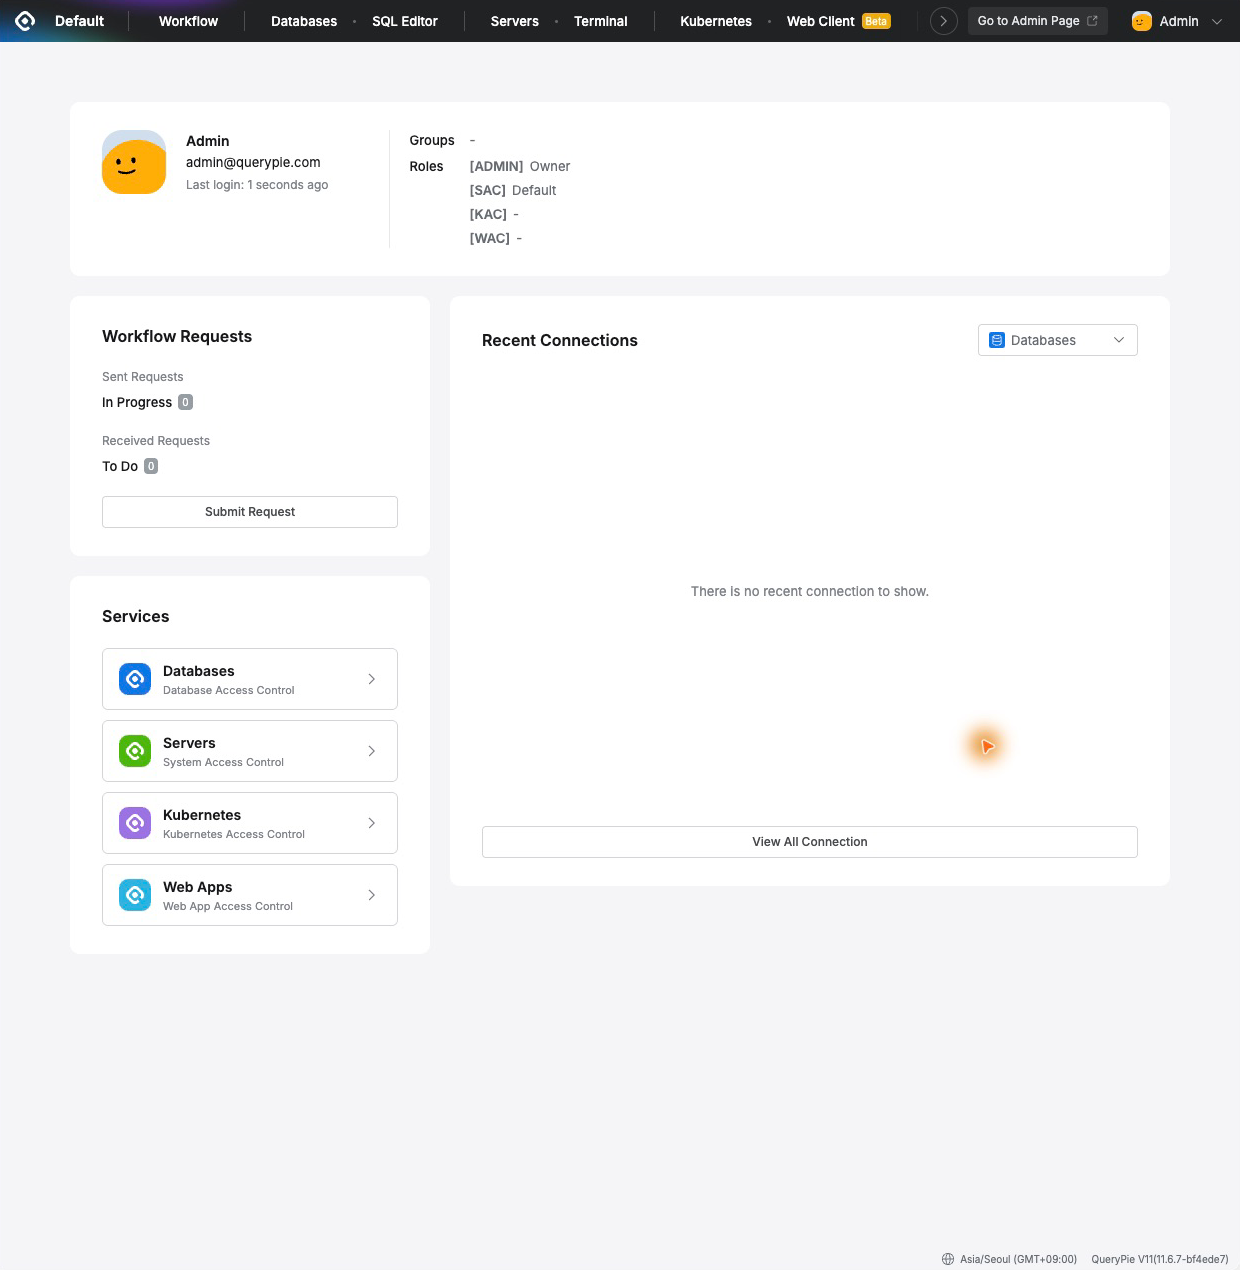
QueryPie AIP 소개
QueryPie AIP에 대해 알아야 할 모든 것
ACP 실습 노트
[2편] QueryPie ACP 커뮤니티 버전 설치하기 — 도입 검토를 위한 첫 실습 환경 만들기
지난 글에서 던진 질문은 “공격자가 이미 내부에 들어왔다면, 어디까지 움직일 수 있을까?”였다. 그 질문에 답하려면 접근통제 제품의 기능 목록을 읽는 것에서 한 걸음 더 나아가야 한다. 실제 환경에 올려 보고, 계정과 권한을 설정하고, 허용한 작업과 차단한 작업이 어떻게 기록되는지 확인해야 한다. 이번에는 그 출발점으로
매뉴얼
QueryPie AIP 매뉴얼
QueryPie AIP 사용자 가이드, 기능 사용 및 운영 절차에 대한 안내 페이지입니다.
제품 소개
QueryPie ACP 소개
QueryPie ACP에 대해 알아야 할 모든 것
ACP 실습 노트
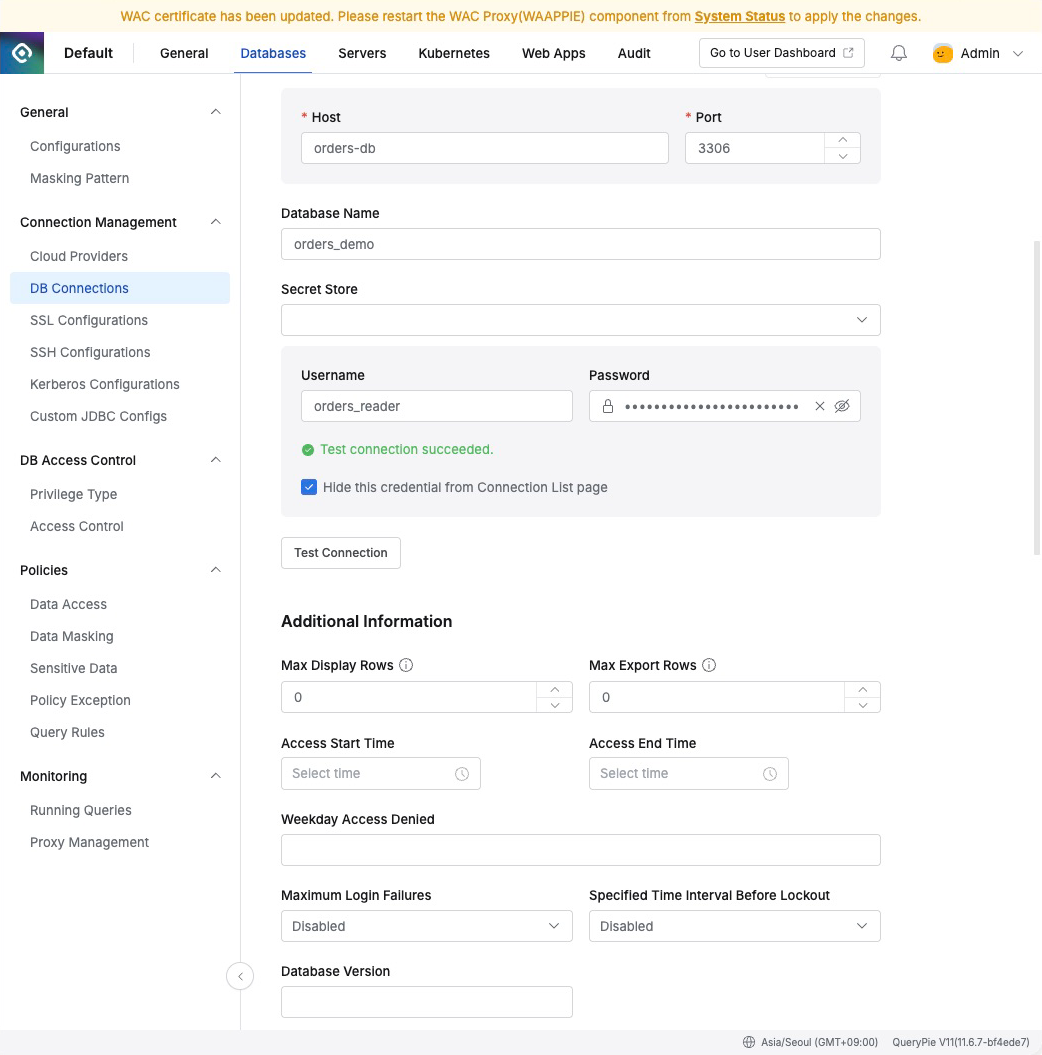
[3편] QueryPie ACP에 첫 DB 연결하기 — 개발자의 접속 방식은 어떻게 바뀔까?
지난 2편에서 Mac에 QueryPie ACP 커뮤니티 버전을 설치했다. 로그인까지 해봤으니, 이번에는 DB를 연결해서 실제로 데이터를 조회해 보려고 한다. 궁금했던 건 개발자가 쓰는 화면이었다. 관리자가 DB를 등록해 주면 개발자는 어디로 들어가서 SQL을 실행할까? 웹에서만 써야 할까, 쓰던 DB 클라이언트로도 접속할
블로그
AI Work OS: 새로운 지능이 기업 안에서 일하는 방식
AI가 기업 안에서 함께 일하는 새로운 지능이 된 지금, 기업은 AI가 이해할 수 있는 맥락, 실제 업무를 수행하는 실행 구조, 그리고 그 실행을 안전하게 통제하는 운영 체계가 필요합니다.
2026년 6월 16일
매뉴얼
QueryPie ACP 매뉴얼
QueryPie ACP의 관리자 및 사용자 문서를 통합한 가이드 페이지입니다.
화이트페이퍼
SaaS의 종언인가, 진화인가 ~AI 에이전트 시대에 SaaS 기업이 취해야 할 전략~
본 백서는 AI 에이전트가 SaaS 비즈니스에 미치는 영향을 분석하고, SaaS 기업이 취해야 할 전략과 QueryPie AI 자신의 SaaS 벤더에서 AI Native 기업으로의 변혁 실록을 전합니다.
ACP 실습 노트
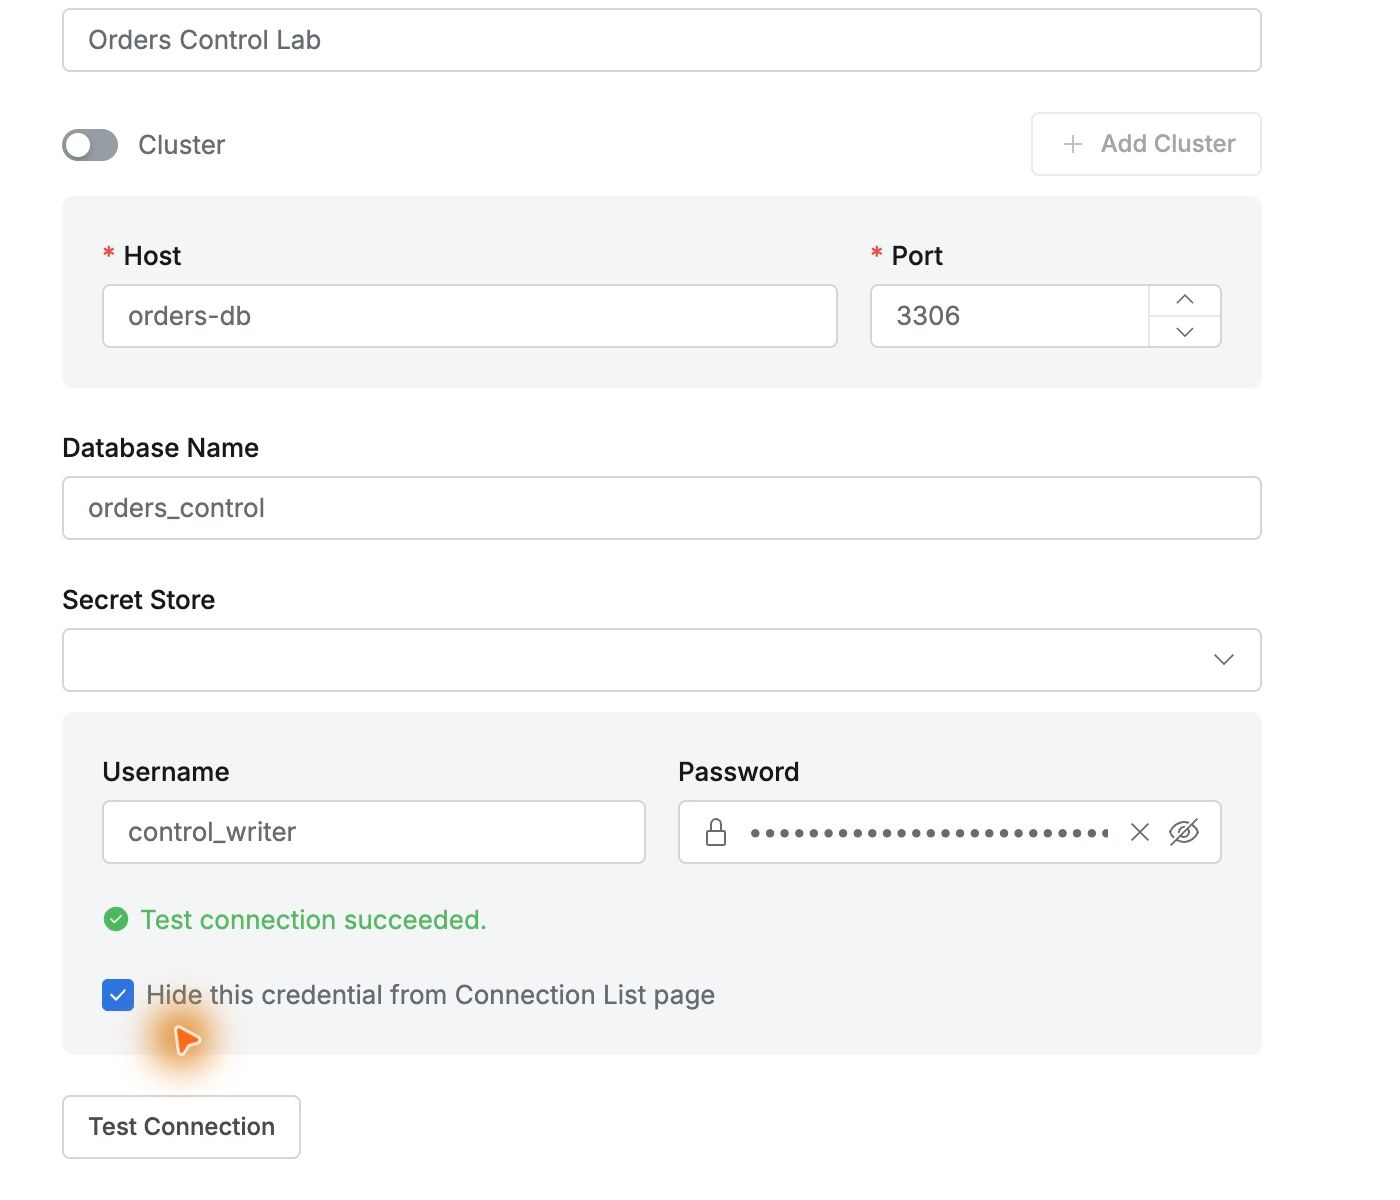
[4편] QueryPie ACP 읽기 권한으로 UPDATE를 실행해 보면? — 쿼리 차단부터 권한 회수, 감사 로그까지
지난 편에서는 QueryPie에 DB를 등록하고 DBeaver로 주문 데이터를 조회했다. 접속 정보를 직접 넣는 방법과 Multi Agent에서 DBeaver를 여는 방법까지 써봤다. 조회가 되는 건 확인했으니, 이번에는 반대로 해보고 싶었다. 읽기 권한만 받은 개발자가 UPDATE를 실행하면 어떻게 될까? 관리자가 접근
매뉴얼
QueryPie ACP 사용자 매뉴얼
기본 사용자 작업 및 일상적인 QueryPie 사용에 대한 가이드 페이지입니다.
화이트페이퍼
AI 에이전트 시대의 가드레일 설계 (2026년판) - 전편: 사상·설계편
AI 에이전트가 자율적으로 업무를 수행하는 시대, 기업은 어떻게 통제해야 하는가. 권한 설계·승인 플로우·감사 로그·Kill Switch의 4가지 요소를 체계화하고, CxO·실무 리더를 대상으로 설명하는 2026년판 가드레일 설계 가이드.
ACP 실습 노트
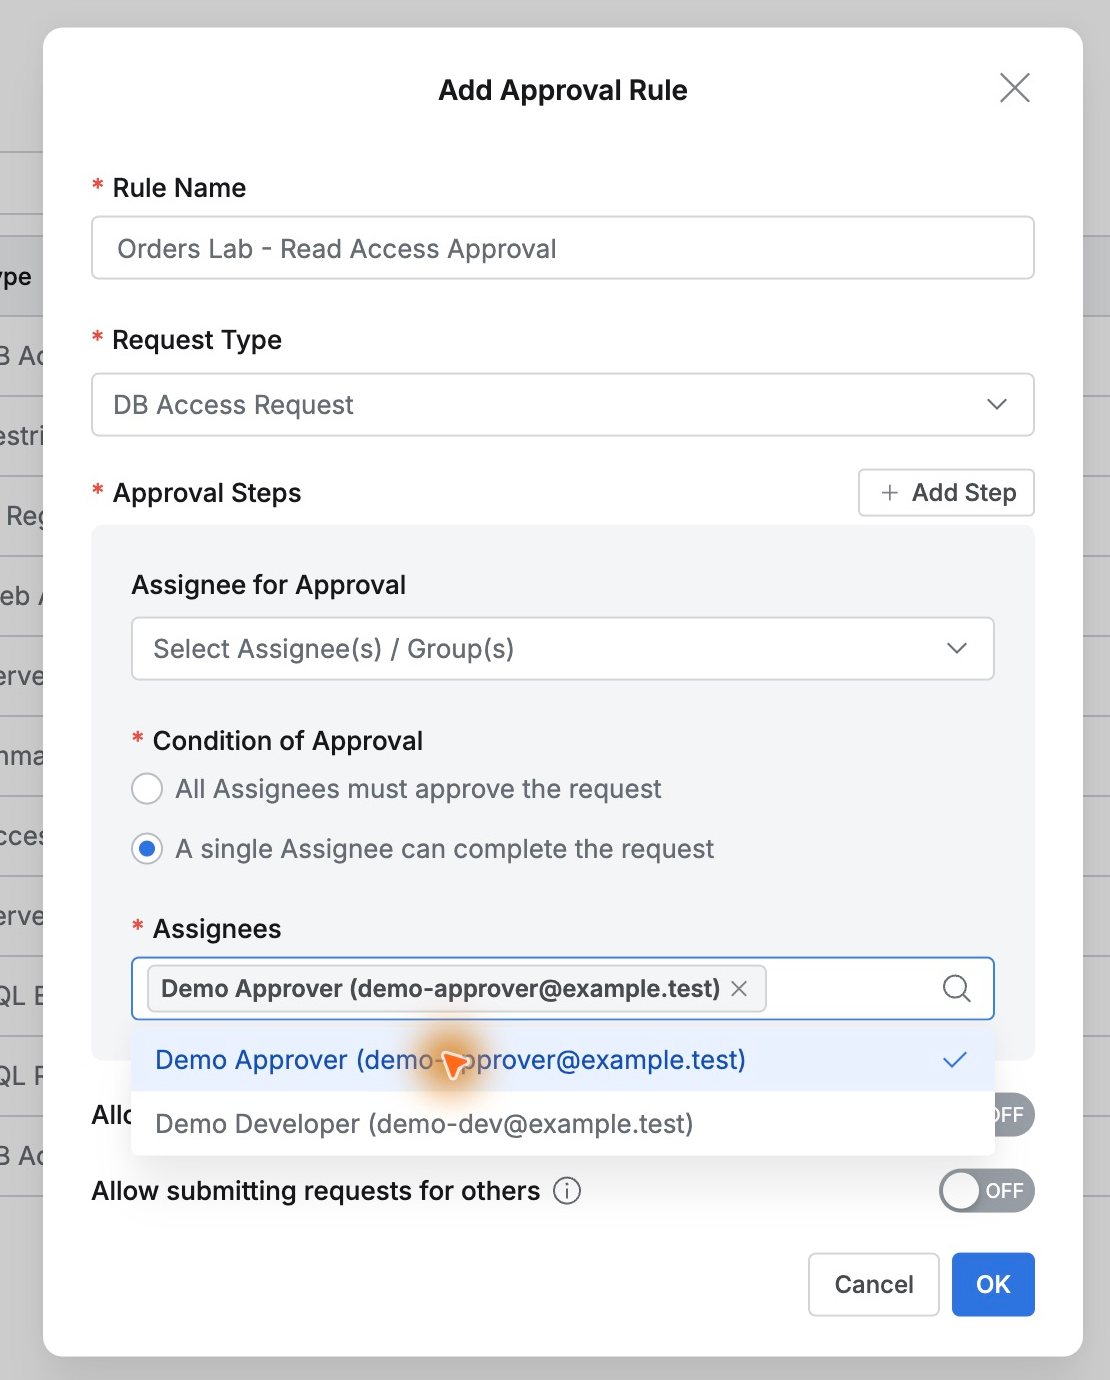
[5편] QueryPie ACP에서 DB 권한 요청하고 승인받기 — DBeaver 조회까지 직접 해봤다
“주문 정산 내역을 확인해야 하는데, 내일까지 DB 조회 권한을 받을 수 있을까요?” DB를 운영하다 보면 이런 요청을 자주 받게 된다. 어떤 DB가 필요한지, 조회만 하면 되는지, 언제까지 쓸 것인지 확인하고 권한을 열어주는 일이다. 요청이 몇 건 없을 때는 메신저로도 처리할 수 있지만, 사람이 늘어나면 누가 어떤 이유
매뉴얼
QueryPie ACP 관리자 매뉴얼
관리자 설정, 운영 및 권한 관리 절차에 대한 가이드 페이지입니다.
블로그
AI 공격 도구, 55개국 600개 방화벽 침해: 방화벽 너머의 데이터를 보호하는 방법
AI 기반 오픈소스 공격 플랫폼이 55개국 600개 이상의 FortiGate 방화벽을 침해했습니다. 숙련되지 않은 위협 행위자가 AI를 활용하여 대규모 공격을 실행했습니다. 이 글에서는 CyberStrikeAI 사건을 분석하고 CxO가 방화벽 너머의 데이터를 보호하기 위한 심층 방어 프레임워크를 제시합니다.
2026년 3월 9일
화이트페이퍼
AI 에이전트 시대의 가드레일 설계 (2026 에디션) — 2부: 실무 및 구현
AI 에이전트 가드레일에 대한 실용적인 구현 가이드입니다. 세 가지 사례 연구(PC 운영 에이전트, 개발 AI 취약성, 자율 5G 운영), 재사용 가능한 체크리스트, 90일 출시 로드맵이 포함되어 있습니다.
ACP 실습 노트
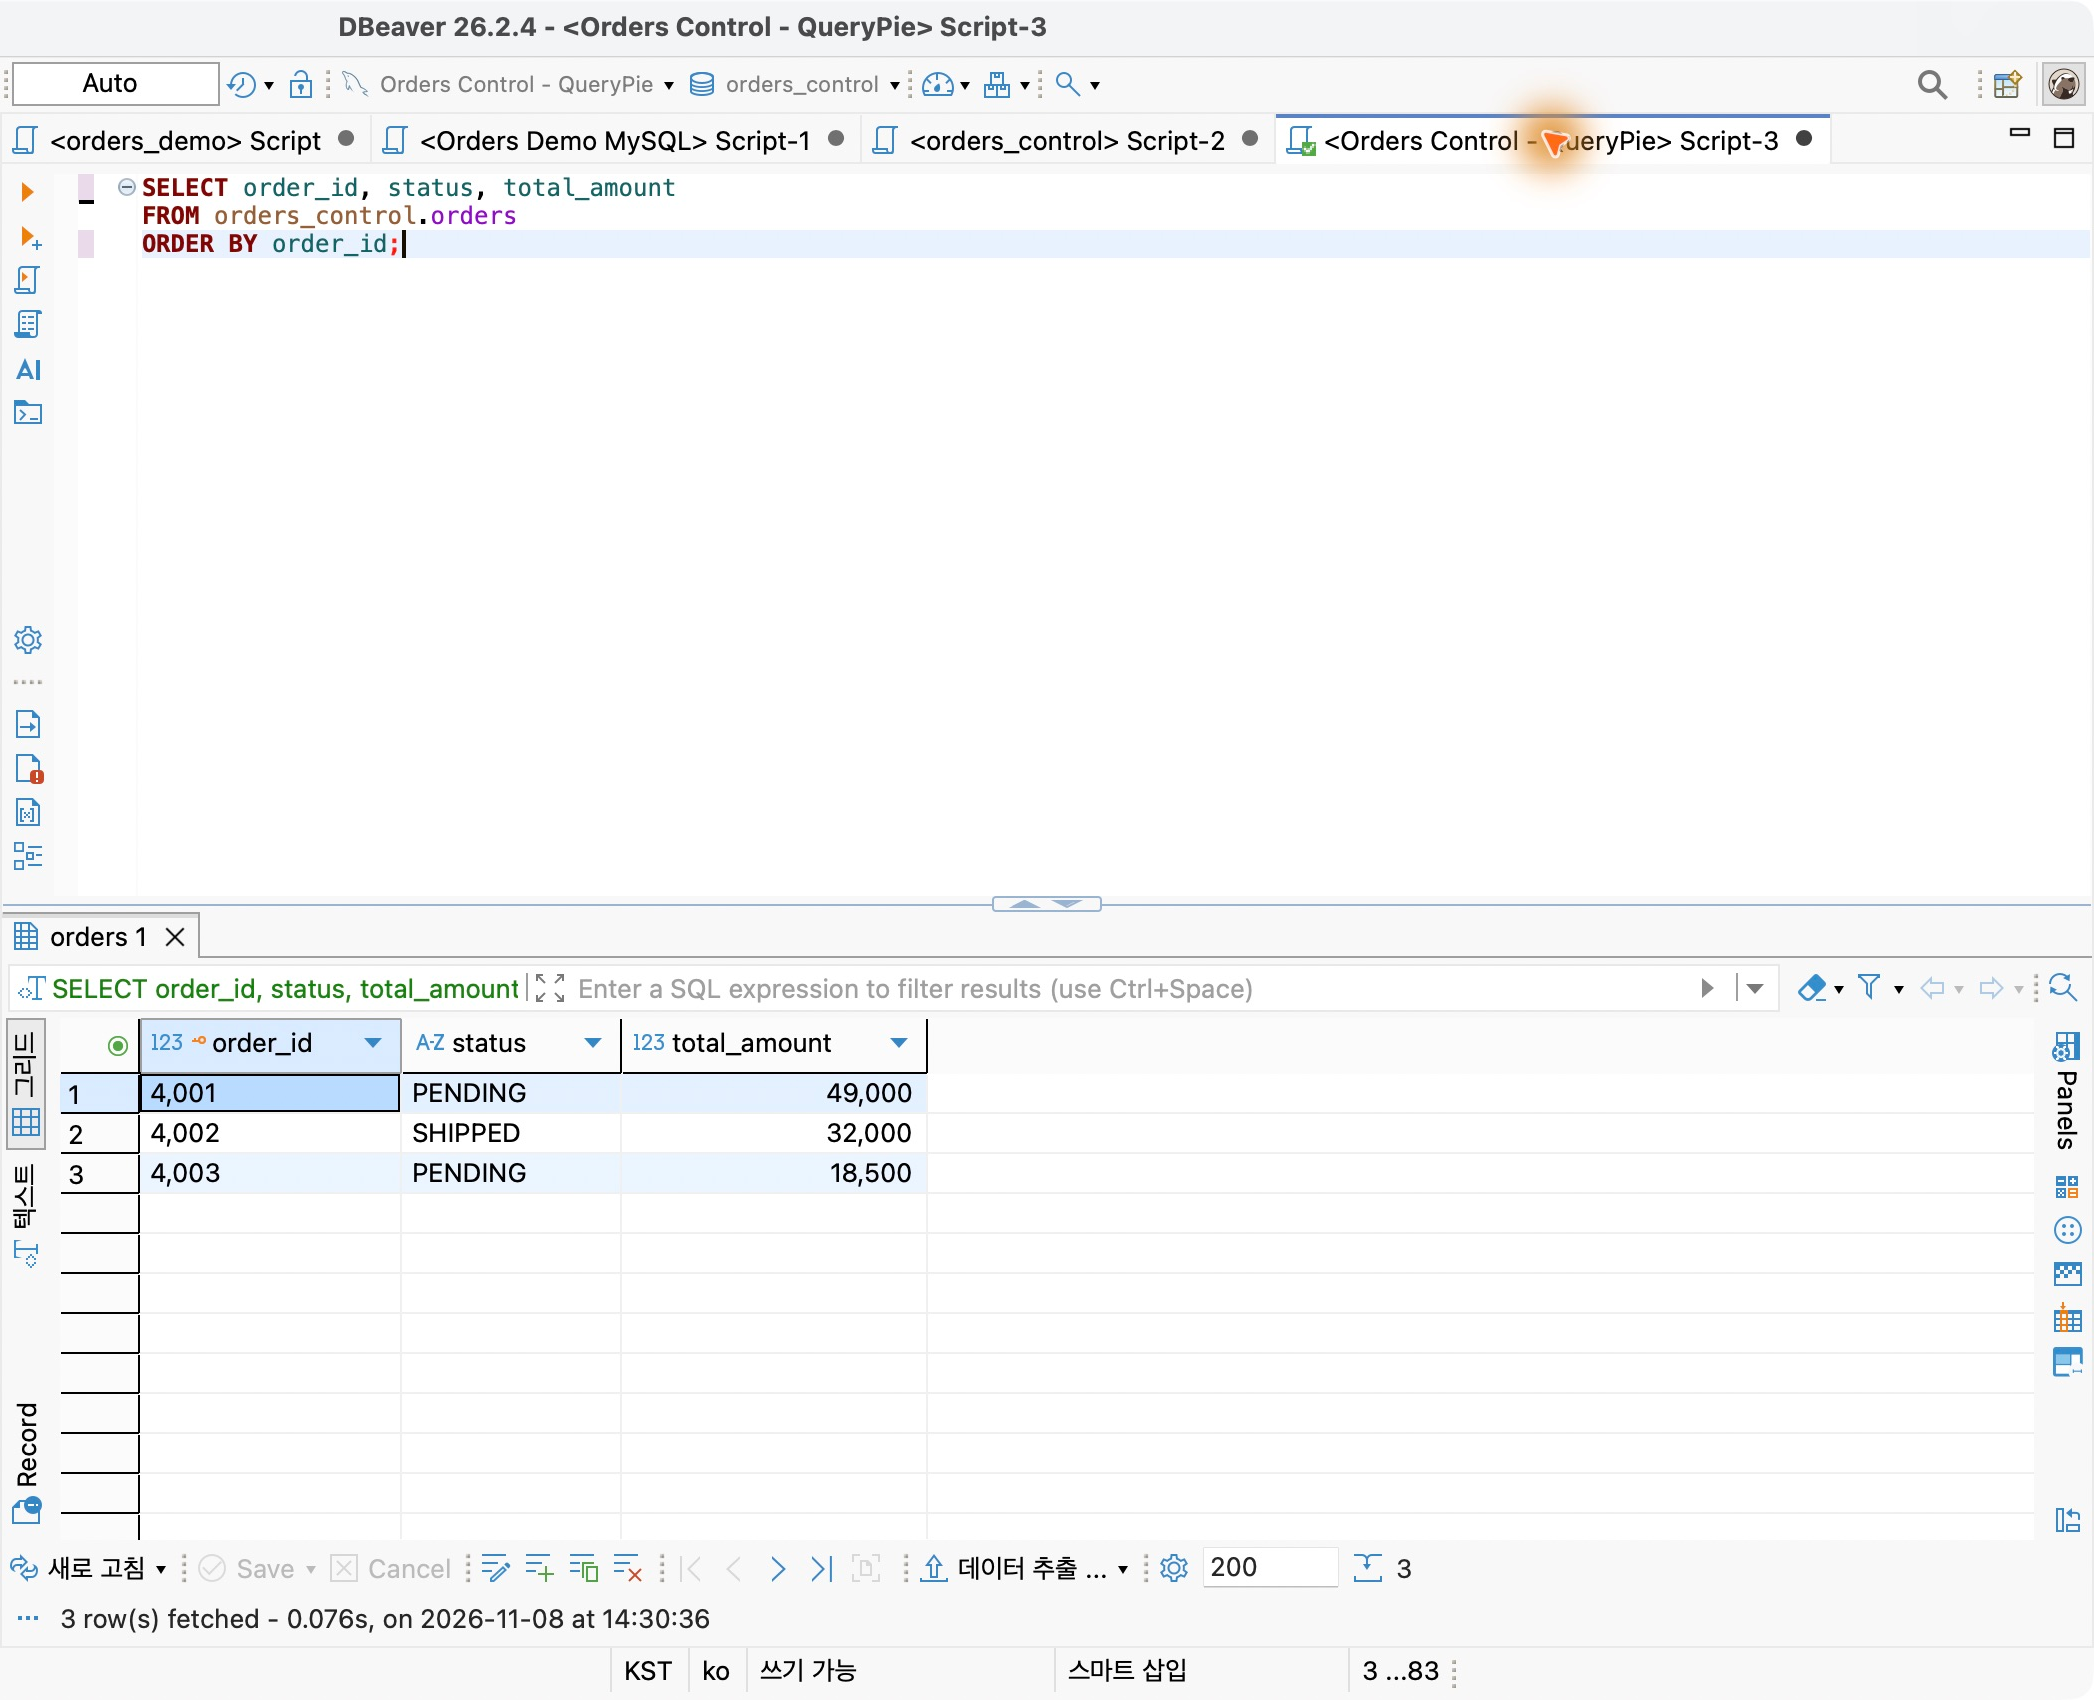
[6편] QueryPie ACP에서 SQL 승인받고 데이터 수정하기 — 조회 권한은 그대로, 필요한 작업만
운영 DB를 조회하다 보면 데이터를 한두 건 고쳐야 할 때가 있다. 배송은 끝났는데 주문 상태가 그대로이거나, 잘못 들어간 값을 정정해야 하는 경우다. 수정할 내용은 간단해도 운영 데이터인 만큼 누가 어떤 이유로 바꾸는지는 분명하게 남기고 싶다. 지난 5편에서는 필요한 DB 접근 권한을 요청하고 승인받아 봤다. 이번에는
매뉴얼
QueryPie ACP 릴리스 노트
최신 제품 업데이트, 추가된 기능 및 개선 사항을 확인하기 위한 가이드 페이지입니다.
블로그
AI 보안 위협 지도 2026 | CxO를 위한 7가지 공격 벡터와 실전 방어 프레임워크
AI 보안은 전통적인 사이버 보안의 확장이 아닙니다—추가적인 방어 계층이 필요합니다. 프롬프트 인젝션과 모델 공급망 위협을 포함한 7가지 AI 특화 공격 벡터와 CxO를 위한 OWASP 및 NIST 기반 거버넌스 프레임워크를 살펴보세요.
2026년 3월 3일
화이트페이퍼
코드 생성 및 에이전틱 RAG에 중점을 둔 도메인 특화 파이프라인을 위한 LLM 비교 평가 [1부]
LLM 벤치마크를 맹신하지 마세요. 귀하의 도메인에 가장 적합한 LLM을 직접 평가하고 선택하세요. 이 글은 실제 일본 급여 시스템 파이프라인에서 13개의 LLM 구성을 체계적으로 비교하는 연구의 첫 번째 부분입니다.
용어집
QueryPie Glossary - 주요 용어 및 정의
QueryPie의 데이터 거버넌스 및 보안과 관련된 주요 용어를 살펴보세요. 우리 플랫폼과 보안 업계를 이해하는 데 중요한 용어들을 한눈에 확인할 수 있습니다.
ACP 실습 노트
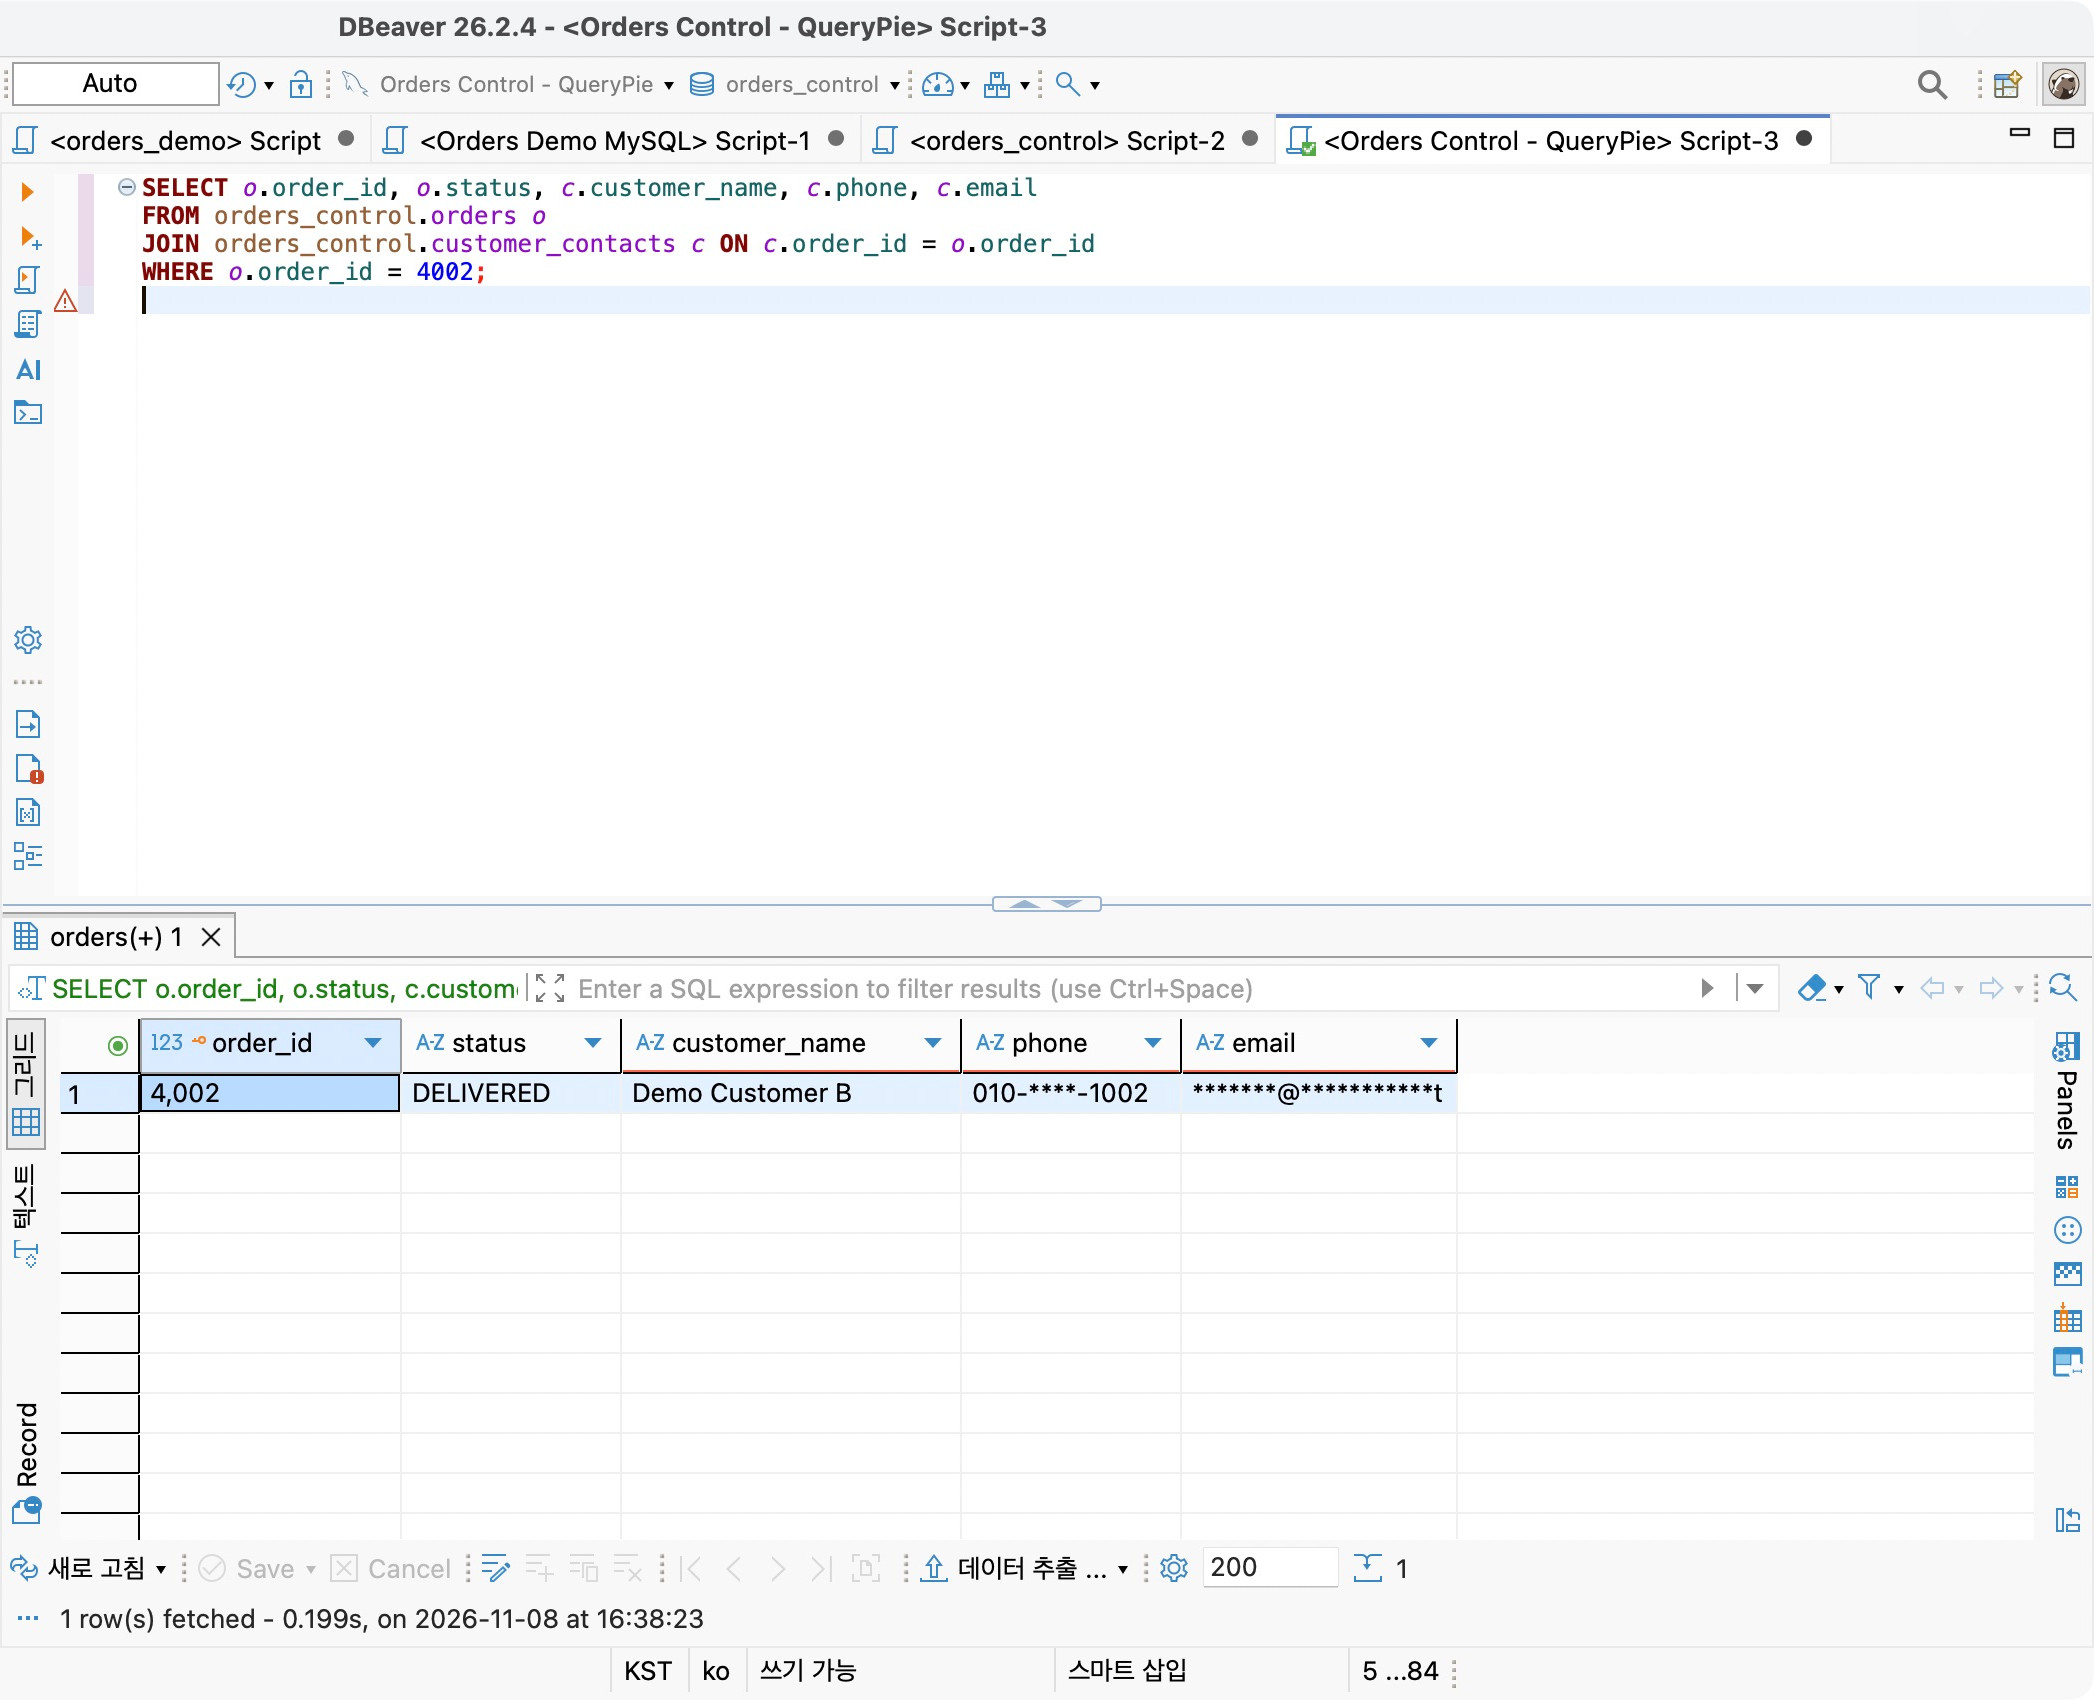
[7편] DB 조회는 허용하고 개인정보는 가려봤다 — QueryPie 데이터 마스킹 실습
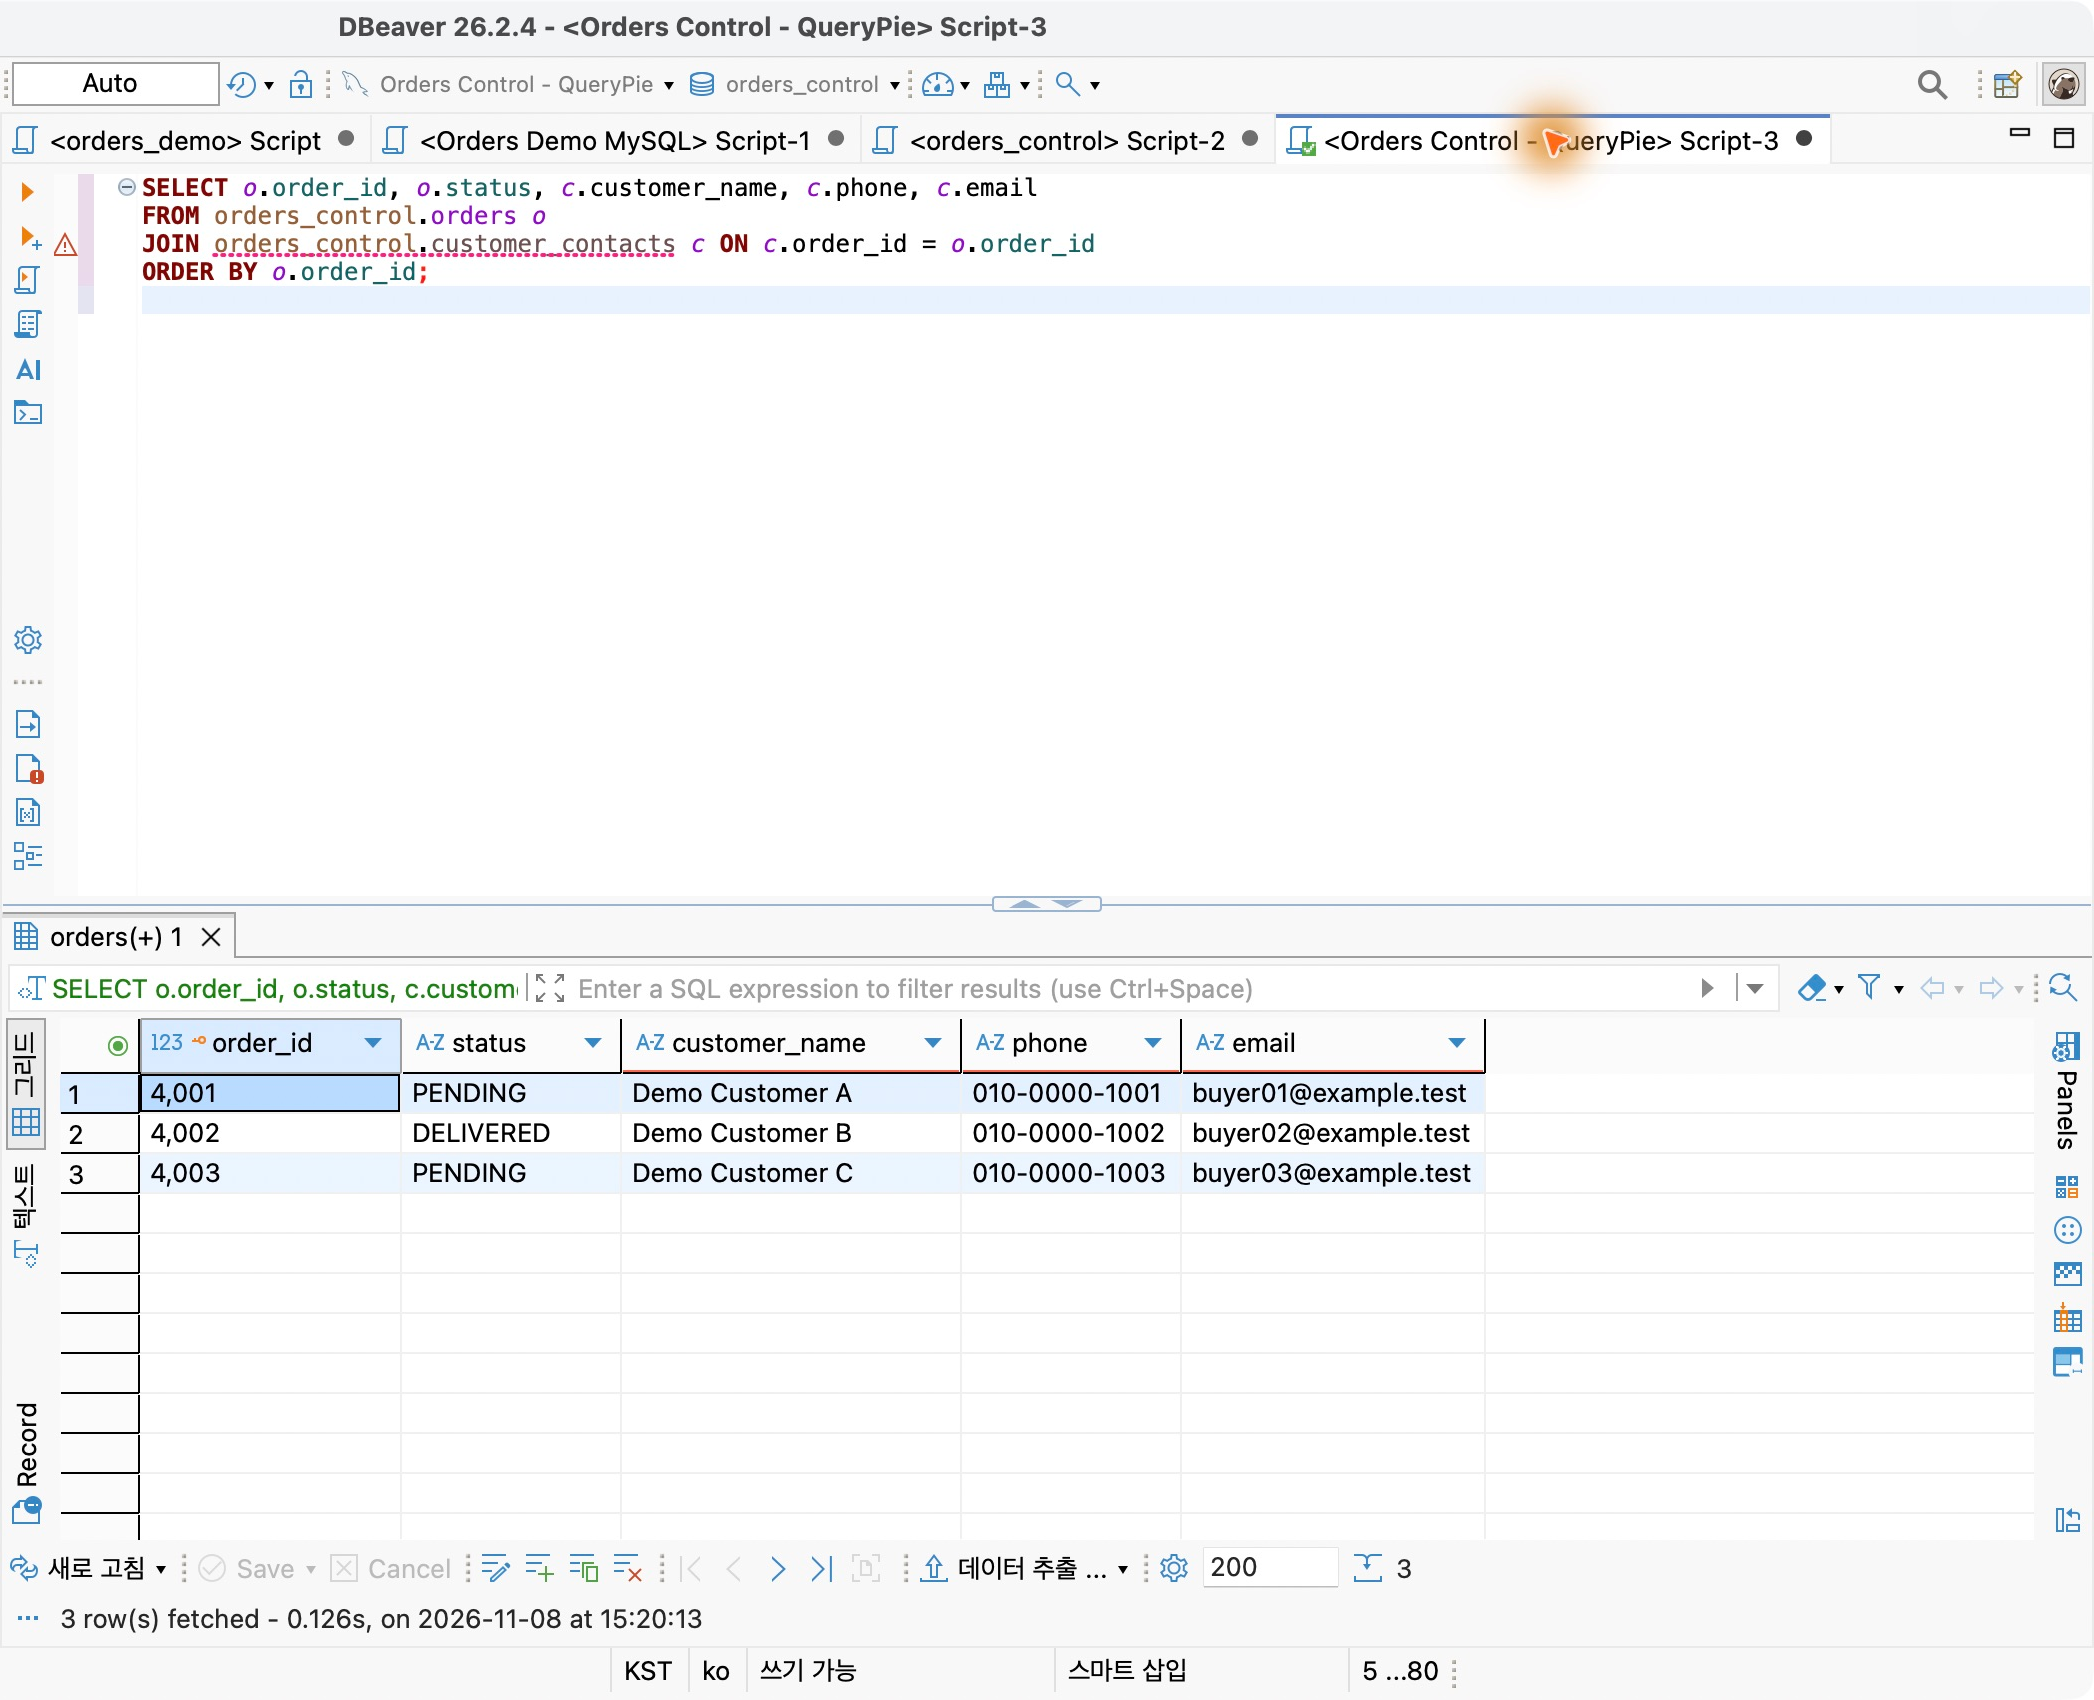
지난 6편에서는 조회 권한을 유지한 채, 승인을 받은 SQL로 필요한 데이터만 수정해 봤다. 이번에는 조회할 때 보이는 정보에 관심이 갔다. 배송 상태를 확인하려고 DB를 열었는데 고객의 전화번호와 이메일까지 함께 보인다면 어떨까. 주문이 정상적으로 처리됐는지 확인하는 데 연락처 전체가 꼭 필요한 것은 아니다. 그렇다고
매뉴얼
QueryPie ACP OpenAPI 참조
QueryPie ACP OpenAPI 참조 및 관련 개발자 리소스에 대한 진입점을 모아둔 가이드입니다.
블로그
[2026 업데이트] 섀도우 AI 리스크의 전체 범위: 데이터 유출 및 컴플라이언스 위반을 방지하기 위한 5가지 CxO 행동 수칙
섀도우 AI는 이제 이사회 수준의 비즈니스 리스크입니다. IBM에 따르면 섀도우 AI와 관련된 유출은 평균 463만 달러의 비용이 발생합니다. 이 기사에서는 최신 데이터를 바탕으로 데이터 유출, 컴플라이언스 위반, NDA 위반을 방지하기 위한 CxO를 위한 5가지 구체적인 행동 수칙을 설명합니다.
2026년 2월 20일
화이트페이퍼
코드 생성 및 에이전틱 RAG에 중점을 둔 도메인 특화 파이프라인을 위한 LLM 비교 평가 [2부]
13가지 LLM 구성에 대한 실험 결과를 종합적으로 분석합니다. "Thinking" 모드의 예상치 못한 함정, GPT의 안정성 문제, 그리고 60%의 비용 절감을 달성하는 최적의 파이프라인 설정을 공개합니다.
ACP 실습 노트
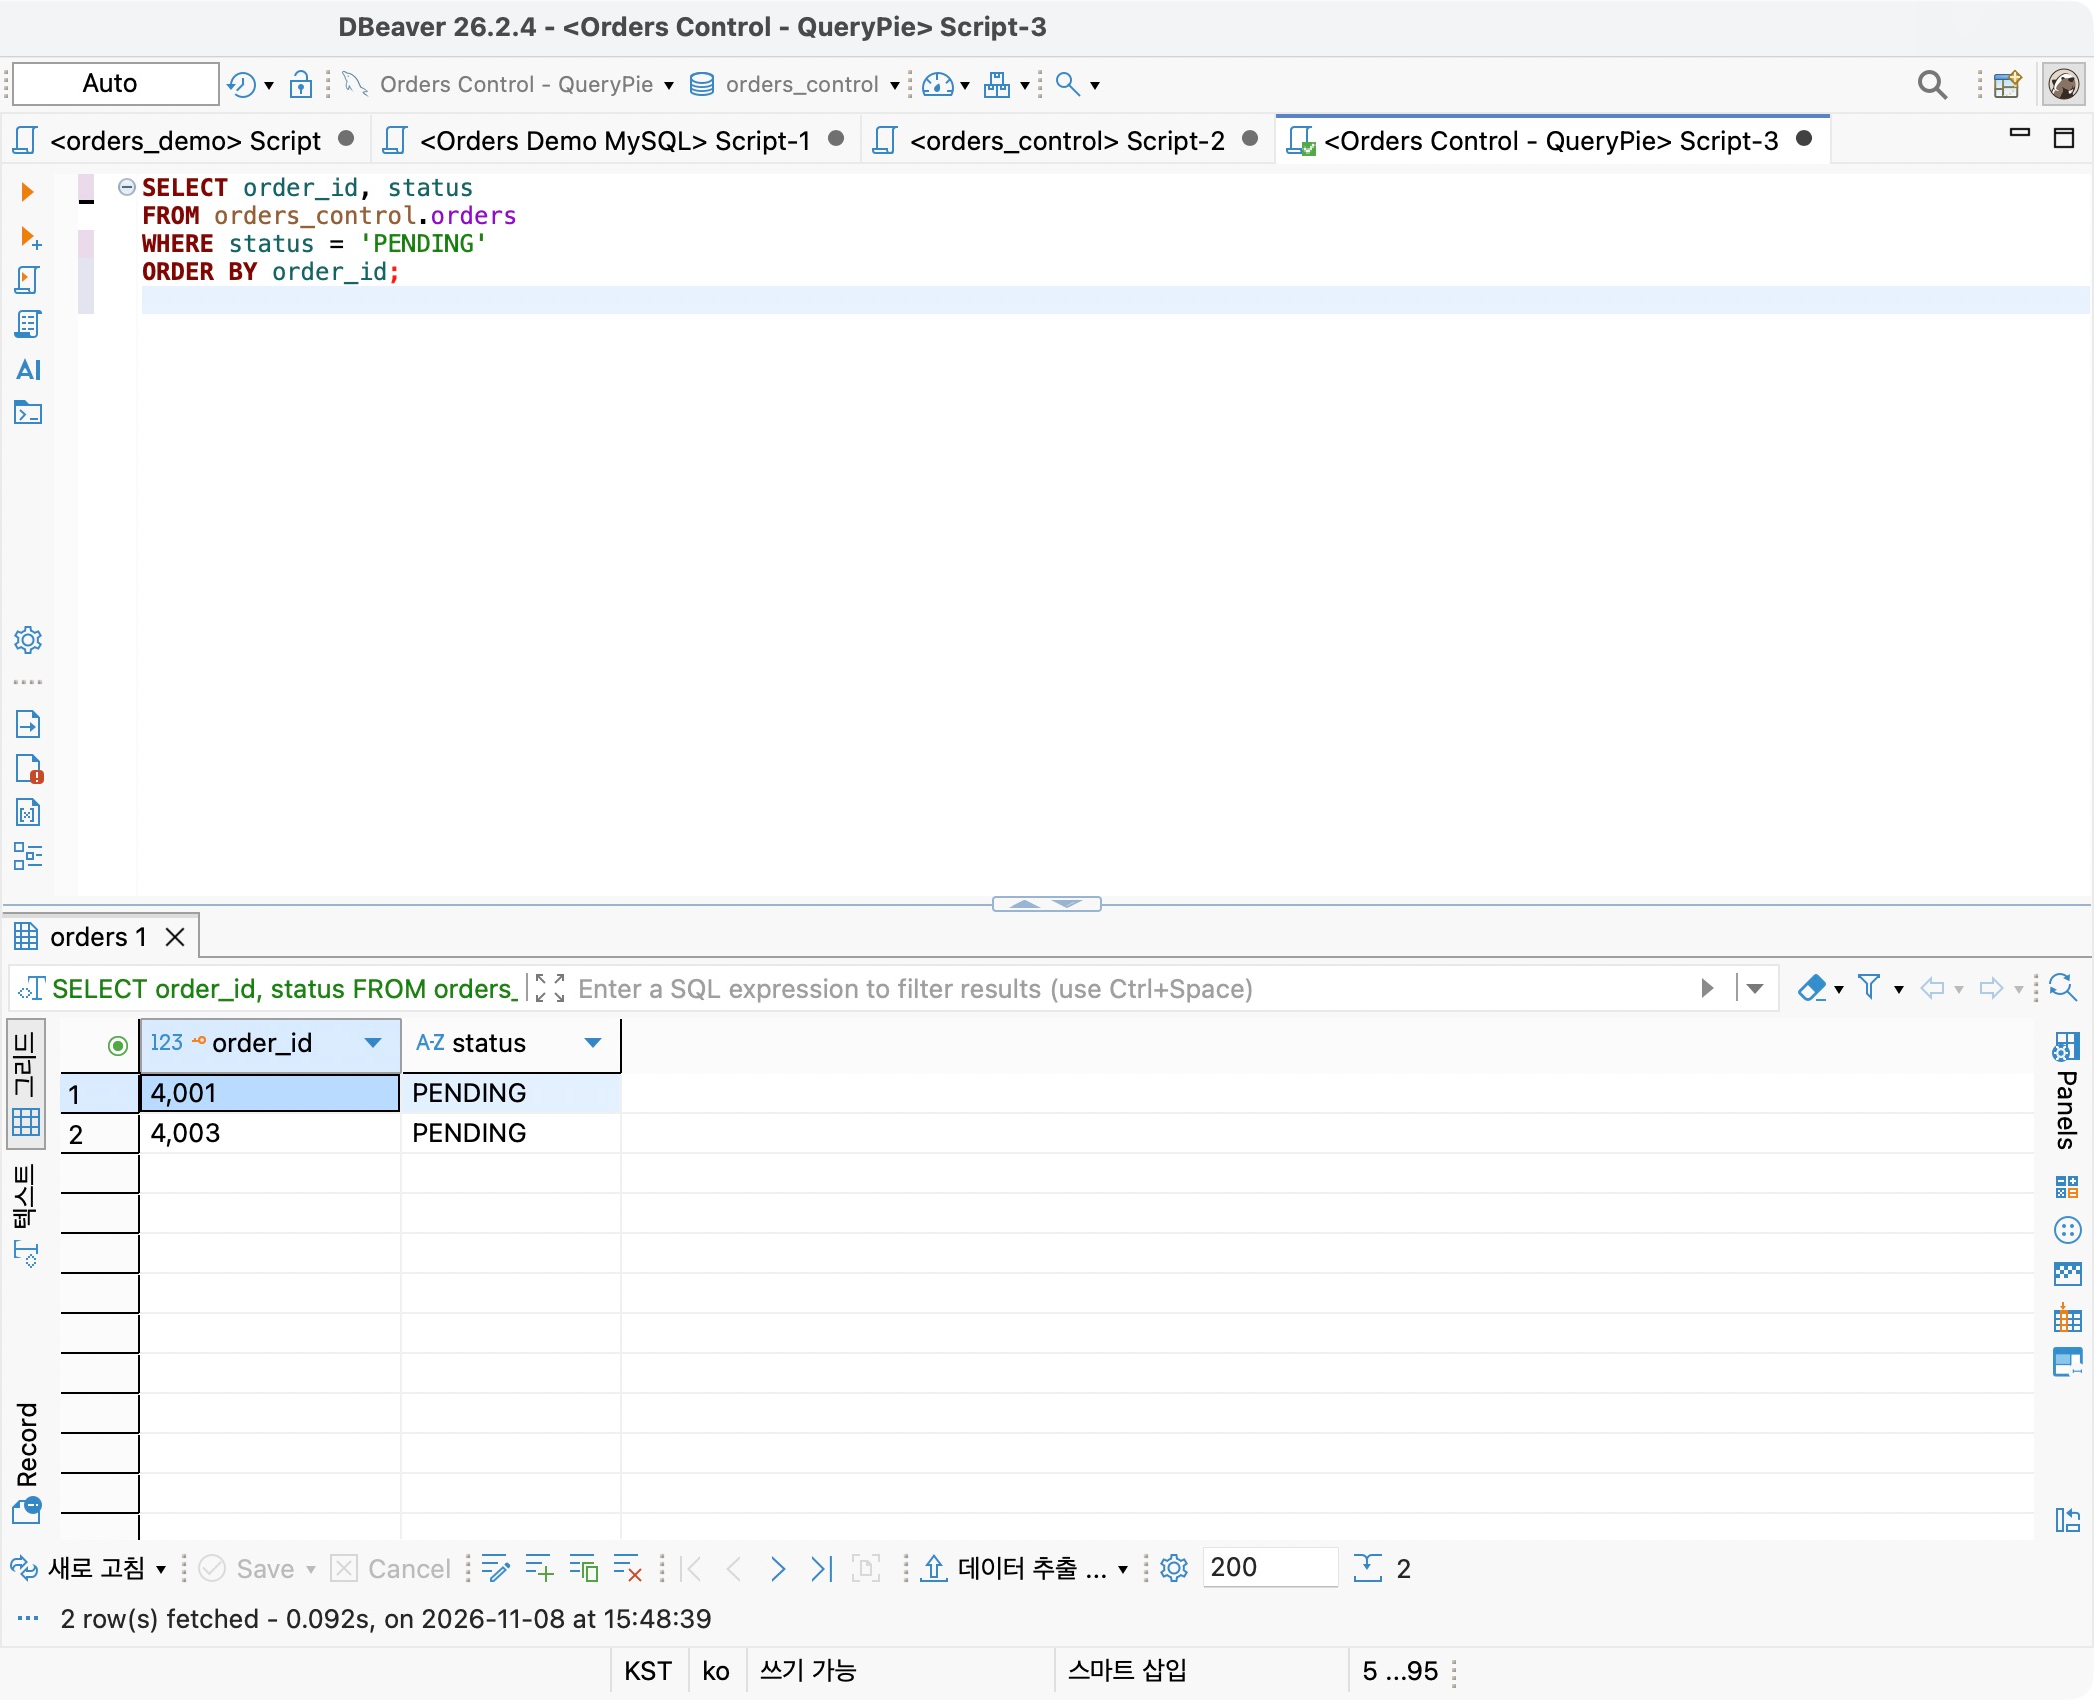
[8편] 누가 고객 정보를 조회했을까? — QueryPie 감사 로그로 DB 사용 이력 찾아보기
지난 7편에서는 고객의 전화번호와 이메일에 마스킹을 적용했다. 개발자는 가려진 연락처를 보고, 원문이 필요한 담당자에게만 예외를 주는 것까지 확인했다. 이번에는 그다음 상황을 생각해 봤다. 배송 문의를 처리한 뒤 “4002번 주문은 누가 조회했나요?”라는 확인 요청이 들어온다면, 관리자는 어디에서 무엇을 찾아보면 될까.
화이트페이퍼
일본 기업이 지금 AI 전환을 가속화하는 이유
일본의 AI 격차를 진단하고 AI를 기업 전체의 생산성 및 성장으로 전환하기 위한 실용적인 로드맵을 제공하는 간결한 경영진 가이드입니다.
ACP 실습 노트
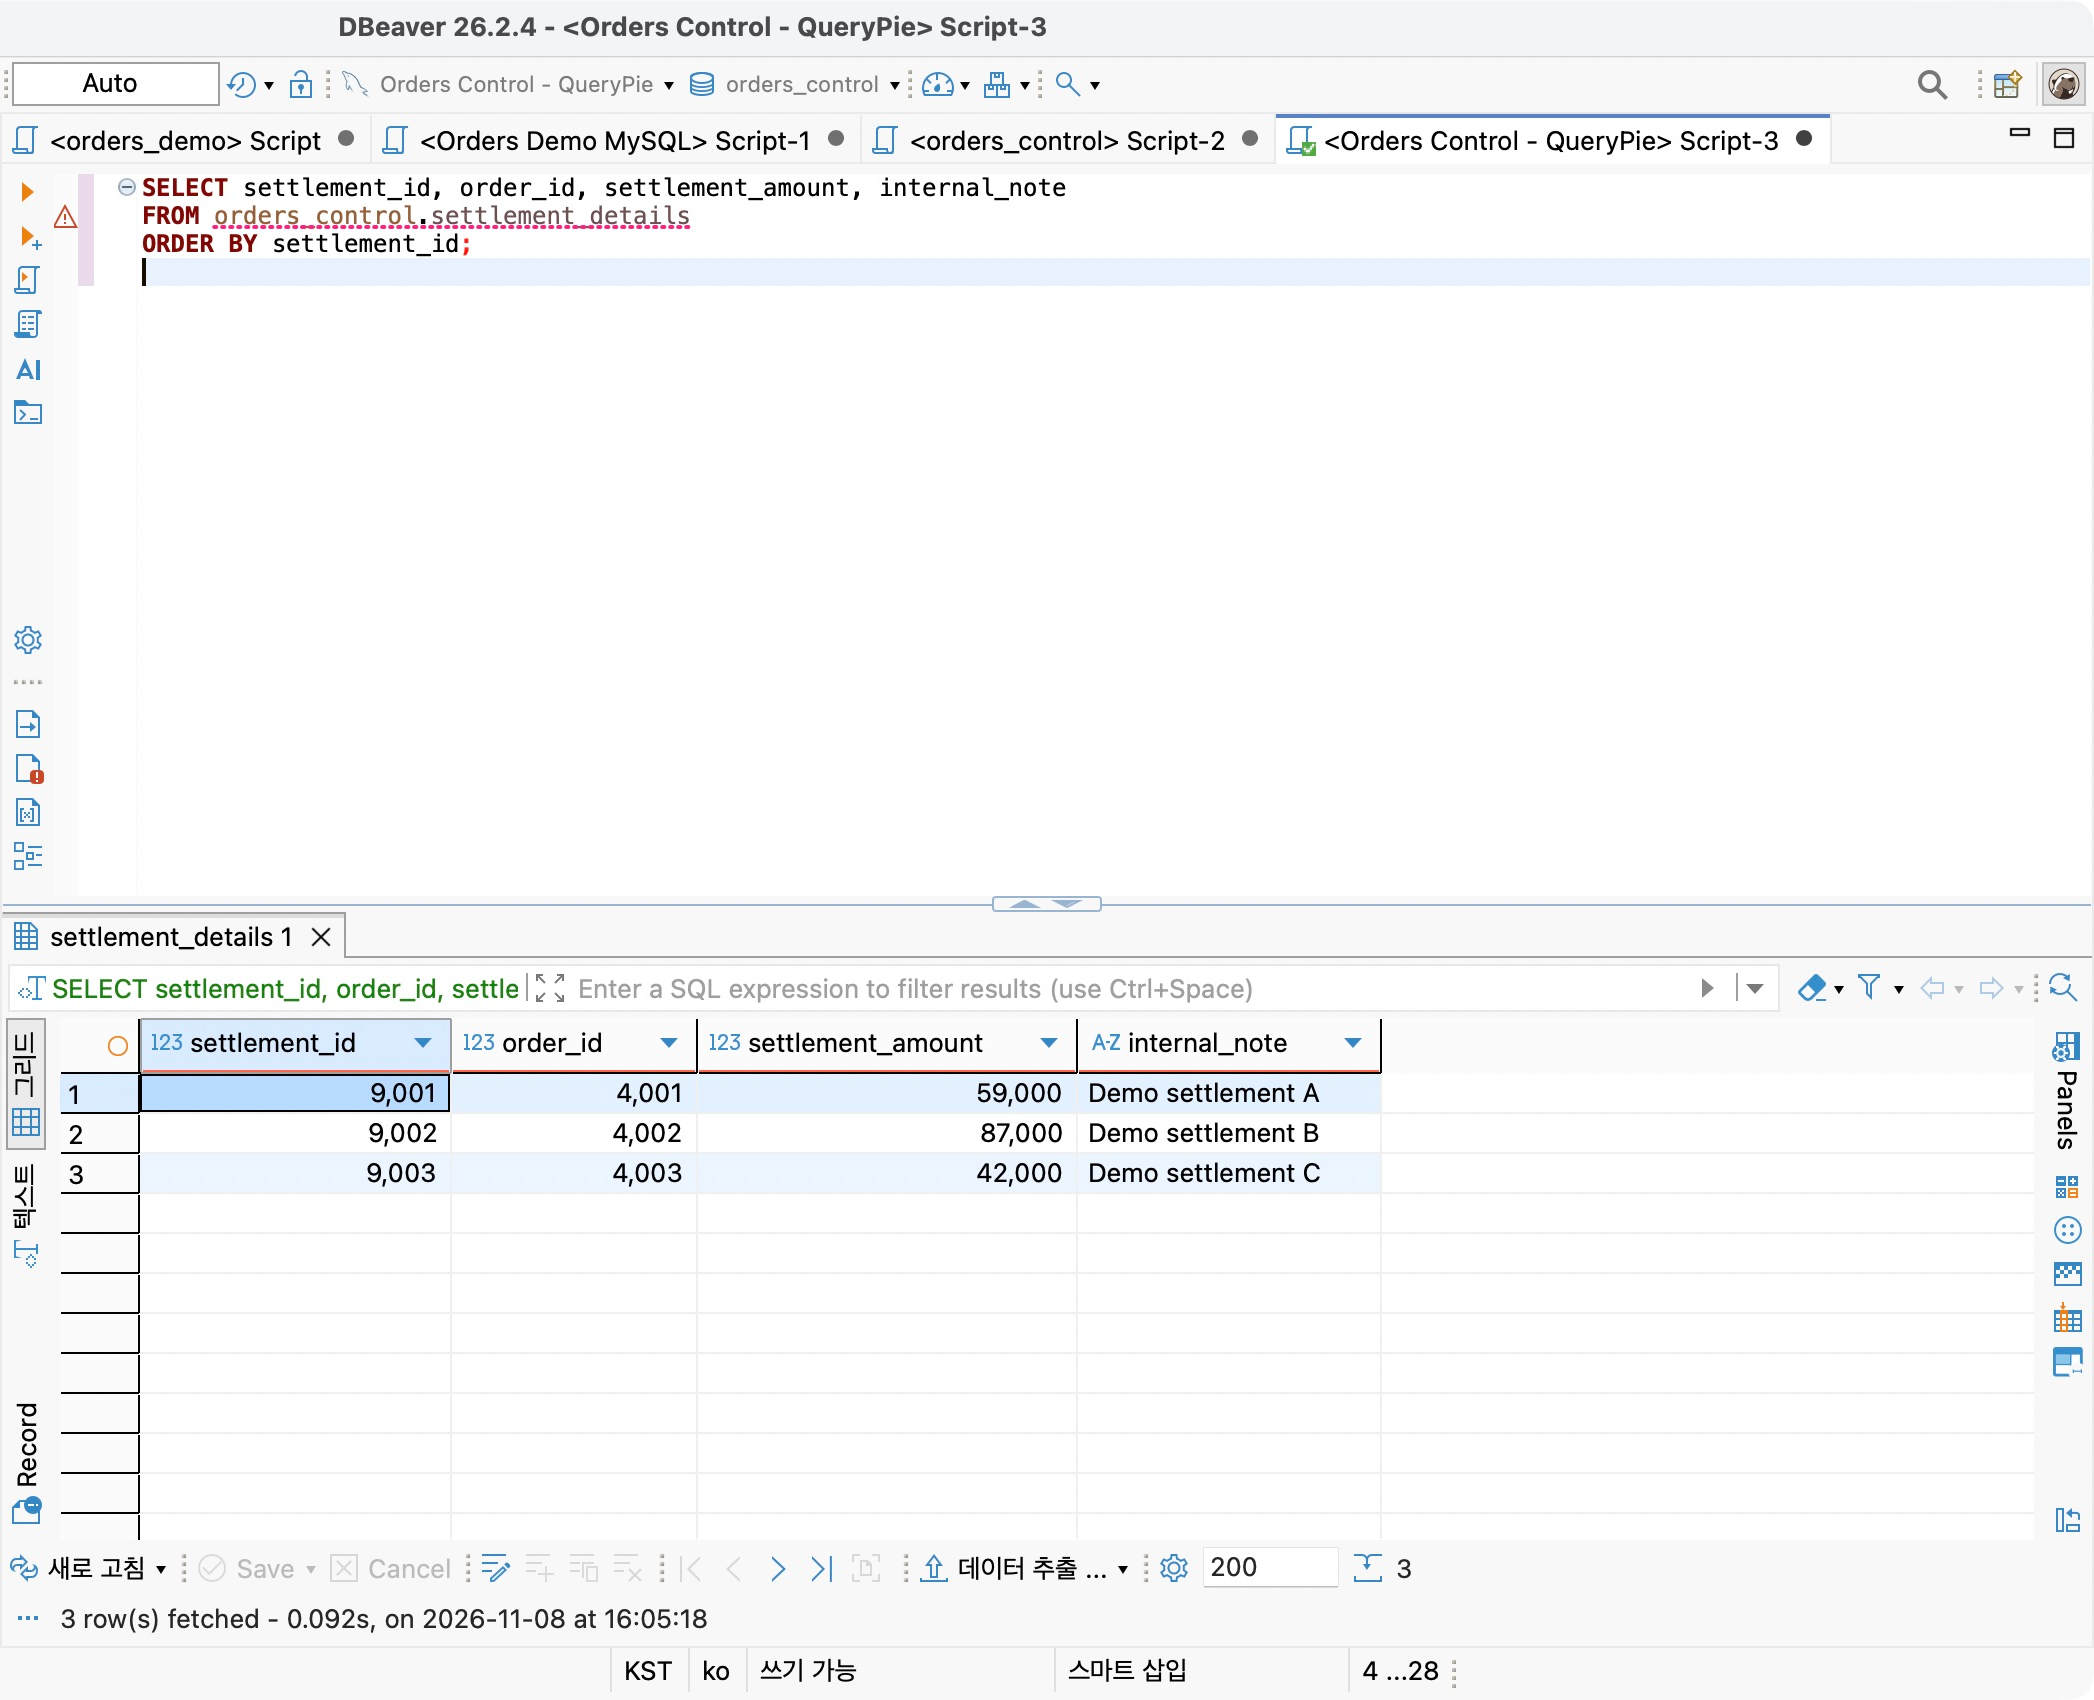
[9편] 주문 조회는 허용하고 정산 정보는 보호했다 — QueryPie 테이블 접근 제한 실습
DB 접속을 허용했다고 해서 그 안의 모든 데이터를 볼 필요는 없다. 주문 상태를 확인하는 개발자에게 정산 금액이나 내부 메모까지 필요한 것은 아니기 때문이다. 이번에는 그 구분을 QueryPie ACP에서 직접 해봤다. 같은 DB 안에 주문 테이블과 정산 테이블을 두고, 개발자는 주문을 계속 조회하되 정산 정보에는 접근
화이트페이퍼
RAG 2.0 보안 – Microsoft·Meta의 전략, QueryPie가 연결한다
이 글에서는 RAG 2.0의 등장 배경과 보안 아키텍처를 소개하고, 다양한 기업 사례를 통해 실행 흐름 제어의 중요성을 강조합니다. RAG 2.0은 단순한 문서 검색을 넘어 실시간으로 정책을 적용하여 민감한 정보가 잘못된 사용자에게 전달되지 않도록 한다는 점에서 기존 RAG와 차별화됩니다.
ACP 실습 노트
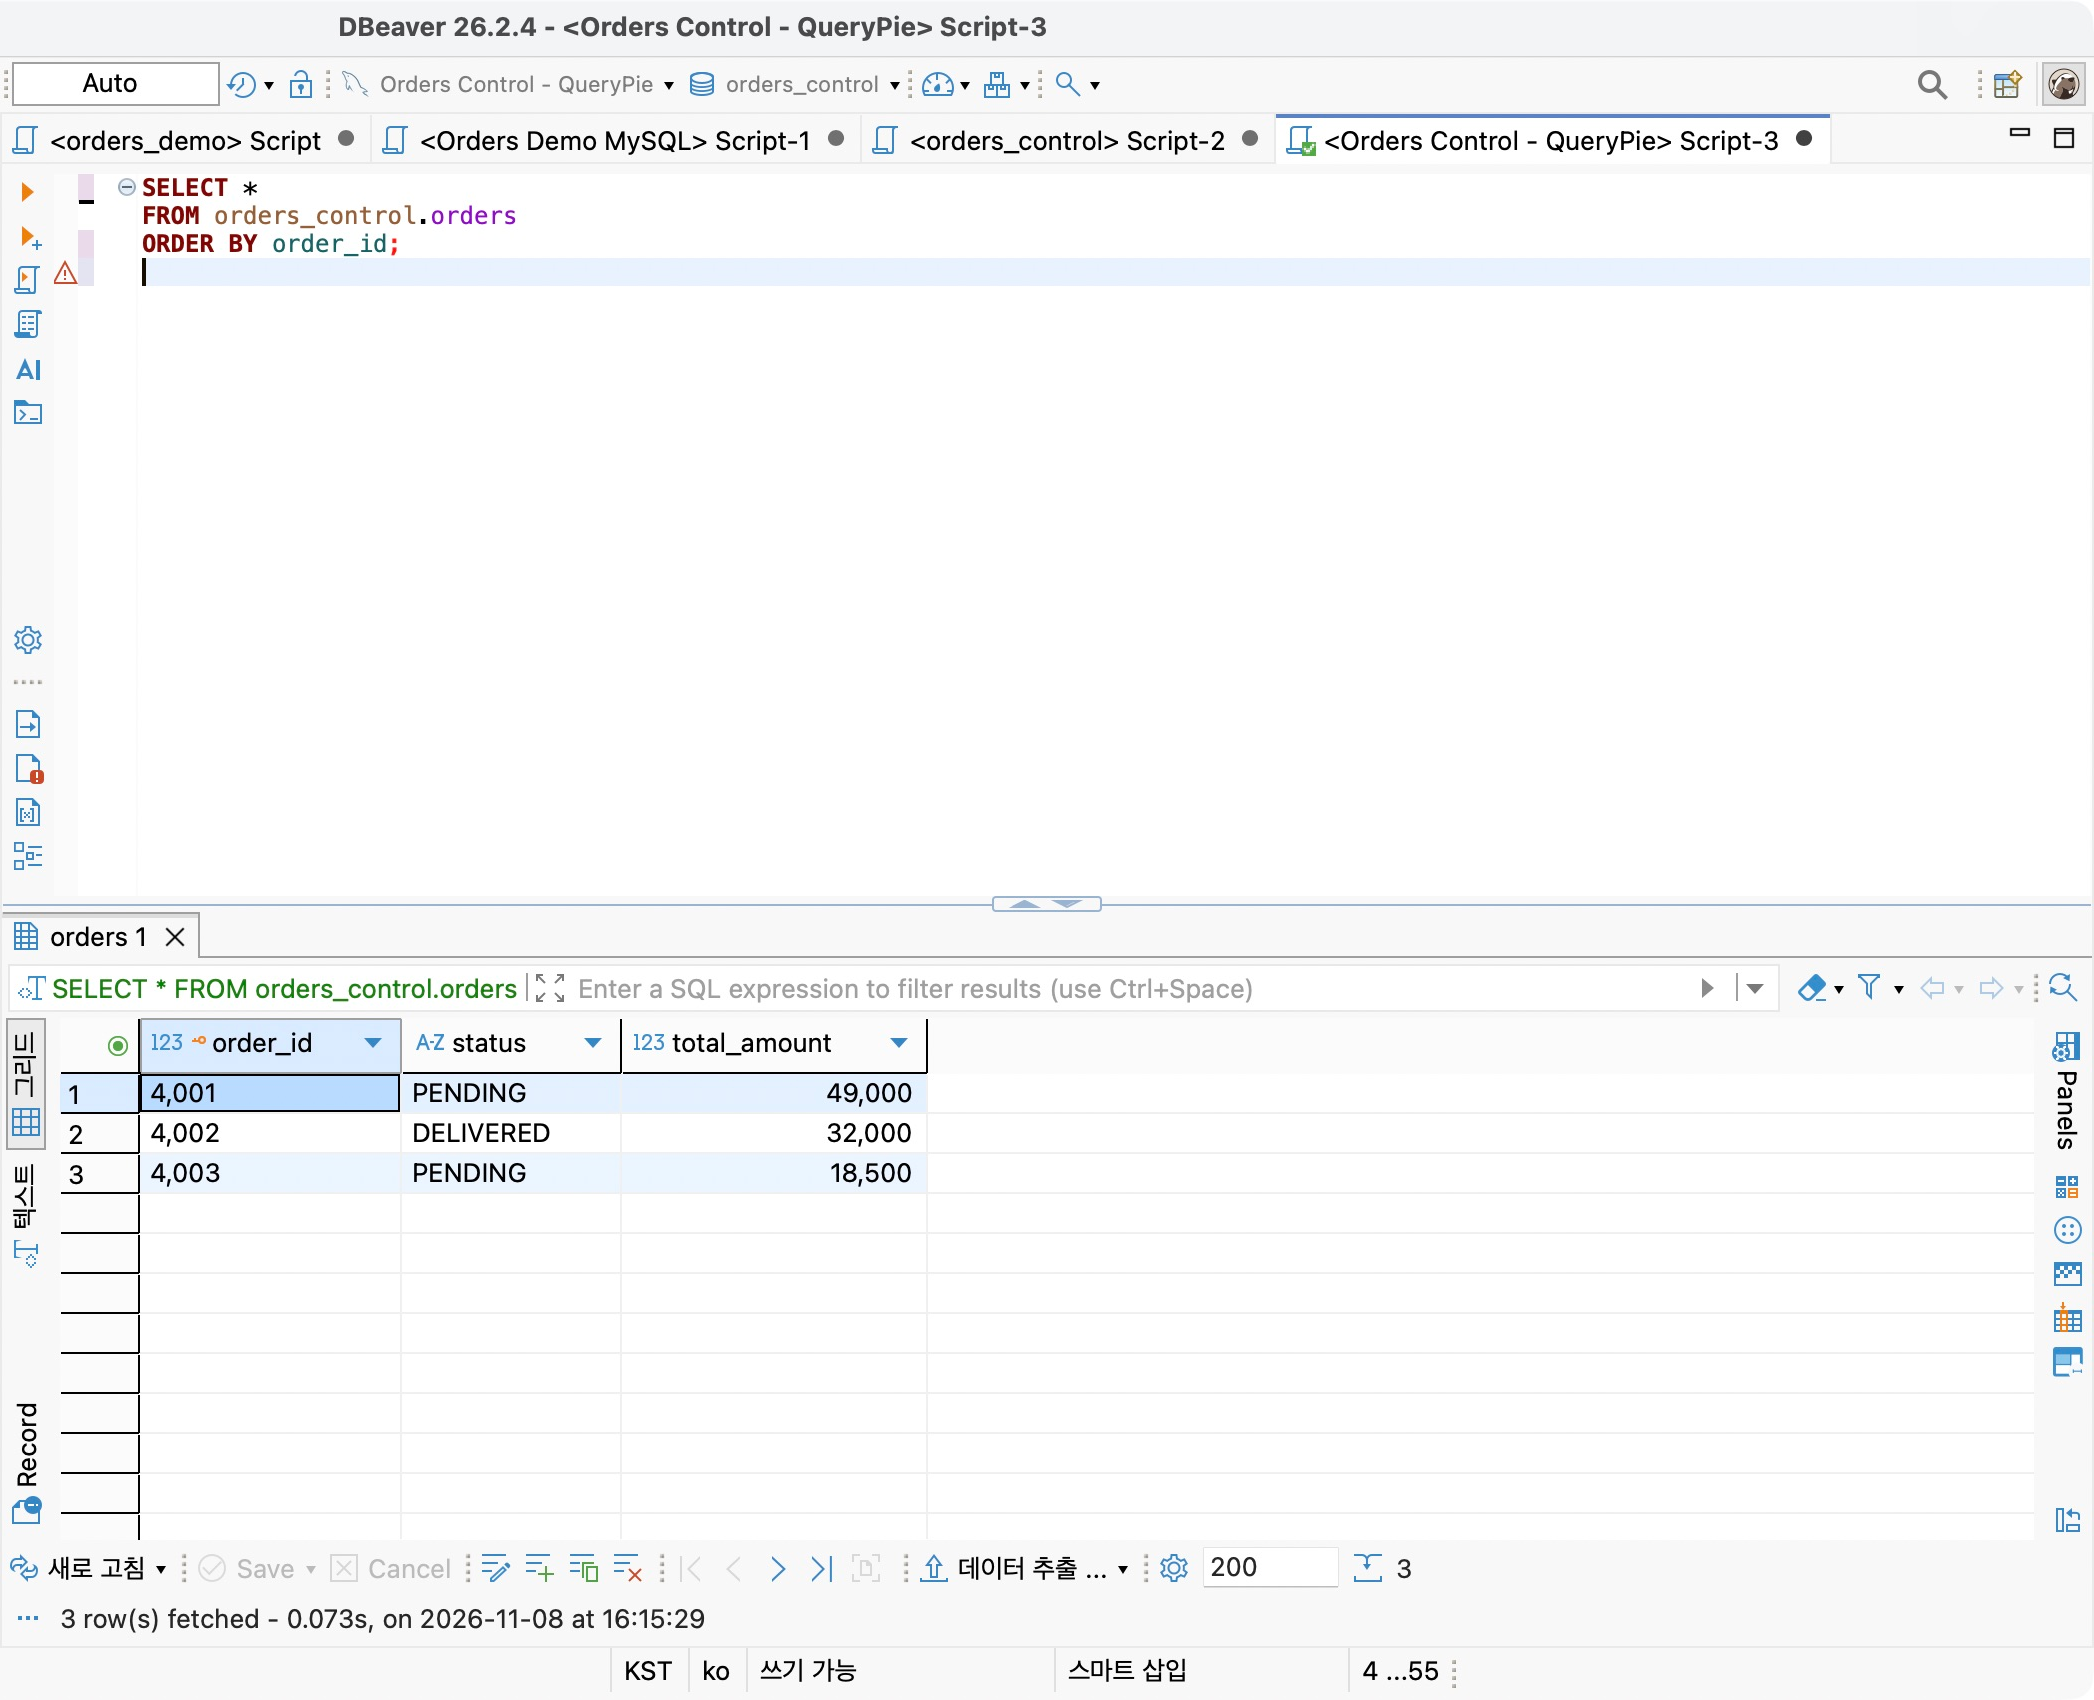
[10편] “필요한 컬럼만 조회해 주세요” — QueryPie Query Rules로 SQL 사용 규칙 적용하기
“조회할 때는 필요한 컬럼만 적어 주세요.” DB를 함께 사용하는 팀이라면 한 번쯤 정해 봤을 규칙이다. 주문 상태만 확인하면 되는데 습관적으로 SELECT *를 쓰면 금액 같은 다른 컬럼까지 함께 가져오게 된다. 이런 사용 규칙을 QueryPie에서 적용해 보면 어떨까. 이번에는 Query Rules를 열어, 실습용 주
블로그
기업 보안의 핵심, 접근제어 솔루션(PAM) Top 5
현대 기업 보안에 필수적인 접근제어 솔루션(PAM) 톱 5 지금 살펴보세요. 고도화된 자격 증명 관리, 제로 트러스트 접근 제어, 자동화된 보안 기능을 제공하는 포괄적인 주요 플랫폼들을 통해 급속히 변화하는 디지털 환경에서 조직의 핵심 IT 인프라를 보호할 수 있습니다.
2025년 8월 11일
화이트페이퍼
MCP와 AI Agent가 싸운다: 당신의 설계는 안전한가?
이 글에서는 MCP 서버와 AI 에이전트의 역할을 명확히 구분하여, 오해를 방지하기 위해 각각의 책임과 한계에 대한 체계적인 설명을 제공합니다.
ACP 실습 노트
[11편] 가려진 전화번호가 필요할 때 — QueryPie 마스킹 해제 요청과 승인 실습
지난번에는 고객 연락처를 마스킹해서 조회해 봤다. 주문 정보는 그대로 확인하면서 전화번호와 이메일은 가릴 수 있었다. 그런데 배송 문의를 처리하는 담당자라면 고객에게 연락해야 할 때도 있다. 그때마다 관리자에게 전체 마스킹 설정을 바꿔 달라고 해야 할까? 이번에는 QueryPie의 마스킹 해제 요청(Unmasking Re
화이트페이퍼
코드는 멈췄고, 에이전트가 움직인다 – AgentSecOps의 시대로
AI 에이전트 기반의 자동화 시스템이 확산되면서, 단순한 자동화 수준을 넘어, 실행 주체(agent)가 독립적으로 의사결정을 내리고 외부 시스템을 호출하는 AgentOps가 등장했습니다. 이 글에서는 AgentOps와 함께 등장하게 된 AgentSecOps에 대해 살펴보고, 기존 DevSecOps 체계 대비 어떤 구조와 역할을 수행하게 될지 심층 분석합니다.
ACP 실습 노트
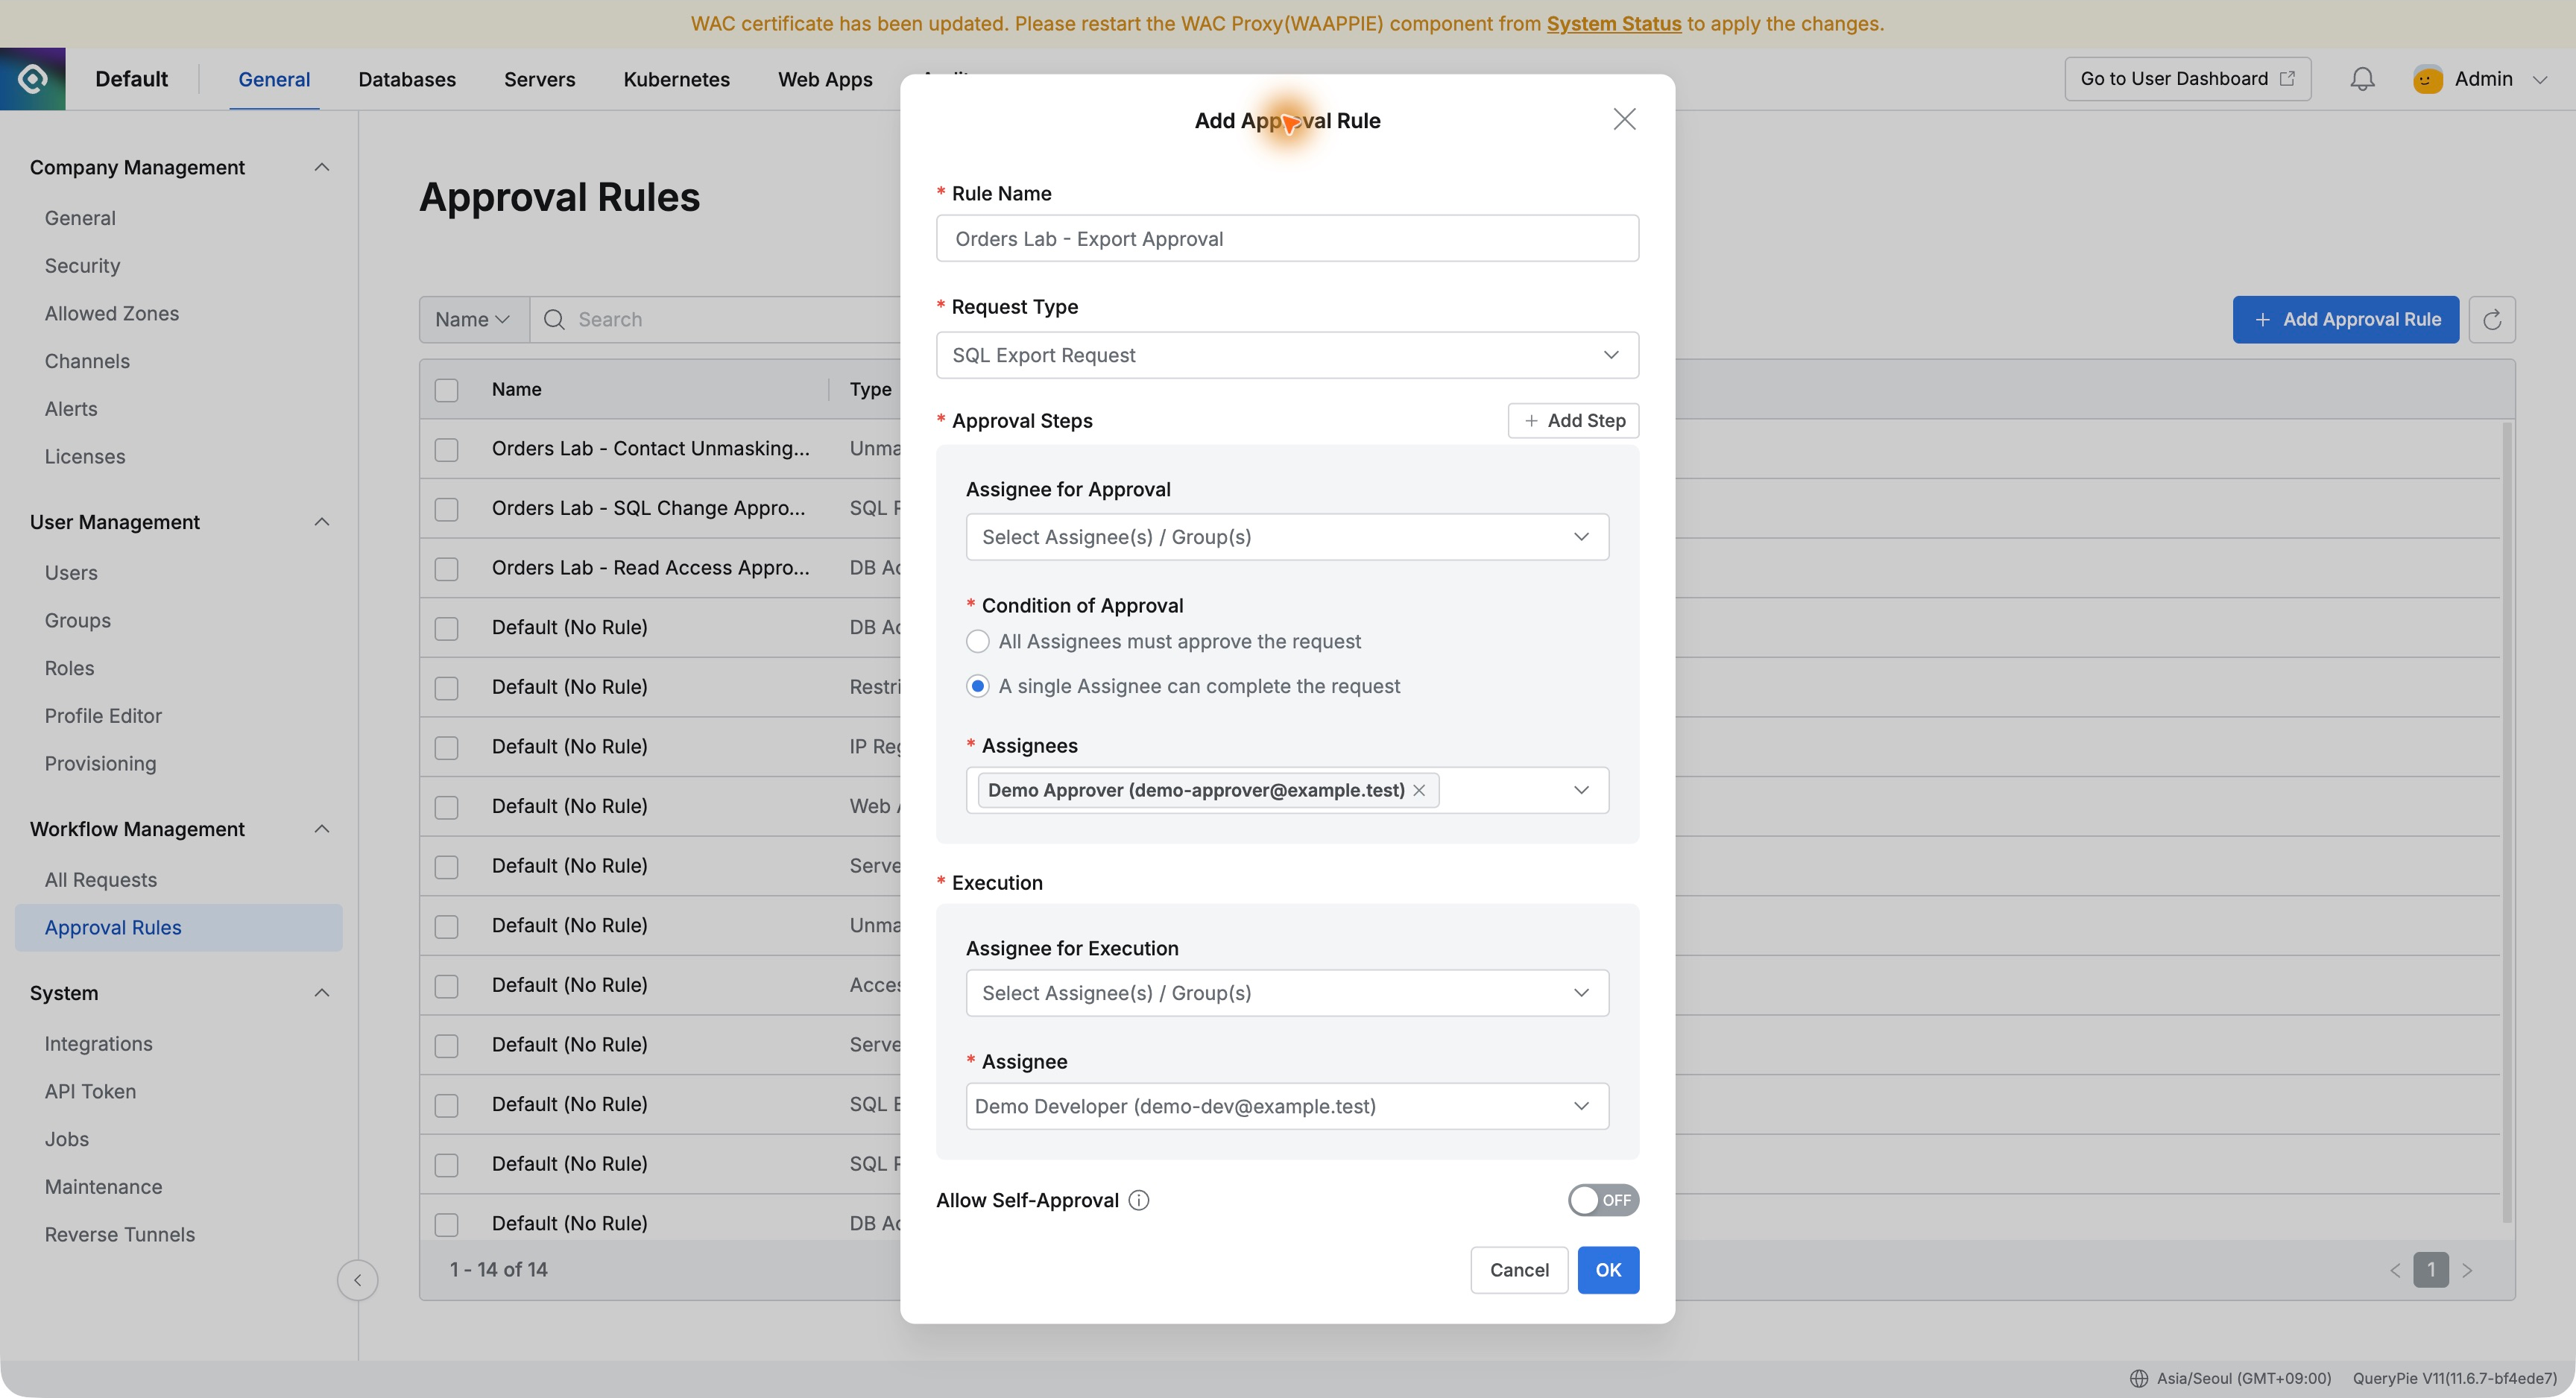
[12편] DB 자료도 승인받고 내보냈다 — QueryPie SQL Export 실습
DB에서 조회한 내용을 보고서에 옮겨야 할 때가 있다. 배송 현황을 정리하거나 주문 금액을 비교하려면 파일로 받아서 작업하는 편이 편하다. 도입 담당자라면 이때 누가 어떤 데이터를 어떤 목적으로 내려받았는지도 함께 관리하고 싶을 것이다. 이번에는 QueryPie의 SQL Export Request로 주문 요약 자료를 내보
블로그
AI는 어디까지 믿어도 될까? Replit 사고로 돌아본 AI Agent 보안의 민낯
Replit AI Agent가 프로덕션 DB를 삭제한 사고는 단순한 기술적 실수가 아니라, AI 에이전트를 실환경에 도입할 때 반드시 고민해야 할 보안 구조의 중요성을 보여줍니다. 이번 사례를 통해 AI 거짓 응답 탐지, 최소 권한 설계, 실행 기록 확보 등 보안 체크리스트를 정리합니다.
2025년 7월 29일
화이트페이퍼
MCP를 넘어 MCPS로: 엔터프라이즈 AI를 위한 보안 프로토콜의 필요성
MCP(Model Context Protocol)는 혁신적이지만, 엔터프라이즈 환경에서 사용하기에는 치명적인 약점이 존재합니다. 이 글에서는 MCP의 기본 개념과 현재 상황을 살펴보고, 엔터프라이즈 환경에서 발생하는 보안 문제점을 심층 분석합니다.
ACP 실습 노트
[13편] 정산 정보가 필요할 때 — QueryPie 제한 데이터 접근 승인 실습
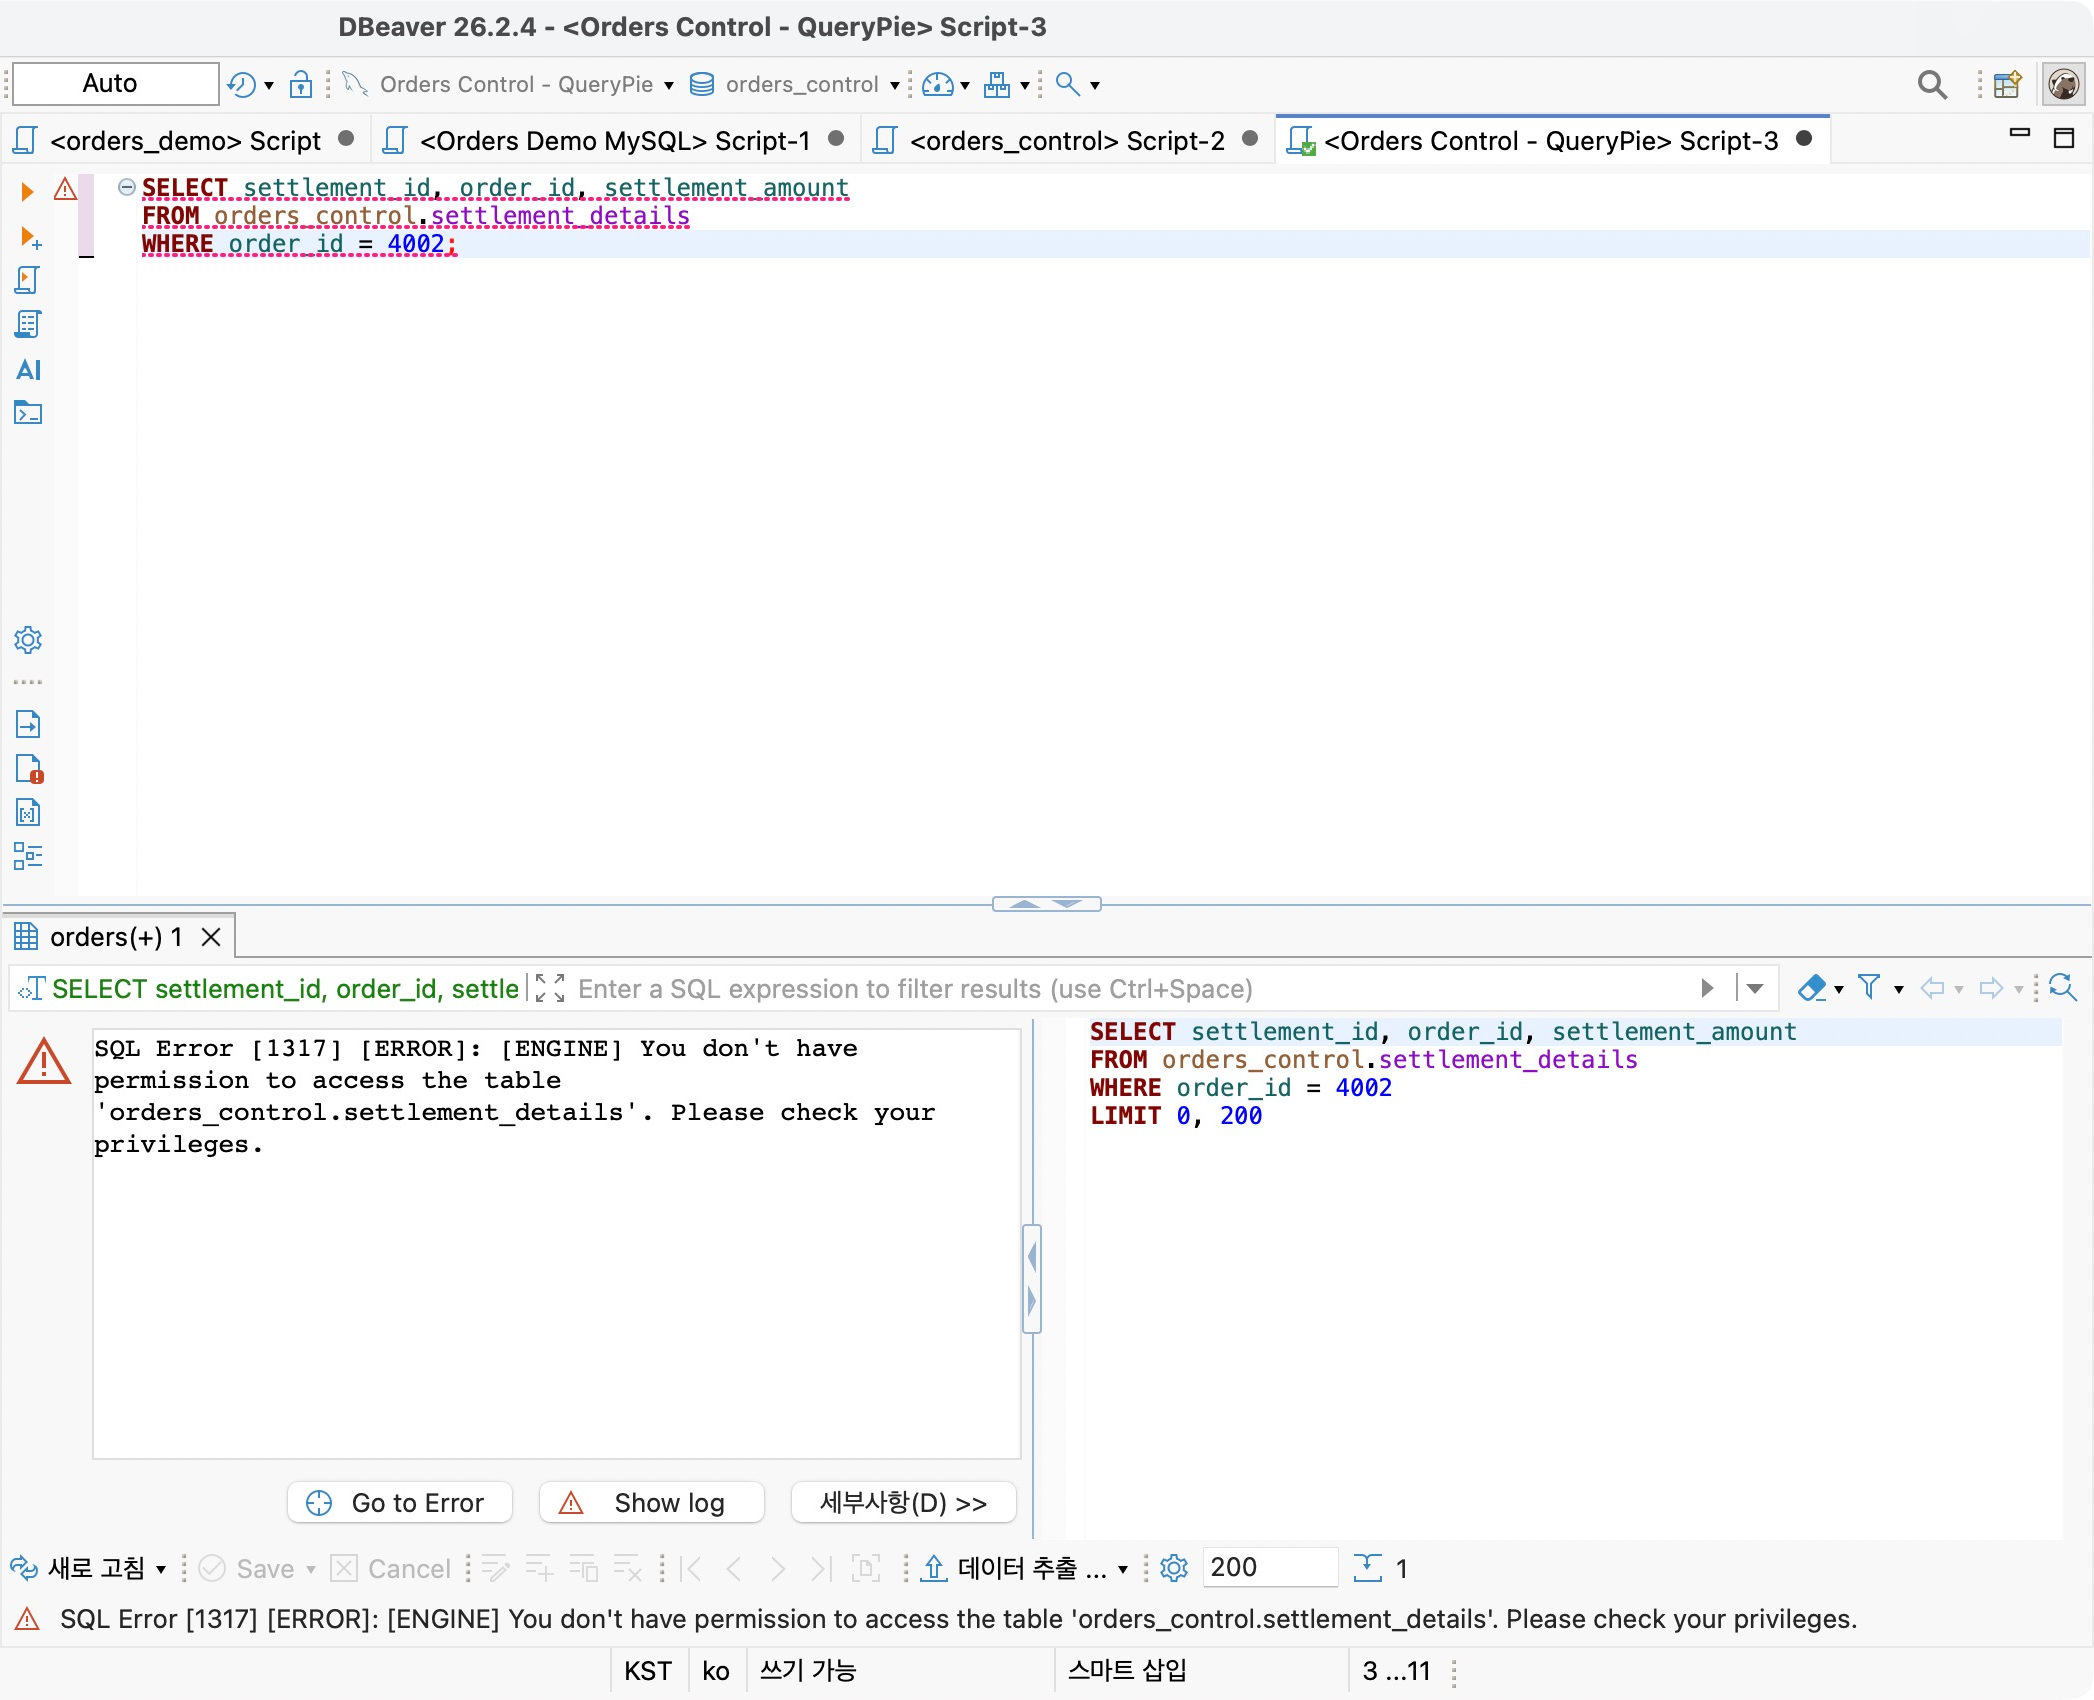
9편에서는 주문 테이블은 조회할 수 있게 두고, 정산 테이블은 접근을 제한했다. 평소 주문 상태만 확인하는 개발자에게 정산 정보까지 열어 줄 필요는 없었다. 그런데 주문 금액과 정산 내역을 대조해야 하는 업무가 생기면 어떨까? 이번에는 QueryPie의 Restricted Data Access Request로 제한된 정산
블로그
AI가 말을 듣지 않는다. 이제 AI Red Teaming이 필요하다.
AI는 더 이상 답변만 생성하지 않고 실제 세계에서 명령을 수행합니다. 실제 사건과 사례를 통해 QueryPie가 명령 거부, 간접 프롬프트 인젝션 등 새로운 AI 보안 위협과 AI Red Teaming의 필요성을 설명합니다.
2025년 6월 10일
화이트페이퍼
Google Agentspace는 생산성을, QueryPie MCP PAM은 보안을 책임진다.
Google Agentspace는 AI 실행 플랫폼으로 주목받고 있지만, 실행 제어 없는 자동화는 보안 위험을 수반합니다. 이 글에서는 QueryPie MCP PAM이 어떻게 정책 기반의 실행 통제를 통해 기업의 AI 도입을 안전하게 만드는지 살펴봅니다.
ACP 실습 노트
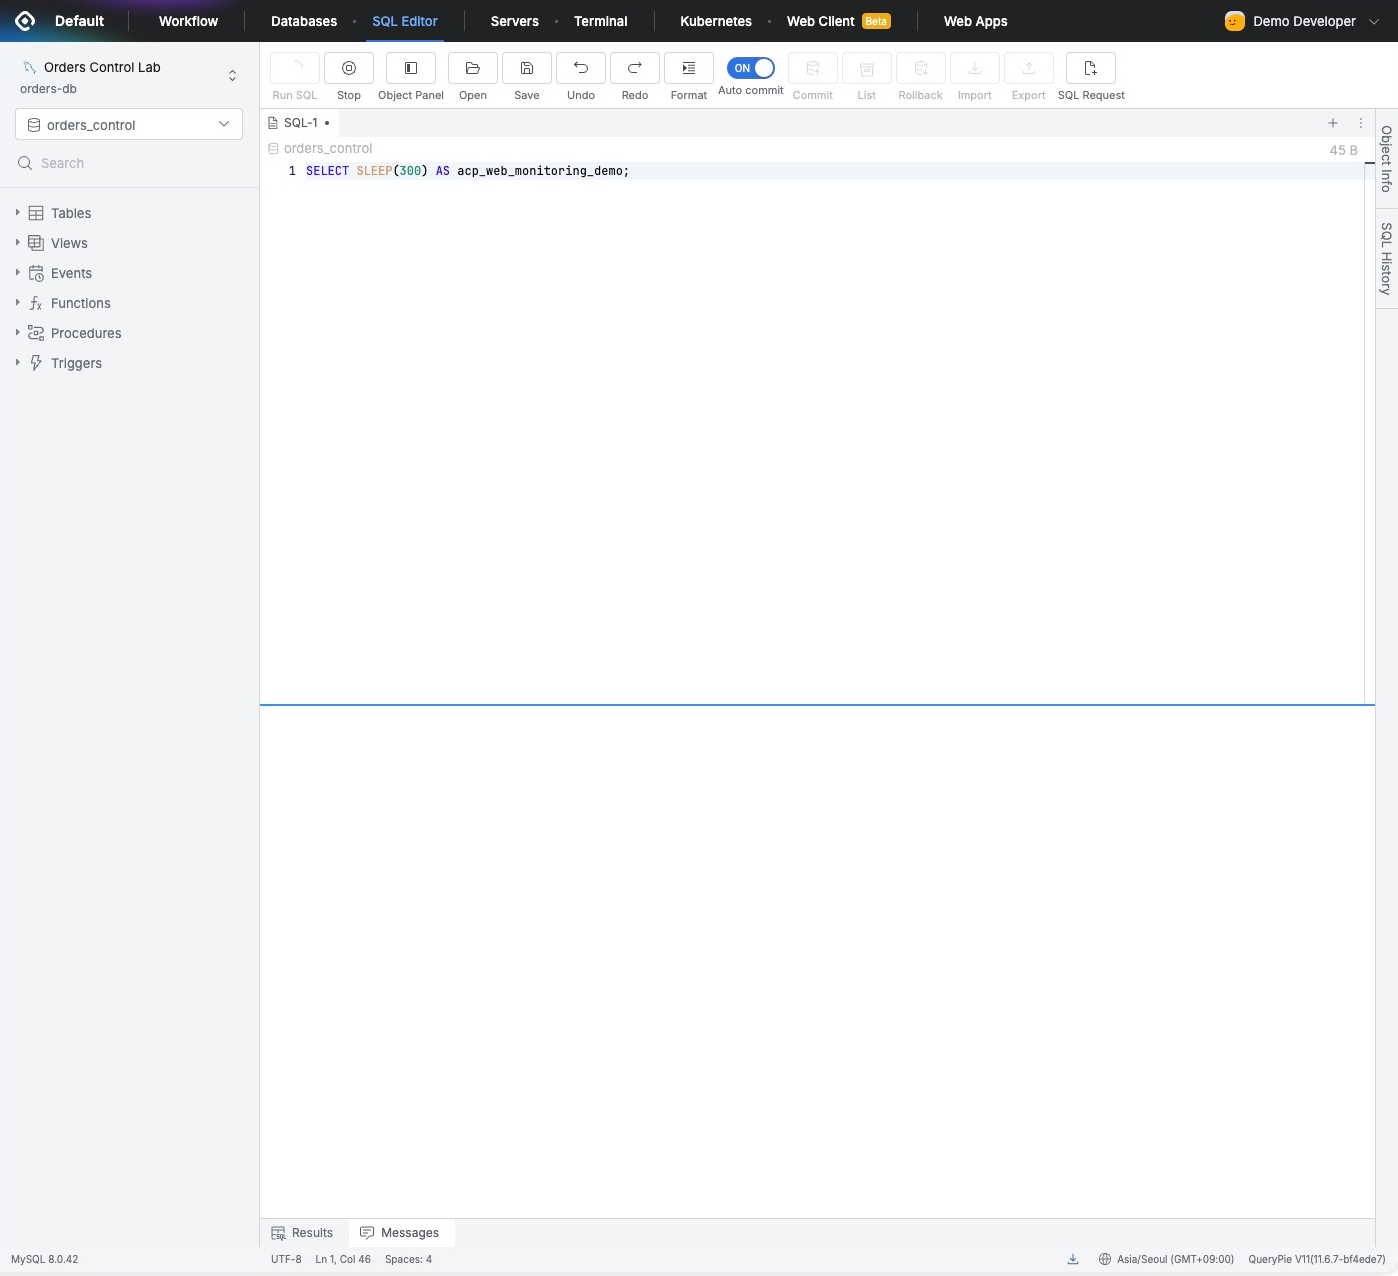
[14편] 실행 중인 SQL을 멈춰봤다 — QueryPie 쿼리 모니터링
DB 접근 권한을 정하고 승인 절차를 마련해도, 운영하다 보면 이미 실행 중인 SQL을 살펴봐야 할 때가 있다. 조회가 평소보다 오래 걸린다는 연락을 받으면 누가 어느 DB에서 어떤 SQL을 실행했는지부터 찾게 된다. 이번에는 QueryPie의 Running Queries를 열어봤다. 개발자 계정으로 웹 SQL 편집기에서
화이트페이퍼
MCP 보안성 평가: 문헌 조사를 통한 MCP 보안 위협 식별 및 취약점 분석
AI 시스템 간 협업과 문맥 공유를 위한 새로운 표준, Model Context Protocol(MCP). 본 화이트페이퍼는 MCP 기반 시스템의 구조와 보안 위협을 분석하고, Zero Trust 대응 전략과 새로운 보안 아키텍처 ‘MCP PAM’을 제안합니다.
블로그
Next.js Server Action과 프론트엔드 보안
Next.js의 서버 액션(Server Action)이 제공하는 고수준 추상화로 인해 개발자가 보안상의 실수를 범할 위험이 있습니다. 이러한 위험을 면밀히 분석하고, 보안 실수를 예방할 수 있는 개발 전략을 제시합니다. 프론트엔드에서 서버 사이드를 개발할 때 보안 인식을 높여 보다 안전하고 효율적인 웹 애플리케이션을 구축해보세요!
2025년 3월 20일
ACP 실습 노트
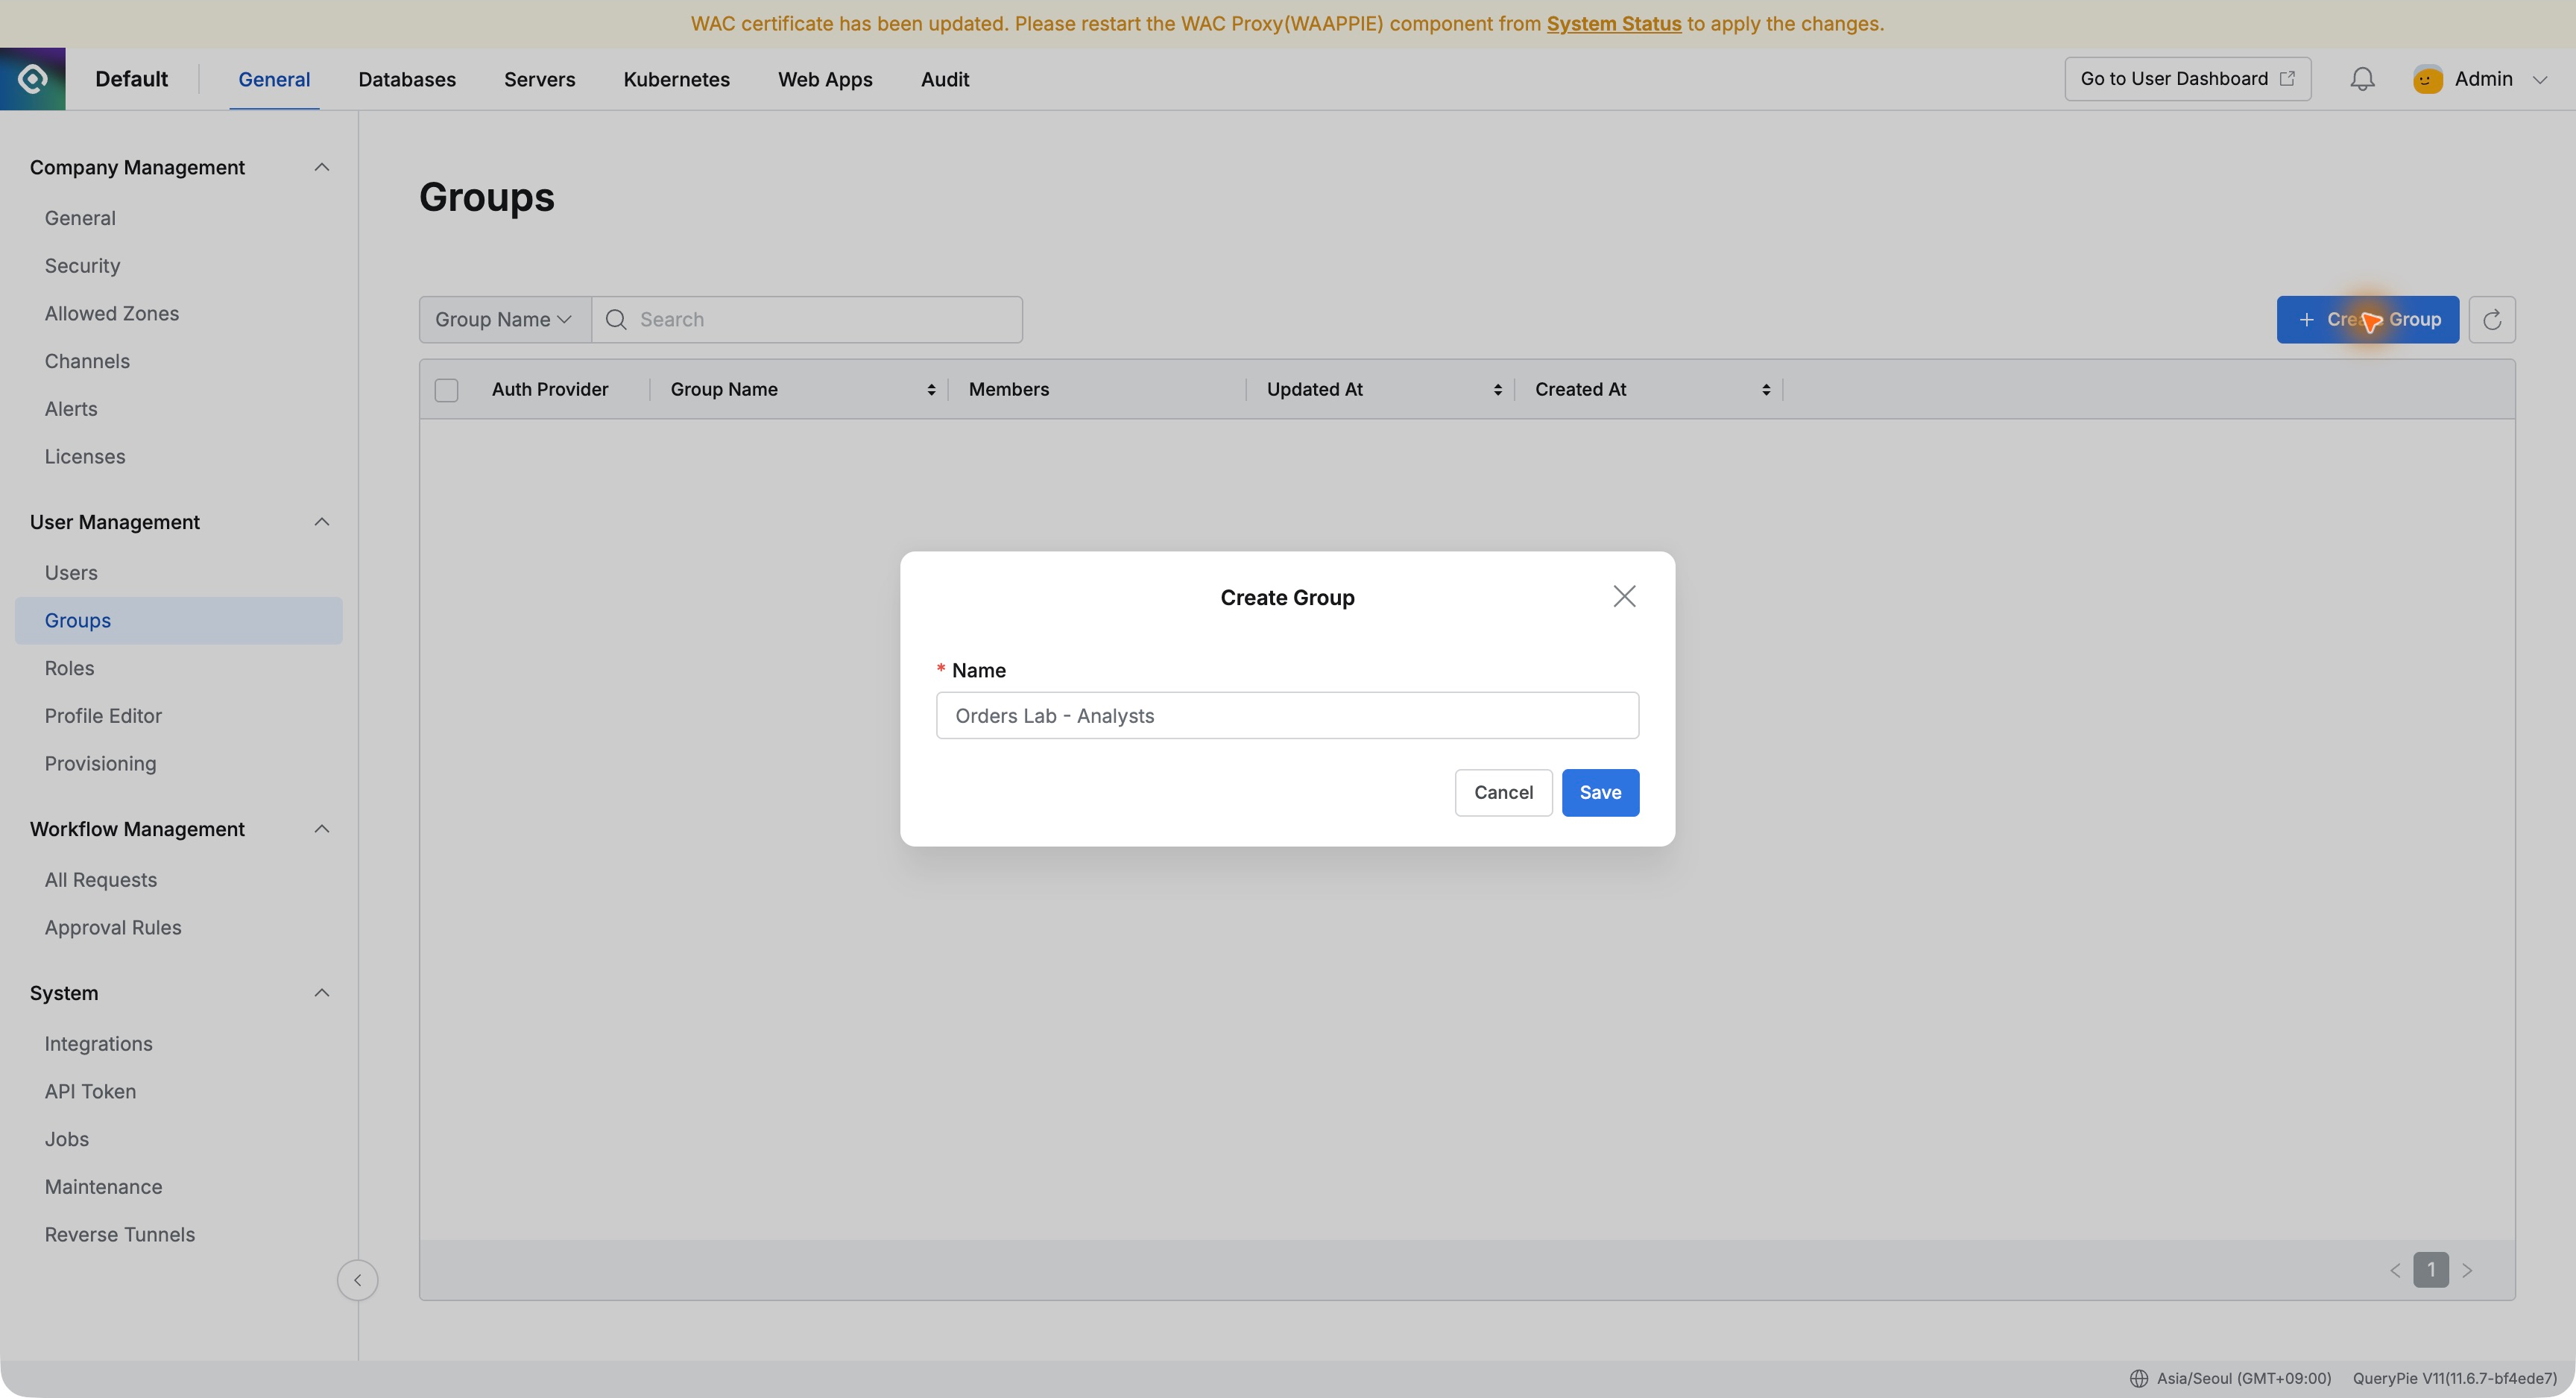
[15편] 팀에 들어오면 DB 권한도 함께 — QueryPie 그룹 관리 실습
처음에는 사용자 한 명에게 DB 권한을 주는 것만으로도 충분했다. 그런데 같은 일을 하는 팀원이 늘어난다면 어떨까. 누구에게 어떤 권한을 줬는지 한 사람씩 확인하는 일이 점점 번거로워질 것 같았다. 이번에는 QueryPie에서 주문 분석팀을 만들어봤다. 팀에 읽기 전용 권한을 먼저 정해두고, 새 담당자를 그 팀에 추가했다
화이트페이퍼
AI 자율주행? 자율보안! 그리고 자율접근제어(Autonomous Access Control)
AI가 직접 시스템을 실행하는 시대, 기존 보안 체계로는 부족합니다. 본 화이트페이퍼는 MCP 기반 AI 실행 환경에서의 새로운 보안 패러다임—QueryPie MCP PAM—을 소개하며, 자율 접근제어(Autonomous Access Control)의 실현을 위한 전략을 제시합니다.
블로그
EC2 자동화를 통한 비용 절감: AWS Lambda와 EventBridge 활용법
혹시 개발용 EC2 인스턴스를 하루 종일 켜두고 계신가요? AWS Lambda와 EventBridge를 활용한 EC2 자동화로 비용을 최적화하는 방법을 알아보세요.
2025년 2월 7일
ACP 실습 노트
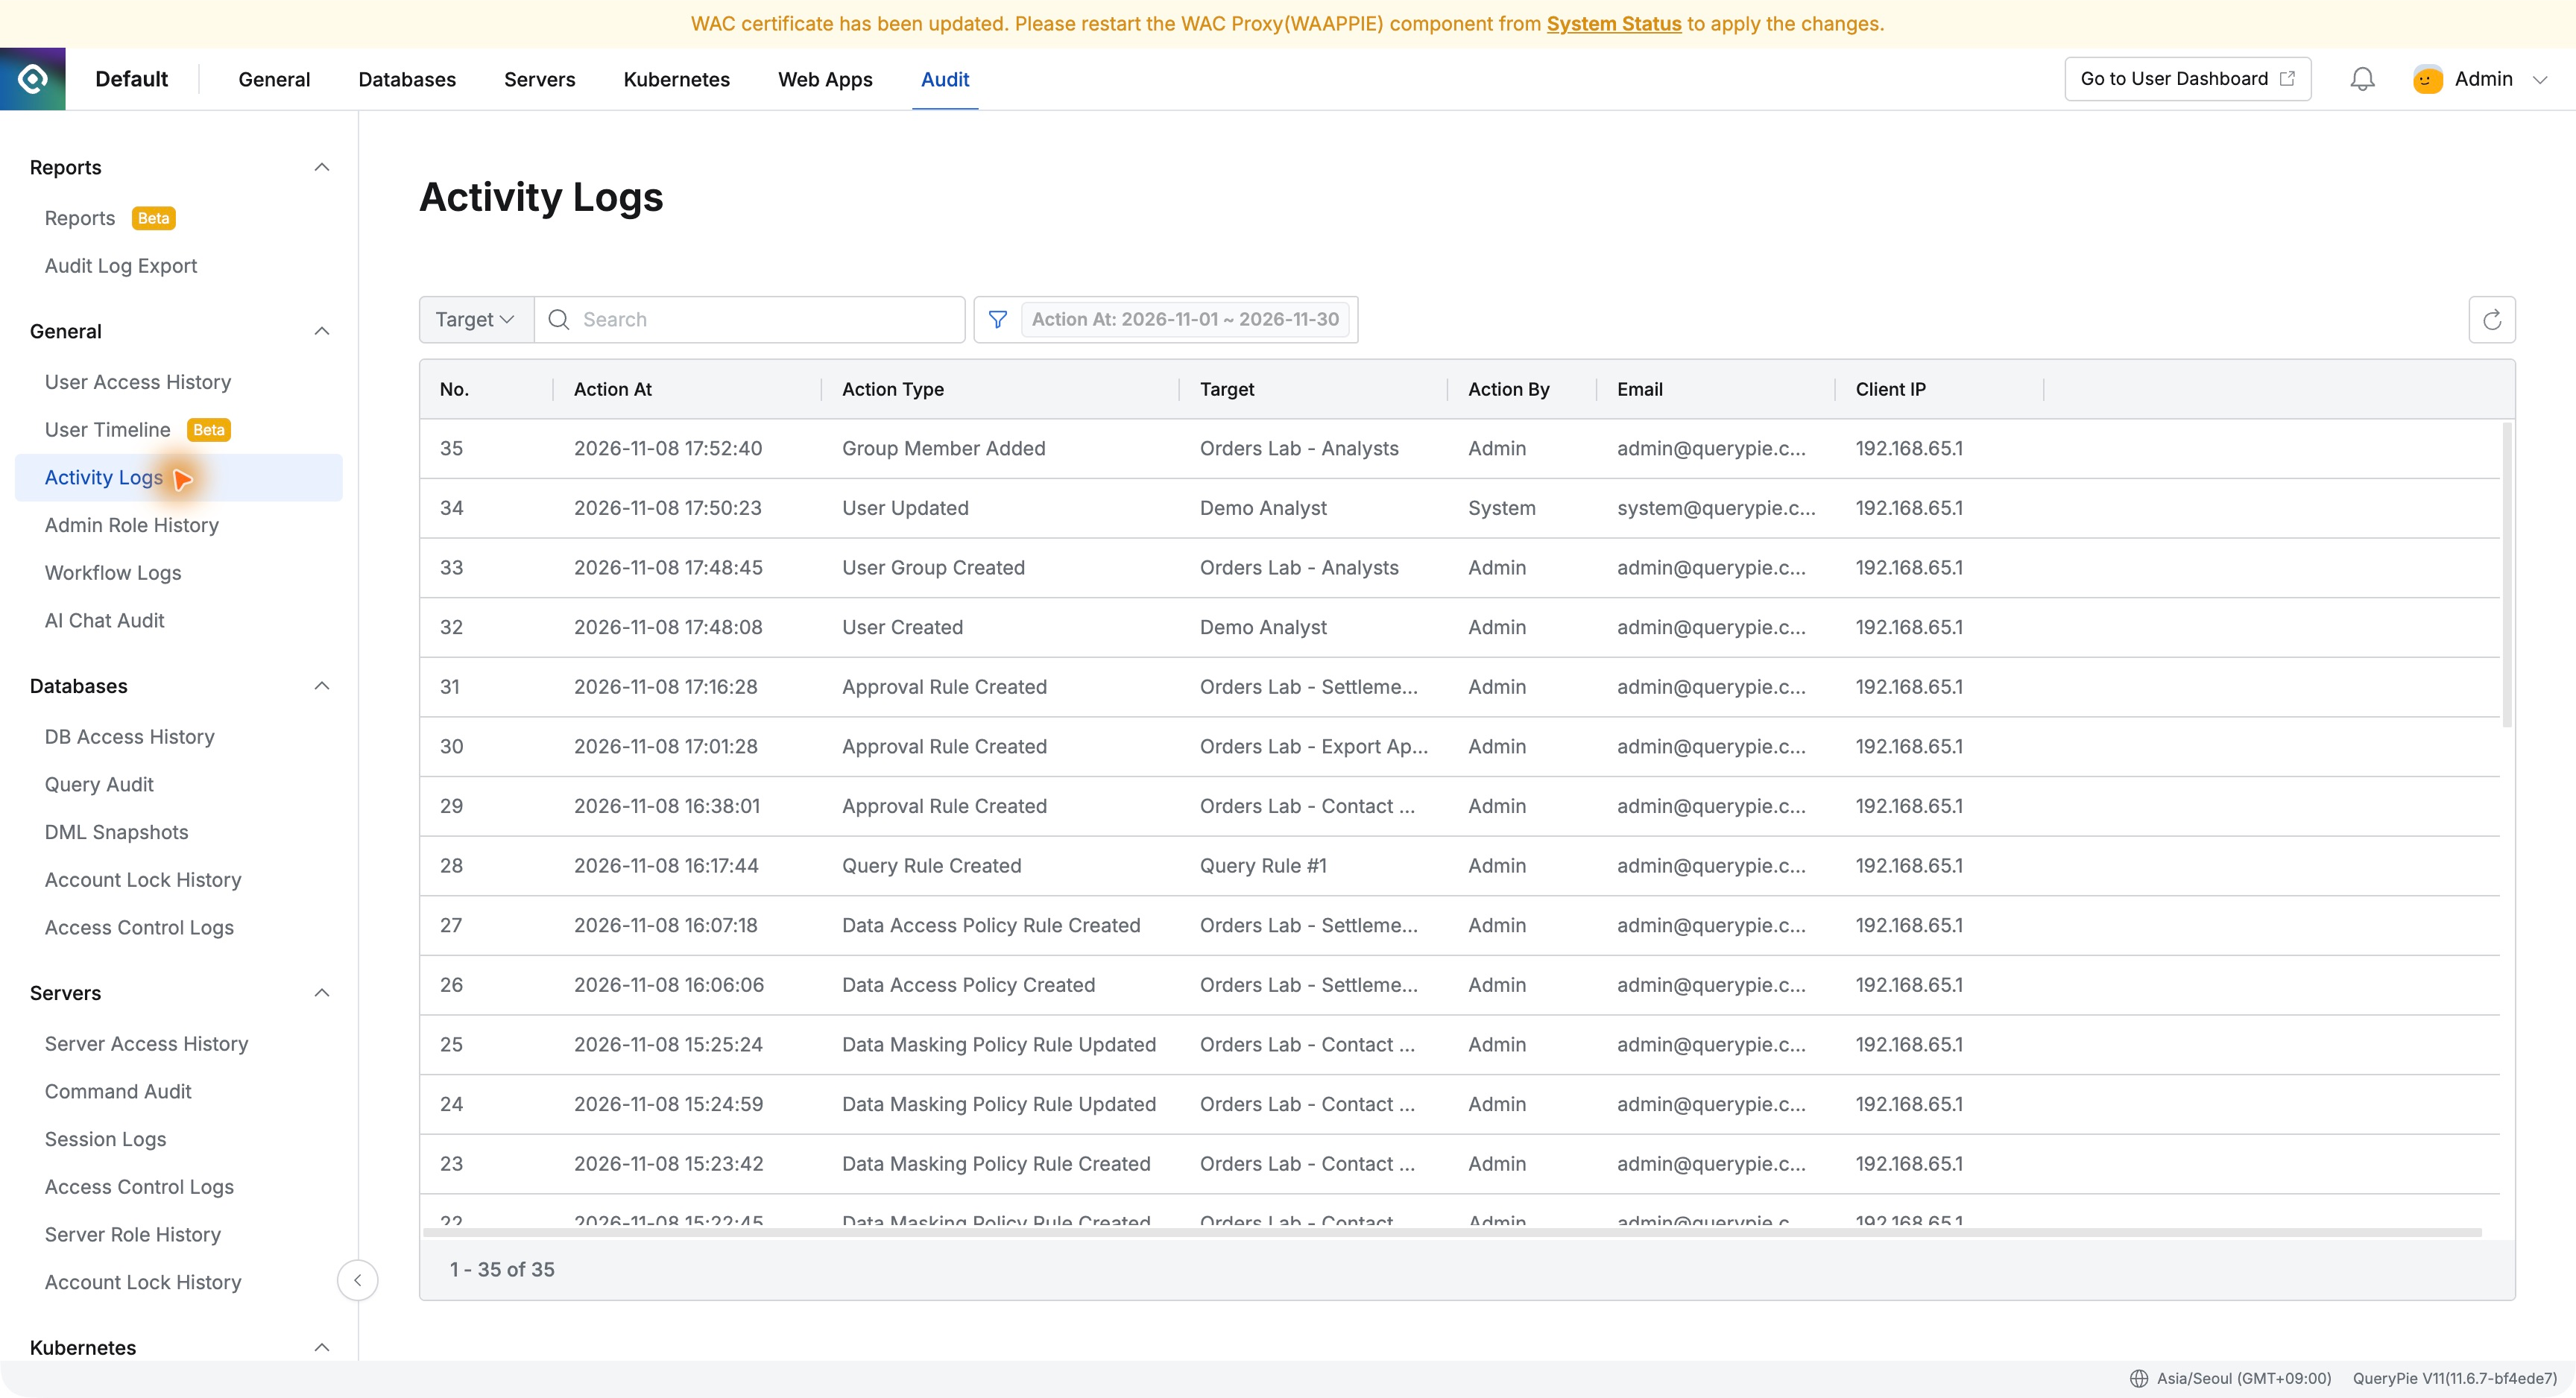
[16편] 이 DB 권한은 누가 줬을까? — QueryPie 관리자 변경 이력
지난 글에서는 주문 분석팀 그룹을 만들고, 새 담당자를 추가해 DB를 조회해봤다. 설정이 잘 적용되는 것을 확인하고 나니 한 가지가 더 궁금했다. 나중에 다른 담당자가 이 환경을 넘겨받으면, 지금의 권한이 어떻게 만들어졌는지도 알 수 있을까. 이번에는 QueryPie의 감사 메뉴에서 내가 조금 전 했던 작업을 찾아봤다.
화이트페이퍼
AI 접근제어의 대전환: Guardrails를 넘어서 MCP-PAM으로!
생성형 AI의 확산 속에서 기존의 Guardrails만으로는 실제 LLM 활용의 보안을 담보하기 어렵습니다. 본 문서는 MCP 기반 PAM을 통해 프롬프트 주입, 민감정보 유출 등 위협에 대응하는 맥락 인지형 통제 전략을 제시합니다.
블로그
SSO, 왜 그렇게 중요할까요?
SSO(Single Sign-On)가 사용자 경험을 향상시키고, 여러 플랫폼에 대한 접근을 간소화하며, 보안을 어떻게 강화할 수 있는지 지금 그 방법을 알아보세요!
2025년 2월 4일
ACP 실습 노트
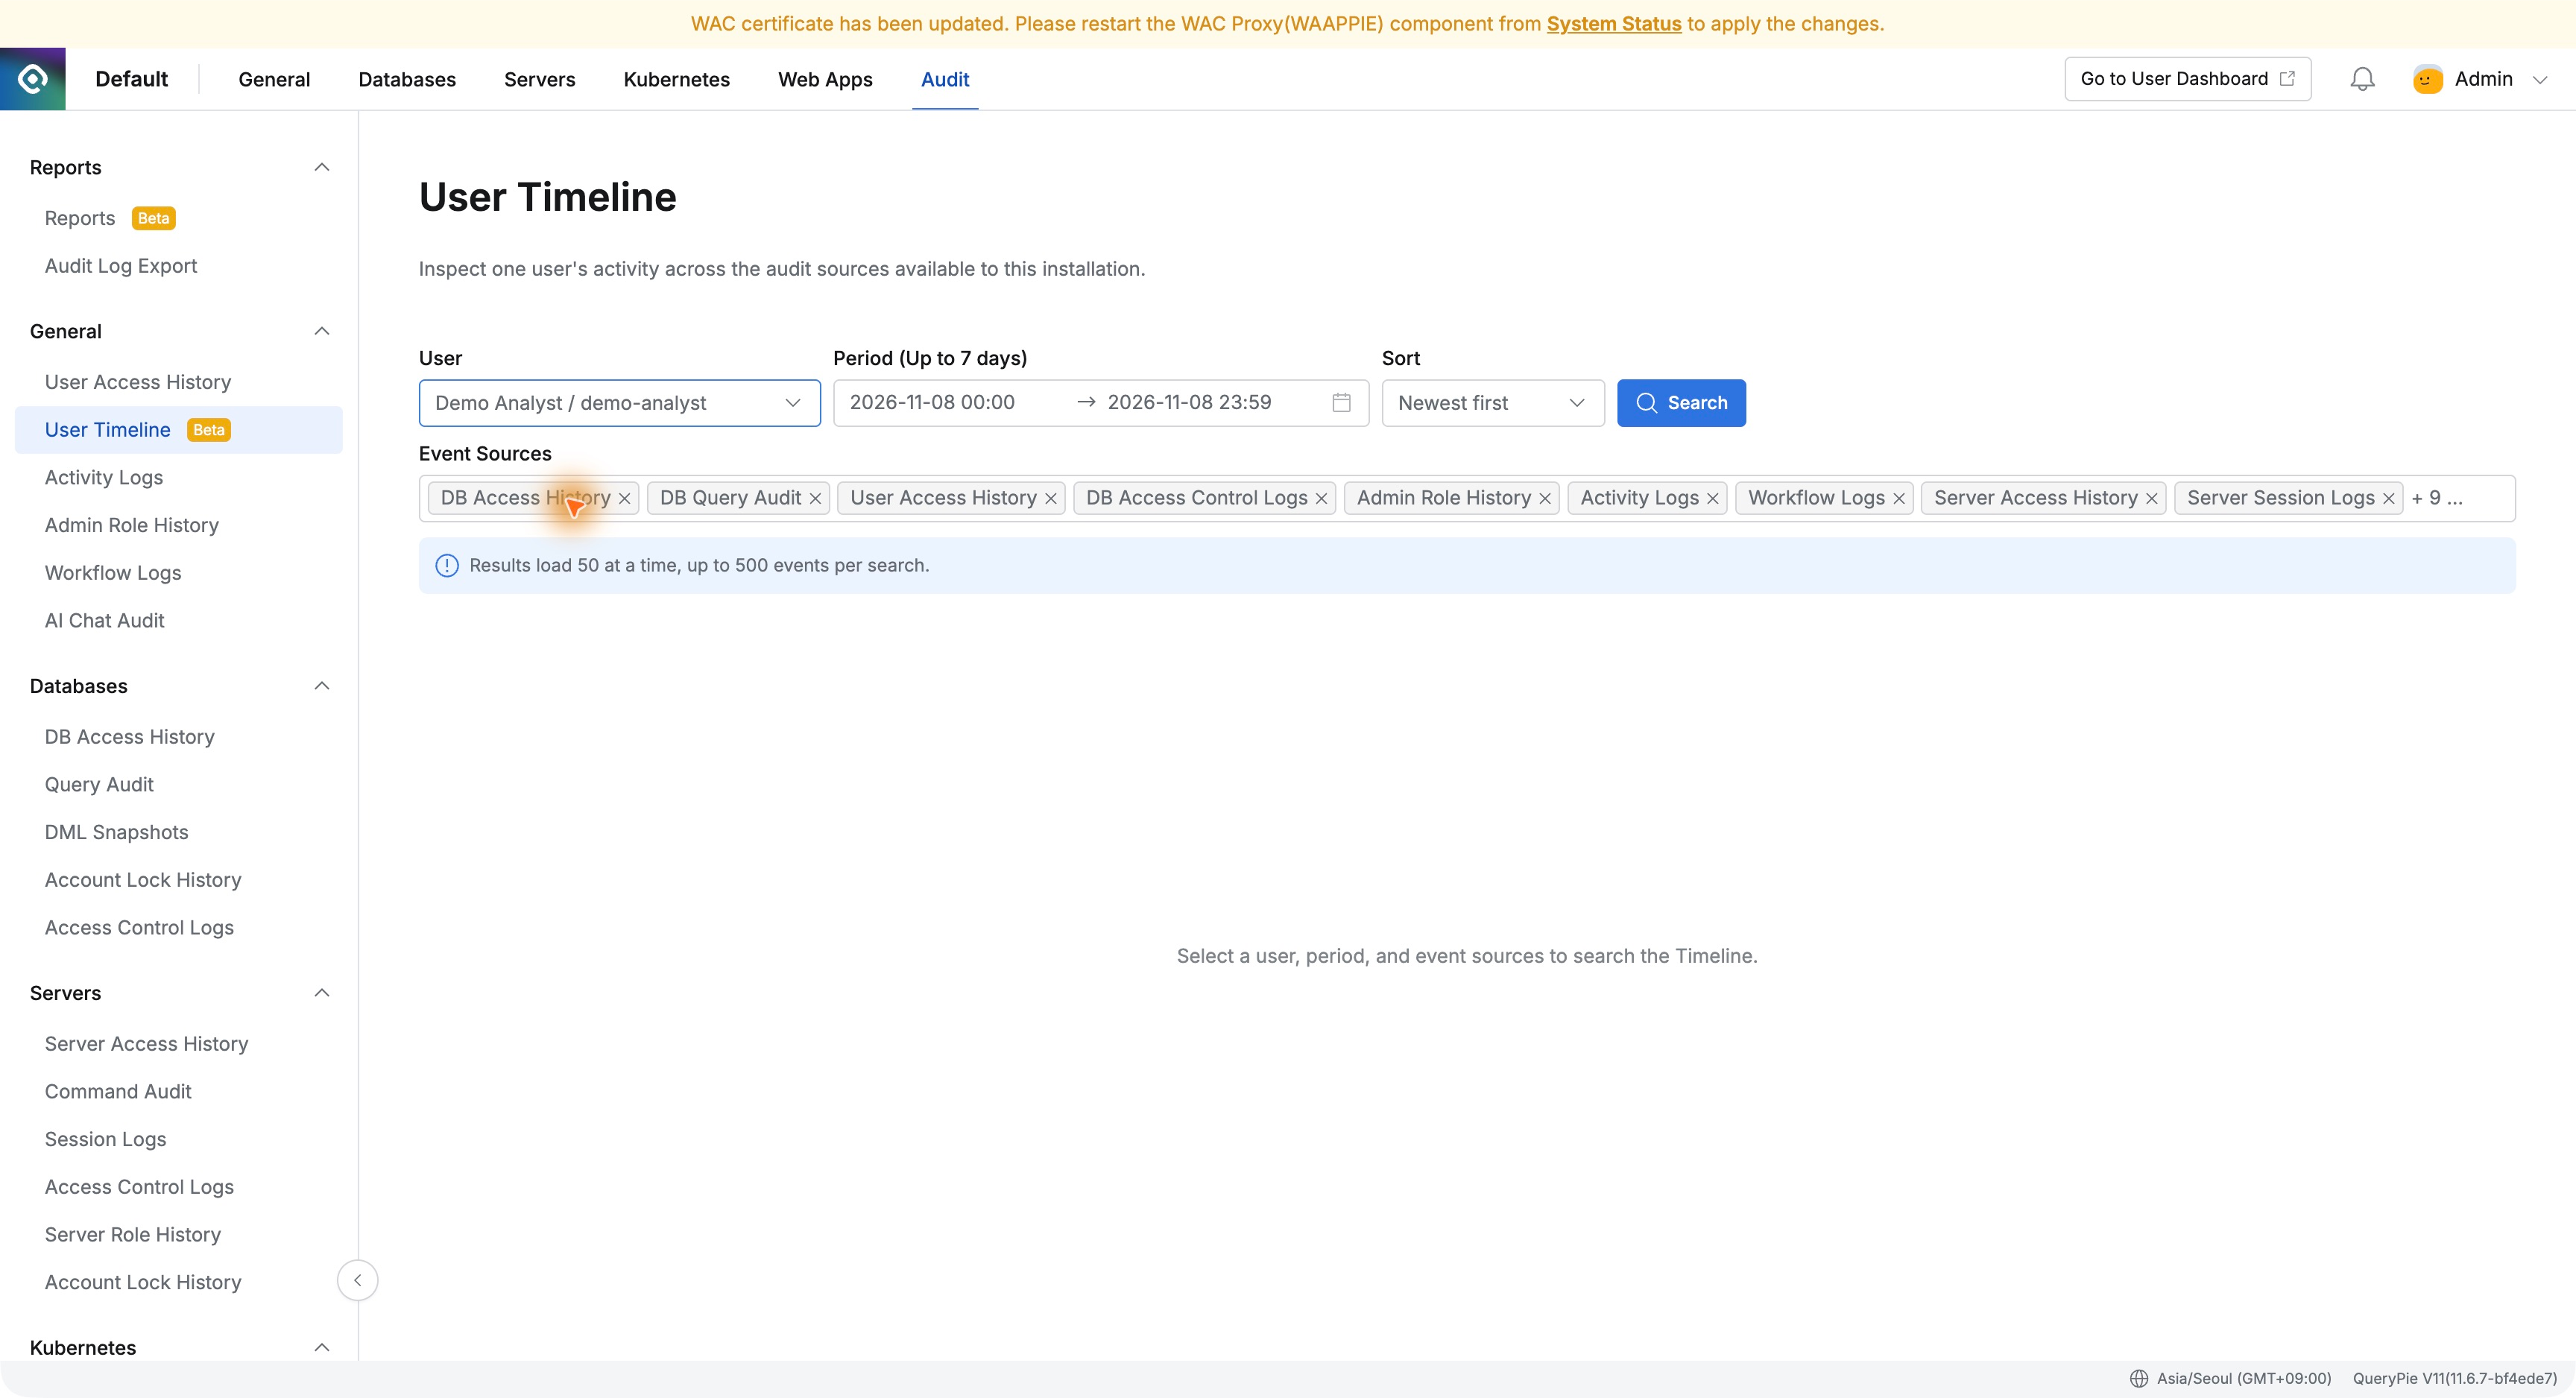
[17편] 이 사용자는 무슨 작업을 했을까? — QueryPie 사용자 타임라인
“DB에는 접속됐는데 작업 하나가 안 됩니다.” 운영 담당자라면 이런 문의를 받았을 때 로그인부터 실패한 것인지, DB 연결 문제인지, 특정 SQL만 막힌 것인지 먼저 확인하게 된다. 이번에는 QueryPie의 User Timeline을 열어봤다. 지난 실습에서 주문을 조회하고 UPDATE는 차단됐던 Demo Analys
화이트페이퍼
MCP(Model Context Protocol) 시대의 PAM(Privileged Access Management)을 재정의 하다.
AI 에이전트가 기업 인프라에 안전하게 접근하려면, 이제는 MCP와 PAM의 결합이 필수입니다. 본 화이트페이퍼에서는 QueryPie가 제안하는 MCP-PAM 통합 전략을 통해 SSH 연결, 터미널 제어, AI 거버넌스까지 아우르는 새로운 보안 아키텍처를 소개합니다.
블로그
권한 있는 액세스 관리(PAM)의 이해: 인사이트, 비교 및 실제 적용 사례
PAM이 권한 있는 액세스를 관리하고 모니터링하여 중요 데이터에 대한 위험을 줄이고 보안을 강화하는 방법을 알아보세요.
2025년 1월 23일
ACP 실습 노트
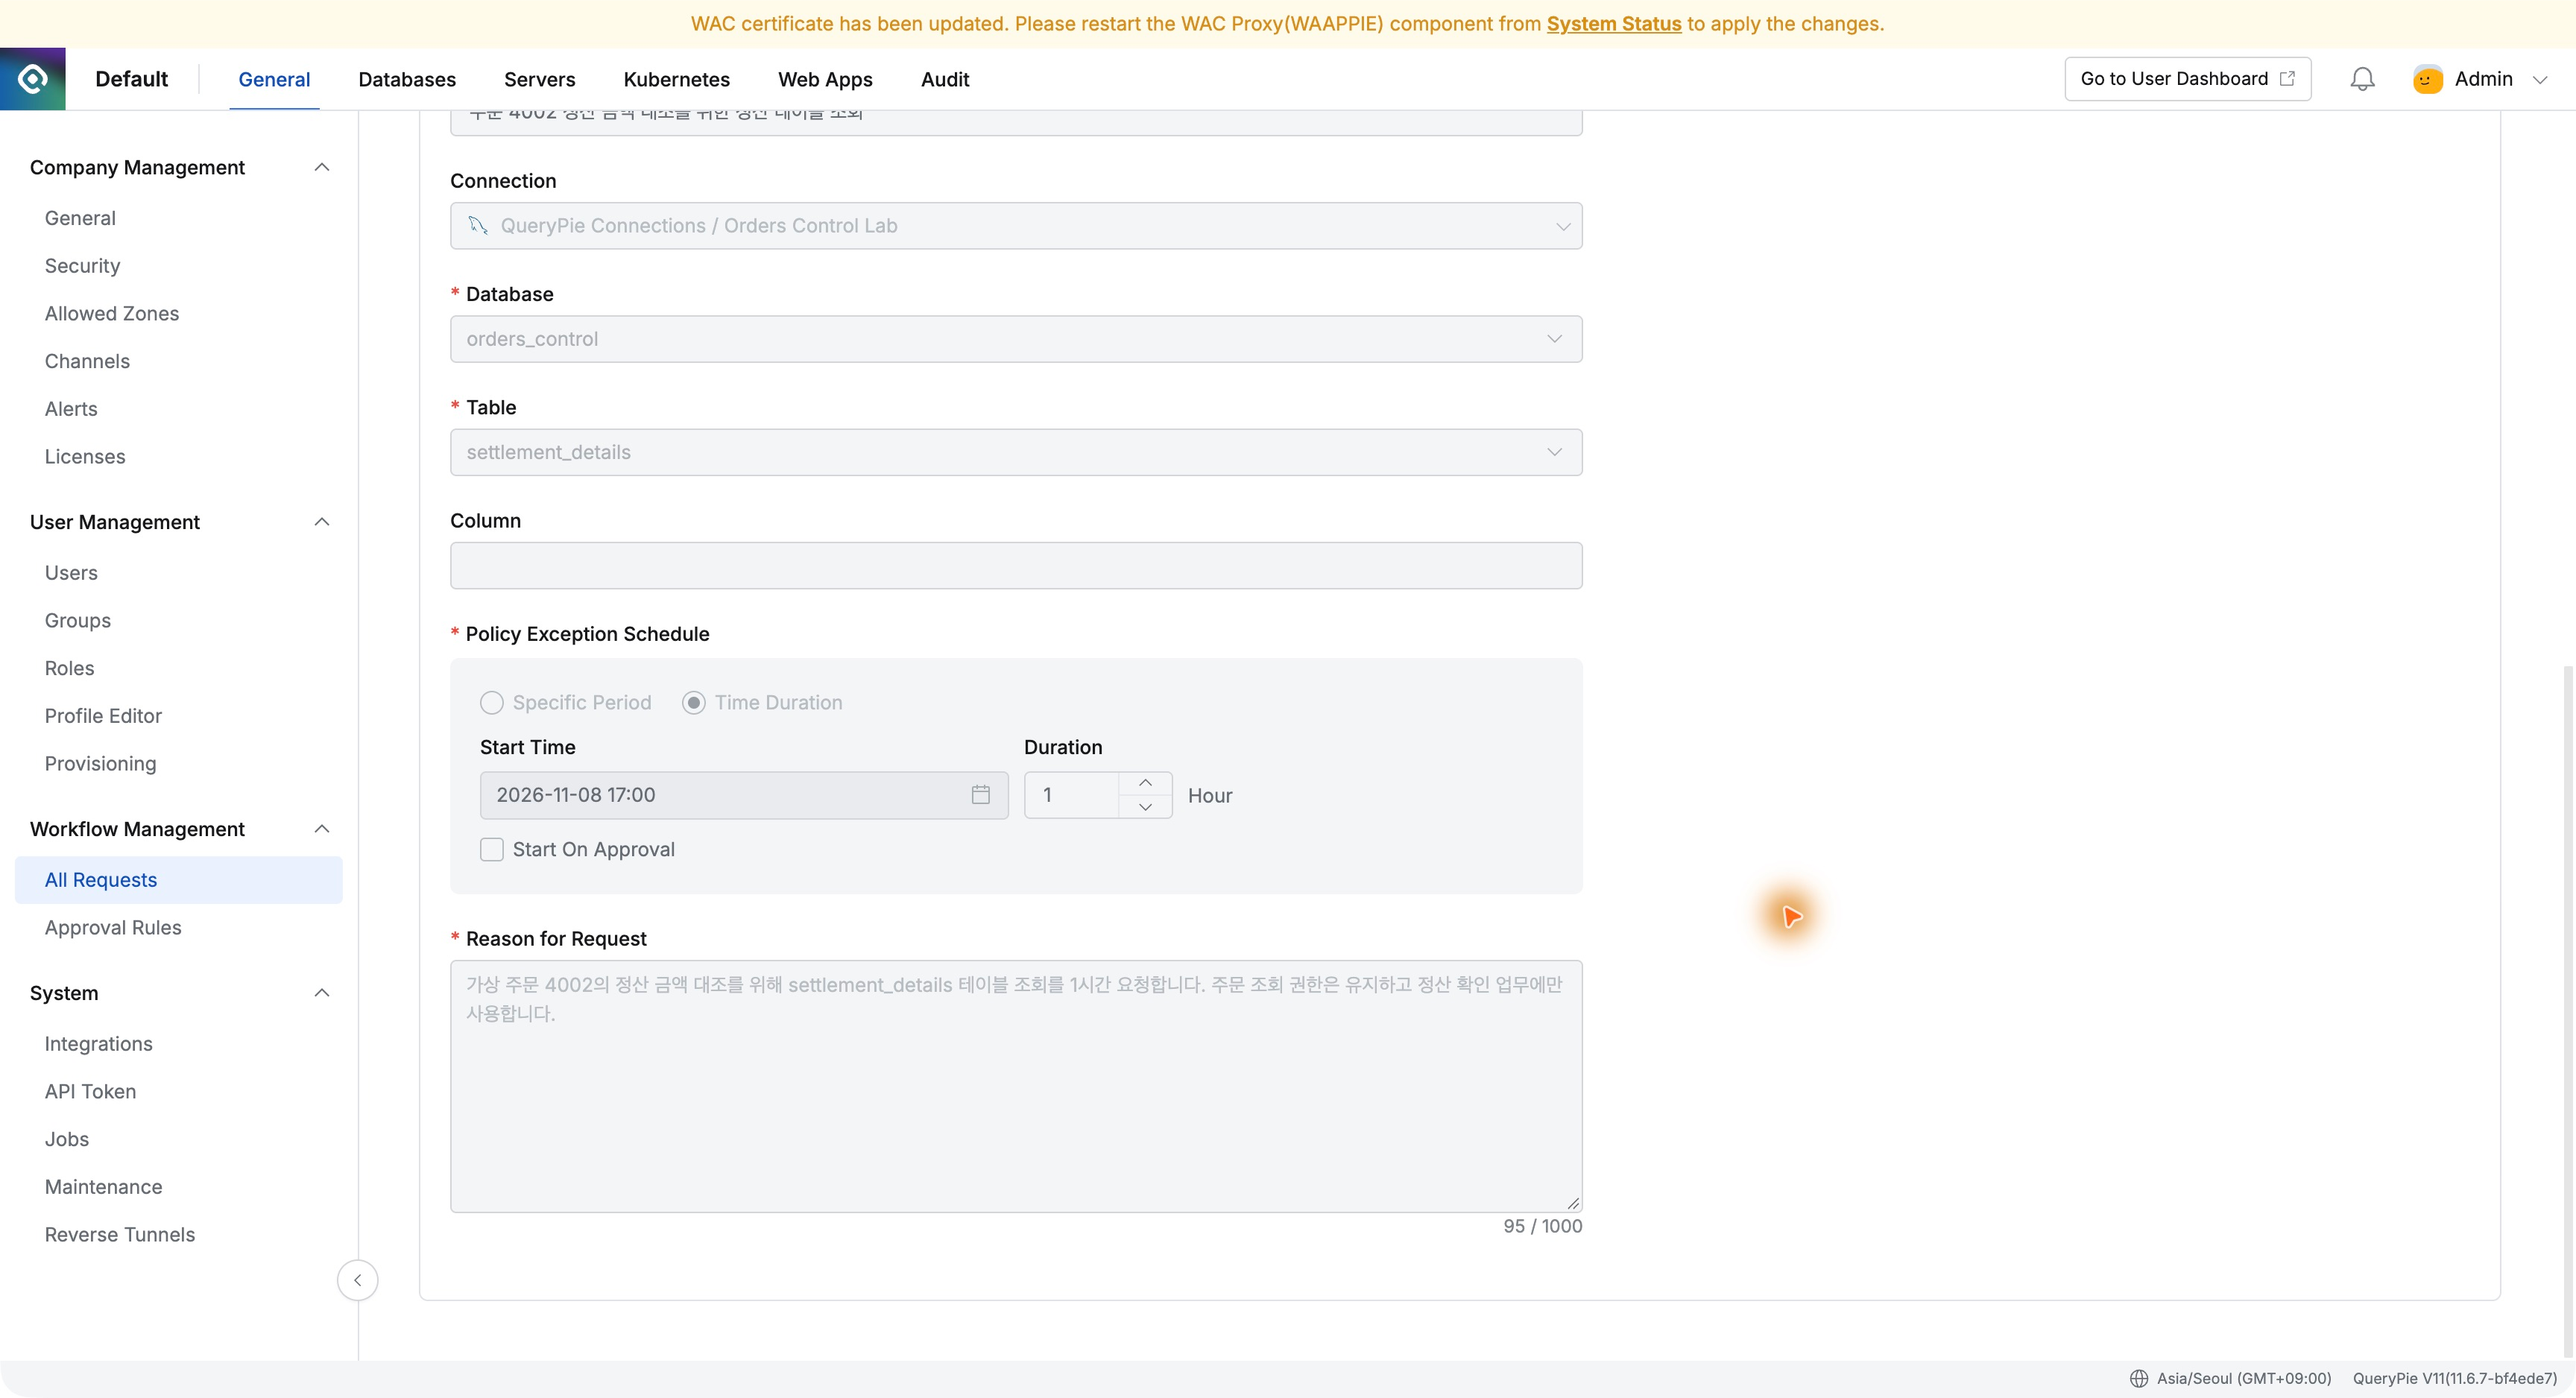
[18편] 임시 권한에도 끝나는 시간이 필요했다 — QueryPie 정책 예외 관리
“정산 금액만 잠깐 확인하고 싶습니다.” 이런 요청을 받아 권한을 열어 줬다면, 그다음에는 언제까지 허용할지도 챙겨야 한다. 업무는 끝났는데 예외 권한은 계속 남아 있는 상황을 피하고 싶어서다.
화이트페이퍼
망분리 시대의 안전한 서버 접근: SSH 프로토콜을 이용한 멀티홉 양방향 터널링 기술
기업의 망분리 환경에서 안전하고 효율적인 서버 접근을 가능하게 하는 QueryPie의 접근 제어 전략. Reverse Tunneling, JumpHost, 태그 기반 라우팅까지 – 복잡한 네트워크 환경을 단순화하고, 보안과 사용자 경험을 동시에 만족시킵니다.
블로그
의료 데이터 보안: 환자 개인정보 보호 및 규정 준수 보장
고급 보안 조치로 의료 데이터를 보호하여 환자 개인정보 보호, 규정 준수 및 데이터 유출 방지를 보장하는 방법을 알아보세요. 지금 자세히 알아보세요!
2025년 1월 17일
ACP 실습 노트
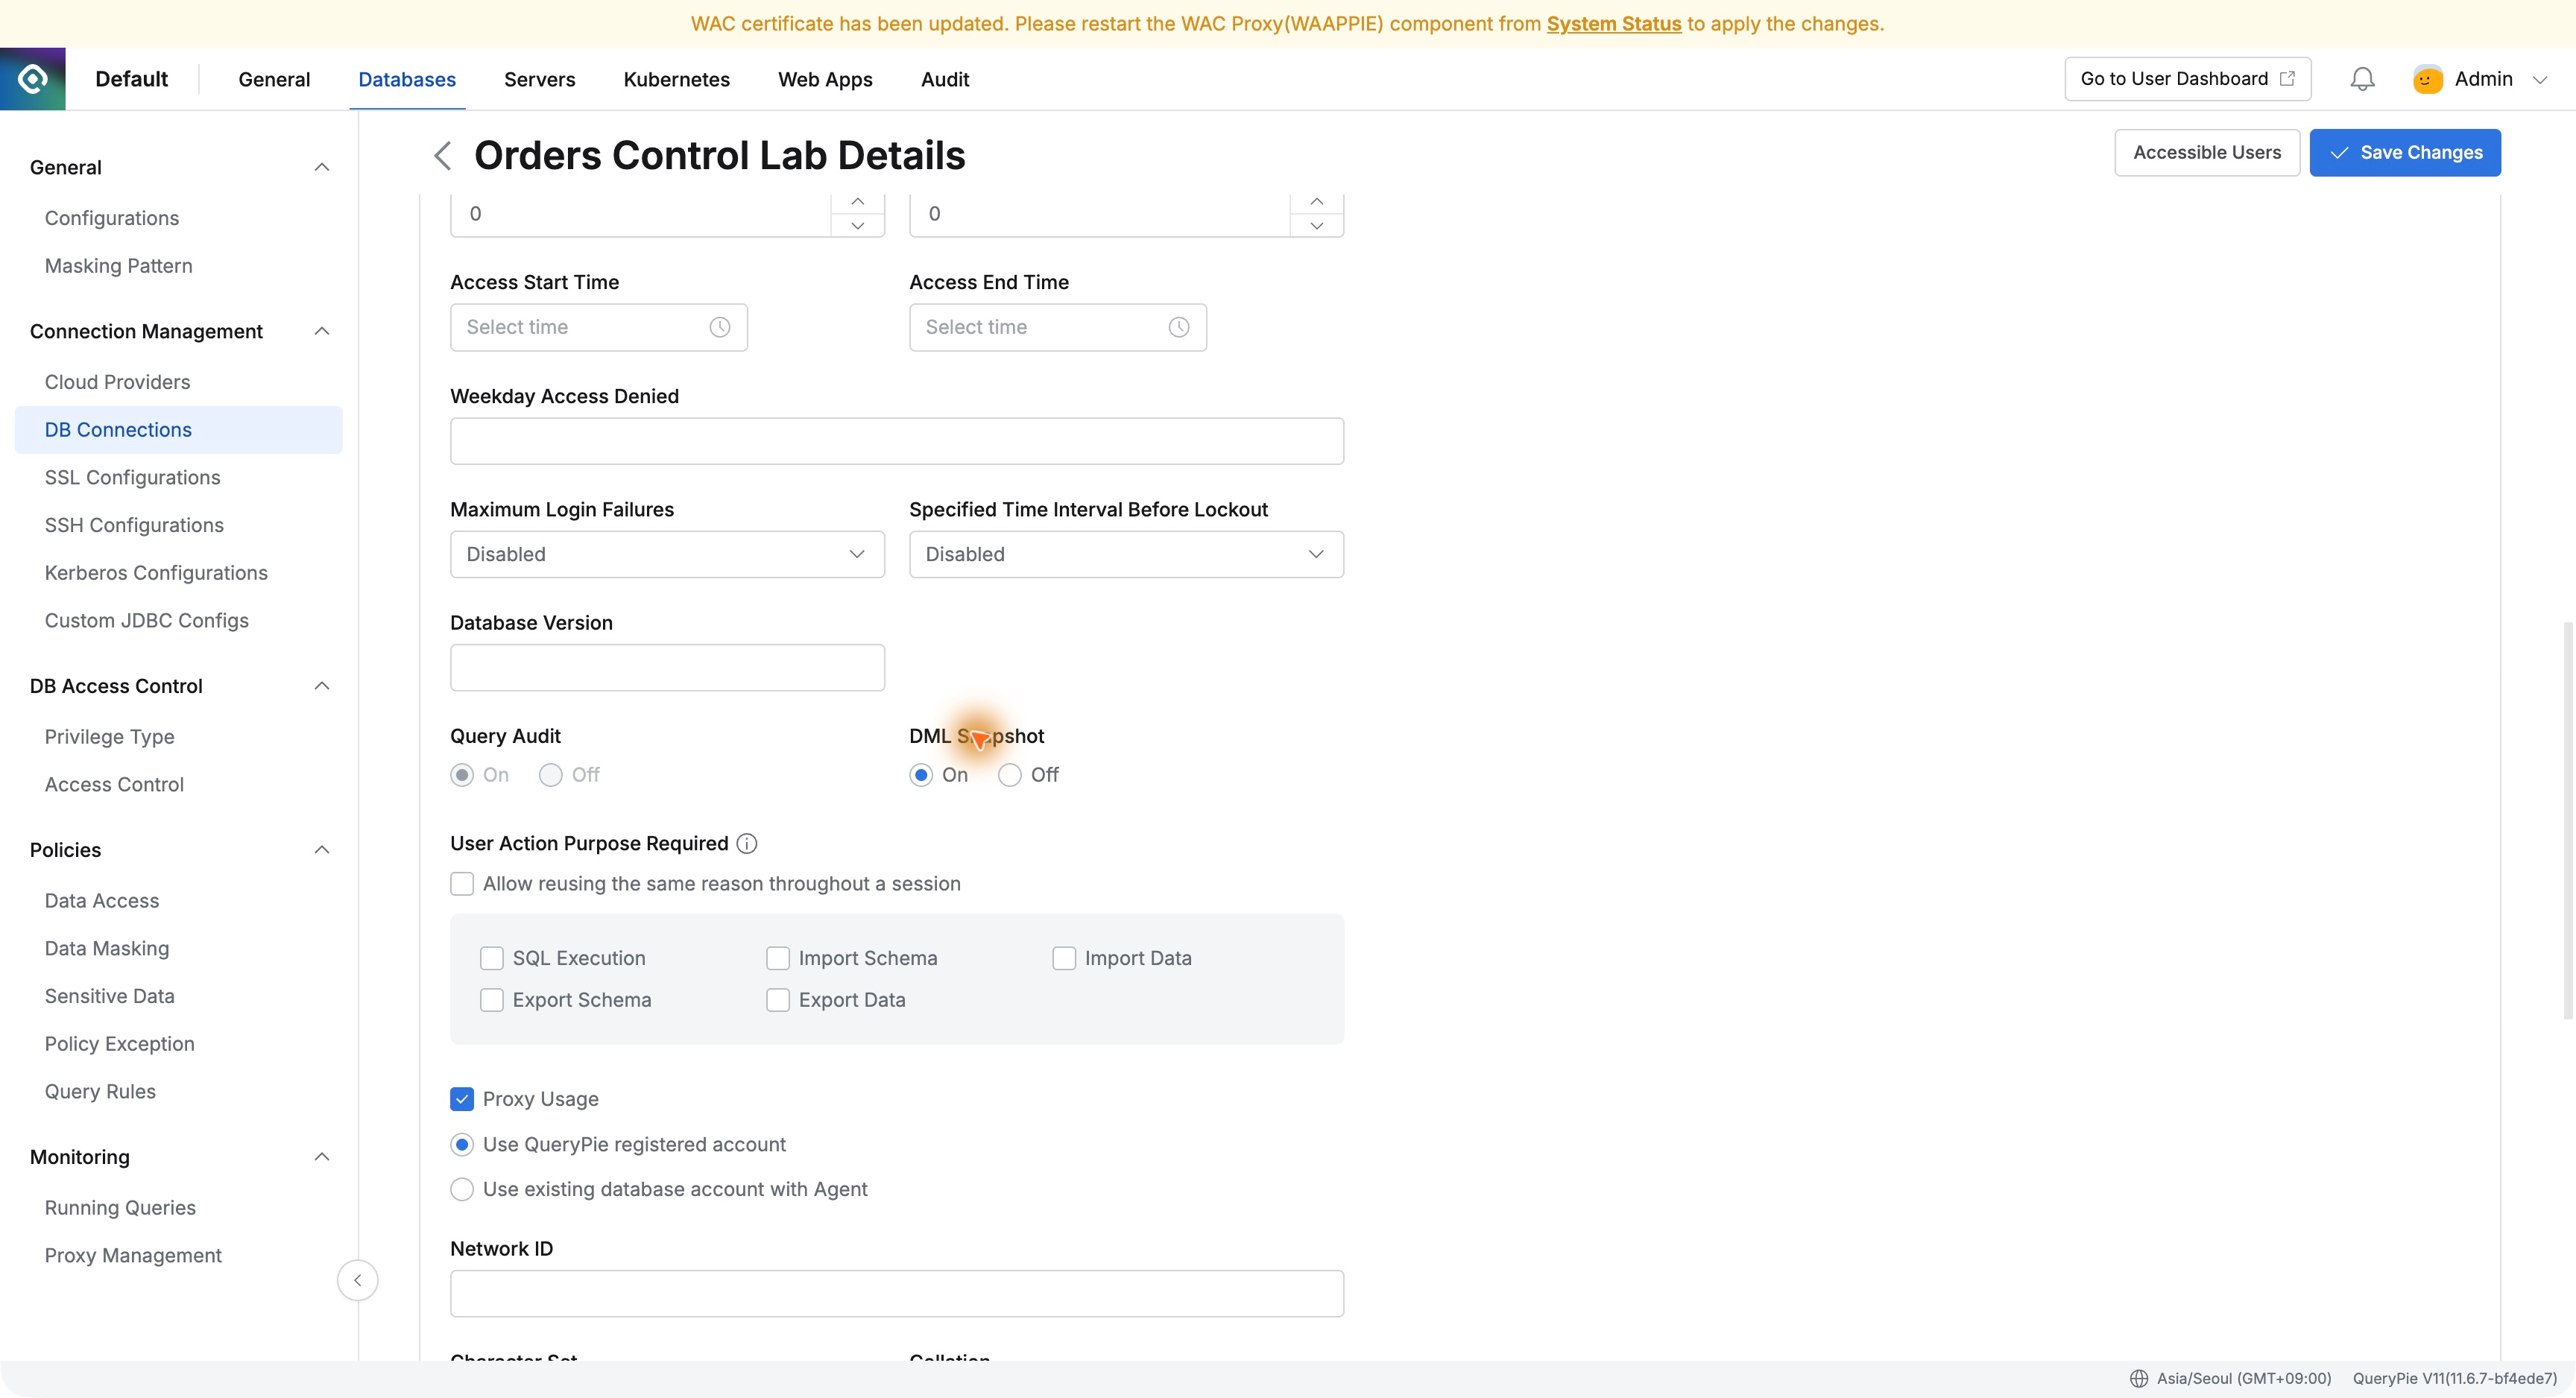
[19편] 주문 상태를 바꾼 뒤, 이전 값까지 찾아봤다 — QueryPie DML Snapshot
6편에서는 개발자에게 수정 권한을 계속 열어 주지 않고, 필요한 SQL만 승인받아 실행해 봤다. 이번에는 실행이 끝난 뒤의 기록을 살펴봤다. 누가 어떤 SQL을 실행했는지에 더해, 실제 데이터가 어떻게 바뀌었는지도 보고 싶었다. 가상 주문 한 건의 상태를 PENDING에서 DELIVERED로 바꾸고 QueryPie의 DM
화이트페이퍼
보안성과 업무 효율성을 동시에 높이는 Seamless SSH Connection 전략
CLI 워크플로우를 방해하지 않으면서도 보안을 강화하는 매끄러운 SSH 연결을 위한 최적의 방법을 알아보세요. 추가 에이전트 없이 강력한 접근 제어를 유지하는 QueryPie의 접근 방법을 설명합니다.
이벤트
Ep. 4 쿼리파이 KAC: 쿠버네티스 일격필살!—멀티 K8s 클러스터, 얍! K8s 리소스, 얍! Pod 접근 이력, 얍!
4편에서는 쿼리파이의 쿠버네티스 접근 제어 솔루션인 ‘쿼리파이 KAC(Kubernetes Access Controller)’를 활용해 쿠버네티스 환경에서도 탄탄한 보안 환경을 유지할 수 있는 방법에 대해 파헤쳐 보았습니다.
2024년 11월 29일
ACP 실습 노트
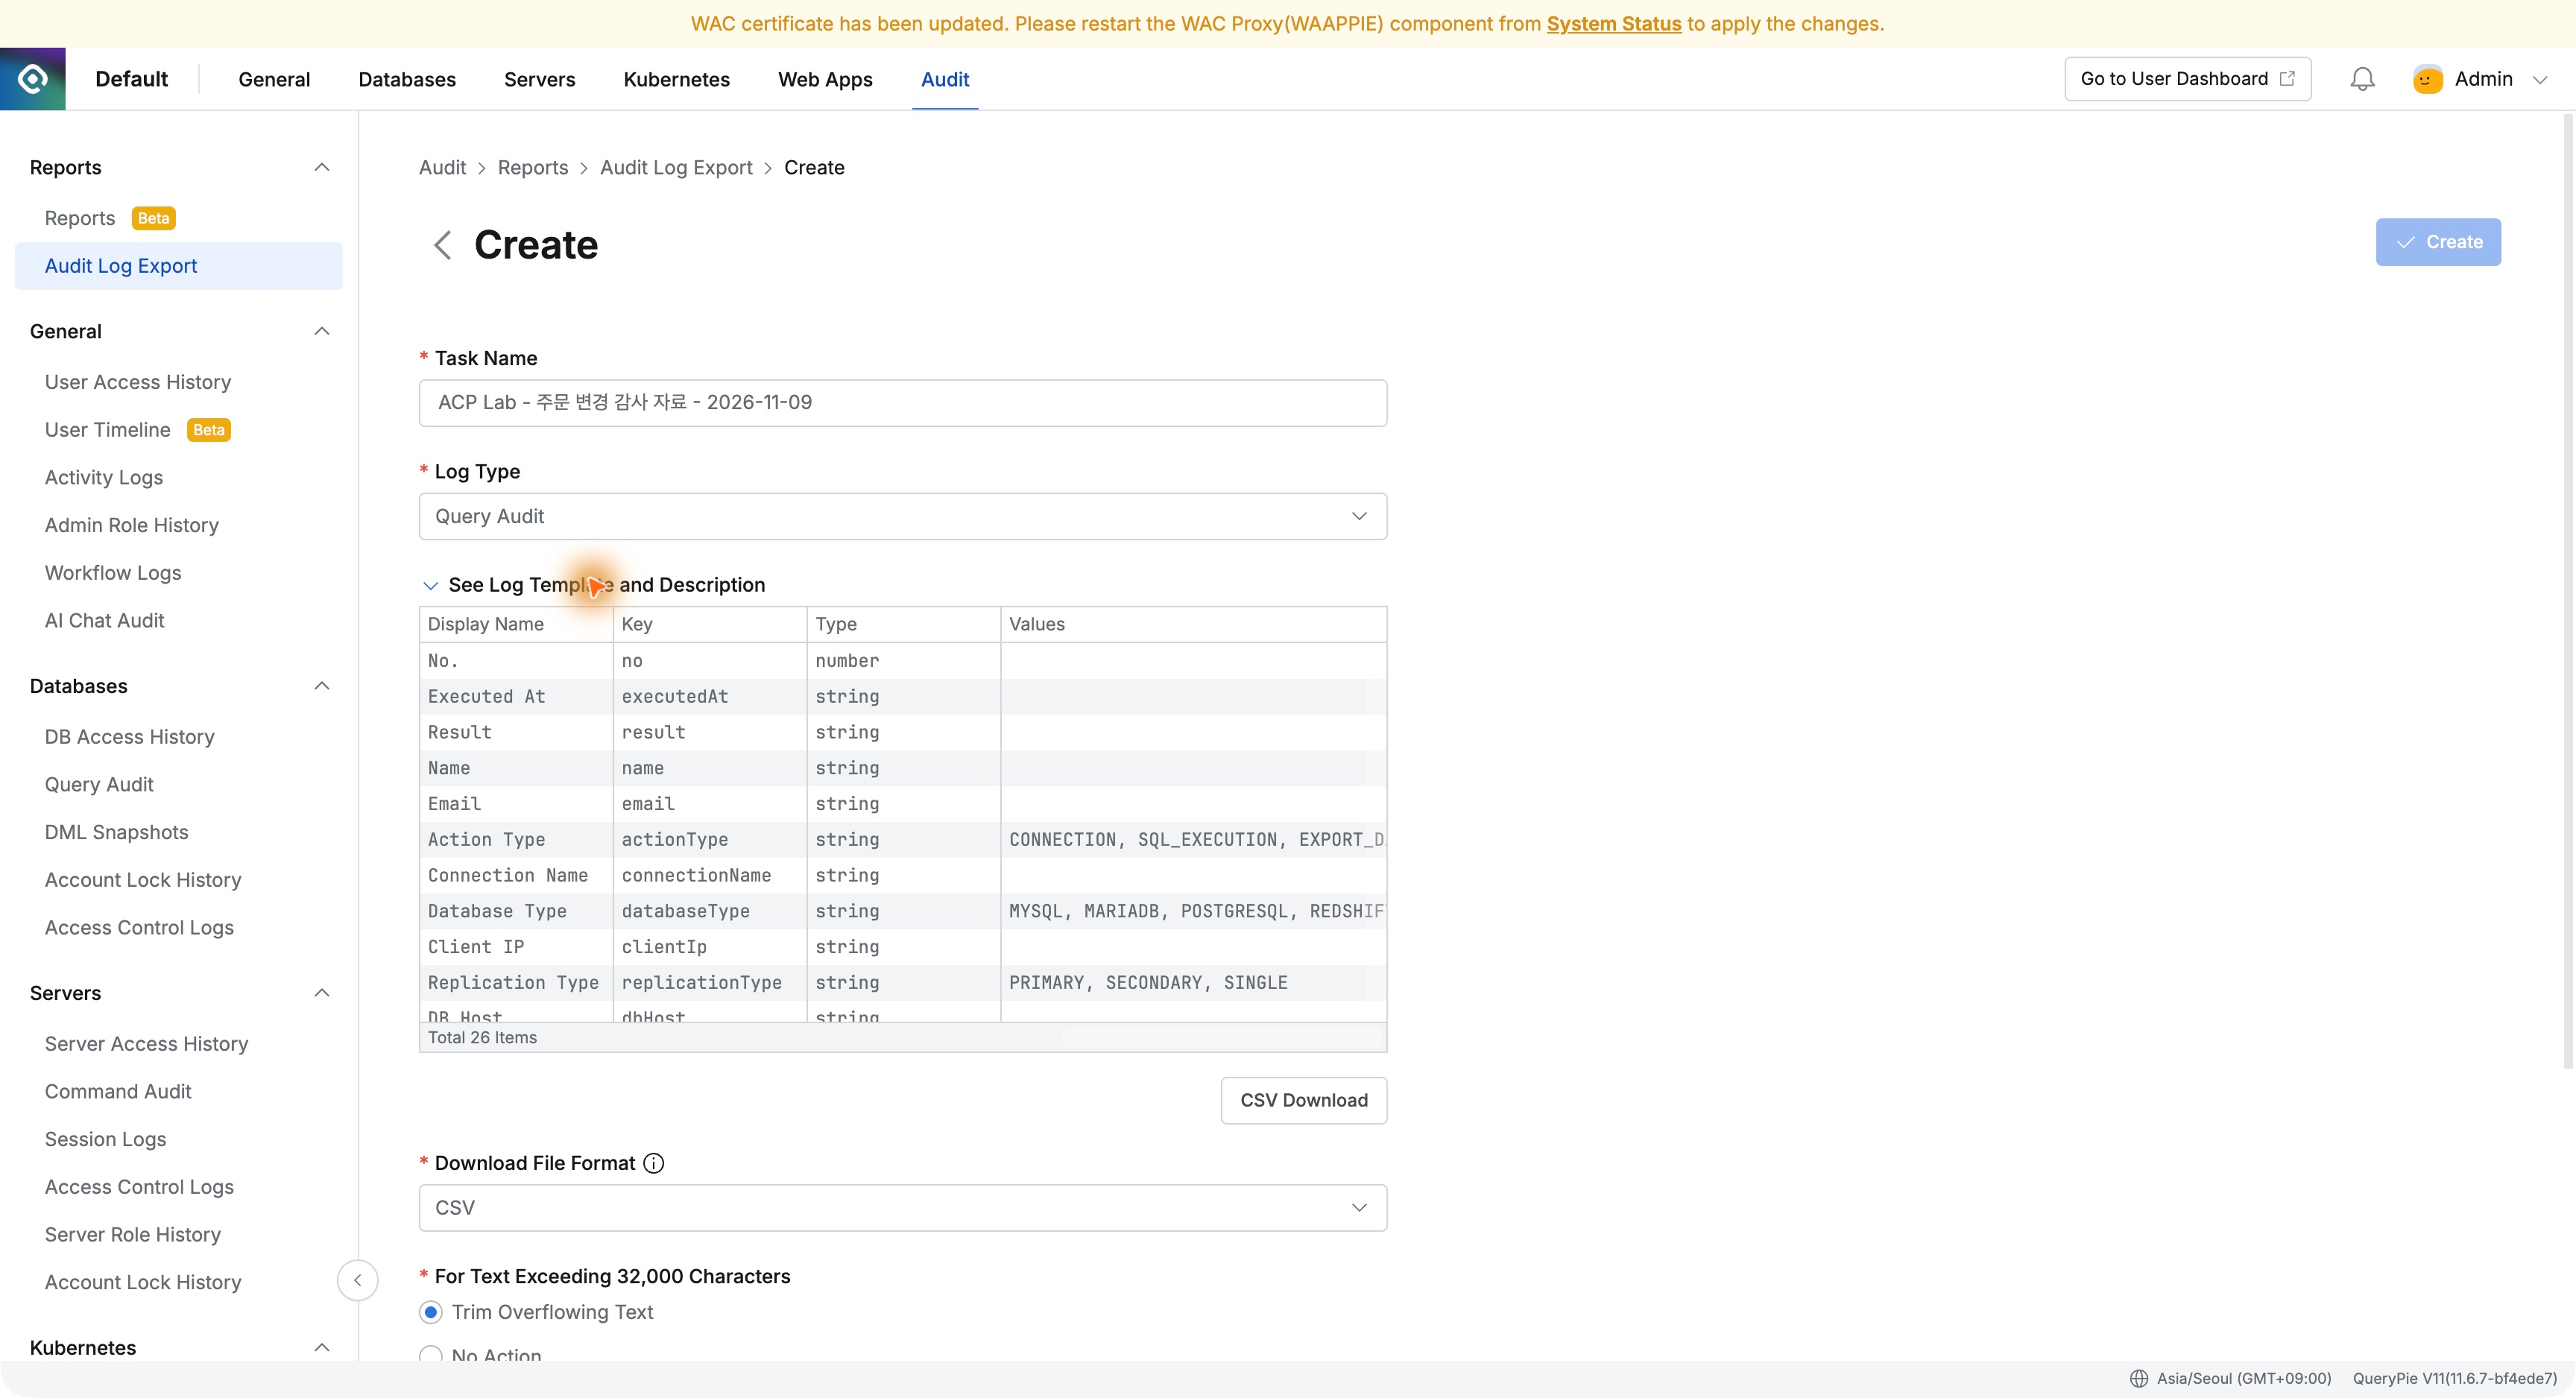
[20편] 감사 자료를 준비할 때, 필요한 기록만 골라봤다 — QueryPie Audit Log Export
19편에서는 주문 상태를 바꾼 뒤 DML Snapshot으로 변경 전후 값을 확인했다. 이번에는 그 작업 기록을 파일로 꺼내 봤다. 감사나 내부 점검 때 특정 사용자가 어느 DB에서 어떤 작업을 했는지 자료로 전달해야 하는 상황을 생각했다. QueryPie의 Audit Log Export에서 기간과 사용자를 지정하니, 주
화이트페이퍼
QueryPie gRPC 통신을 위한 DAST 보안 전략 : ZAP 커스텀 스크립트 적용 사례
QueryPie가 웹 애플리케이션에서 높은 성능과 안정성을 위해 gRPC 통신을 어떻게 활용하는지 알아보세요.
ACP 실습 노트
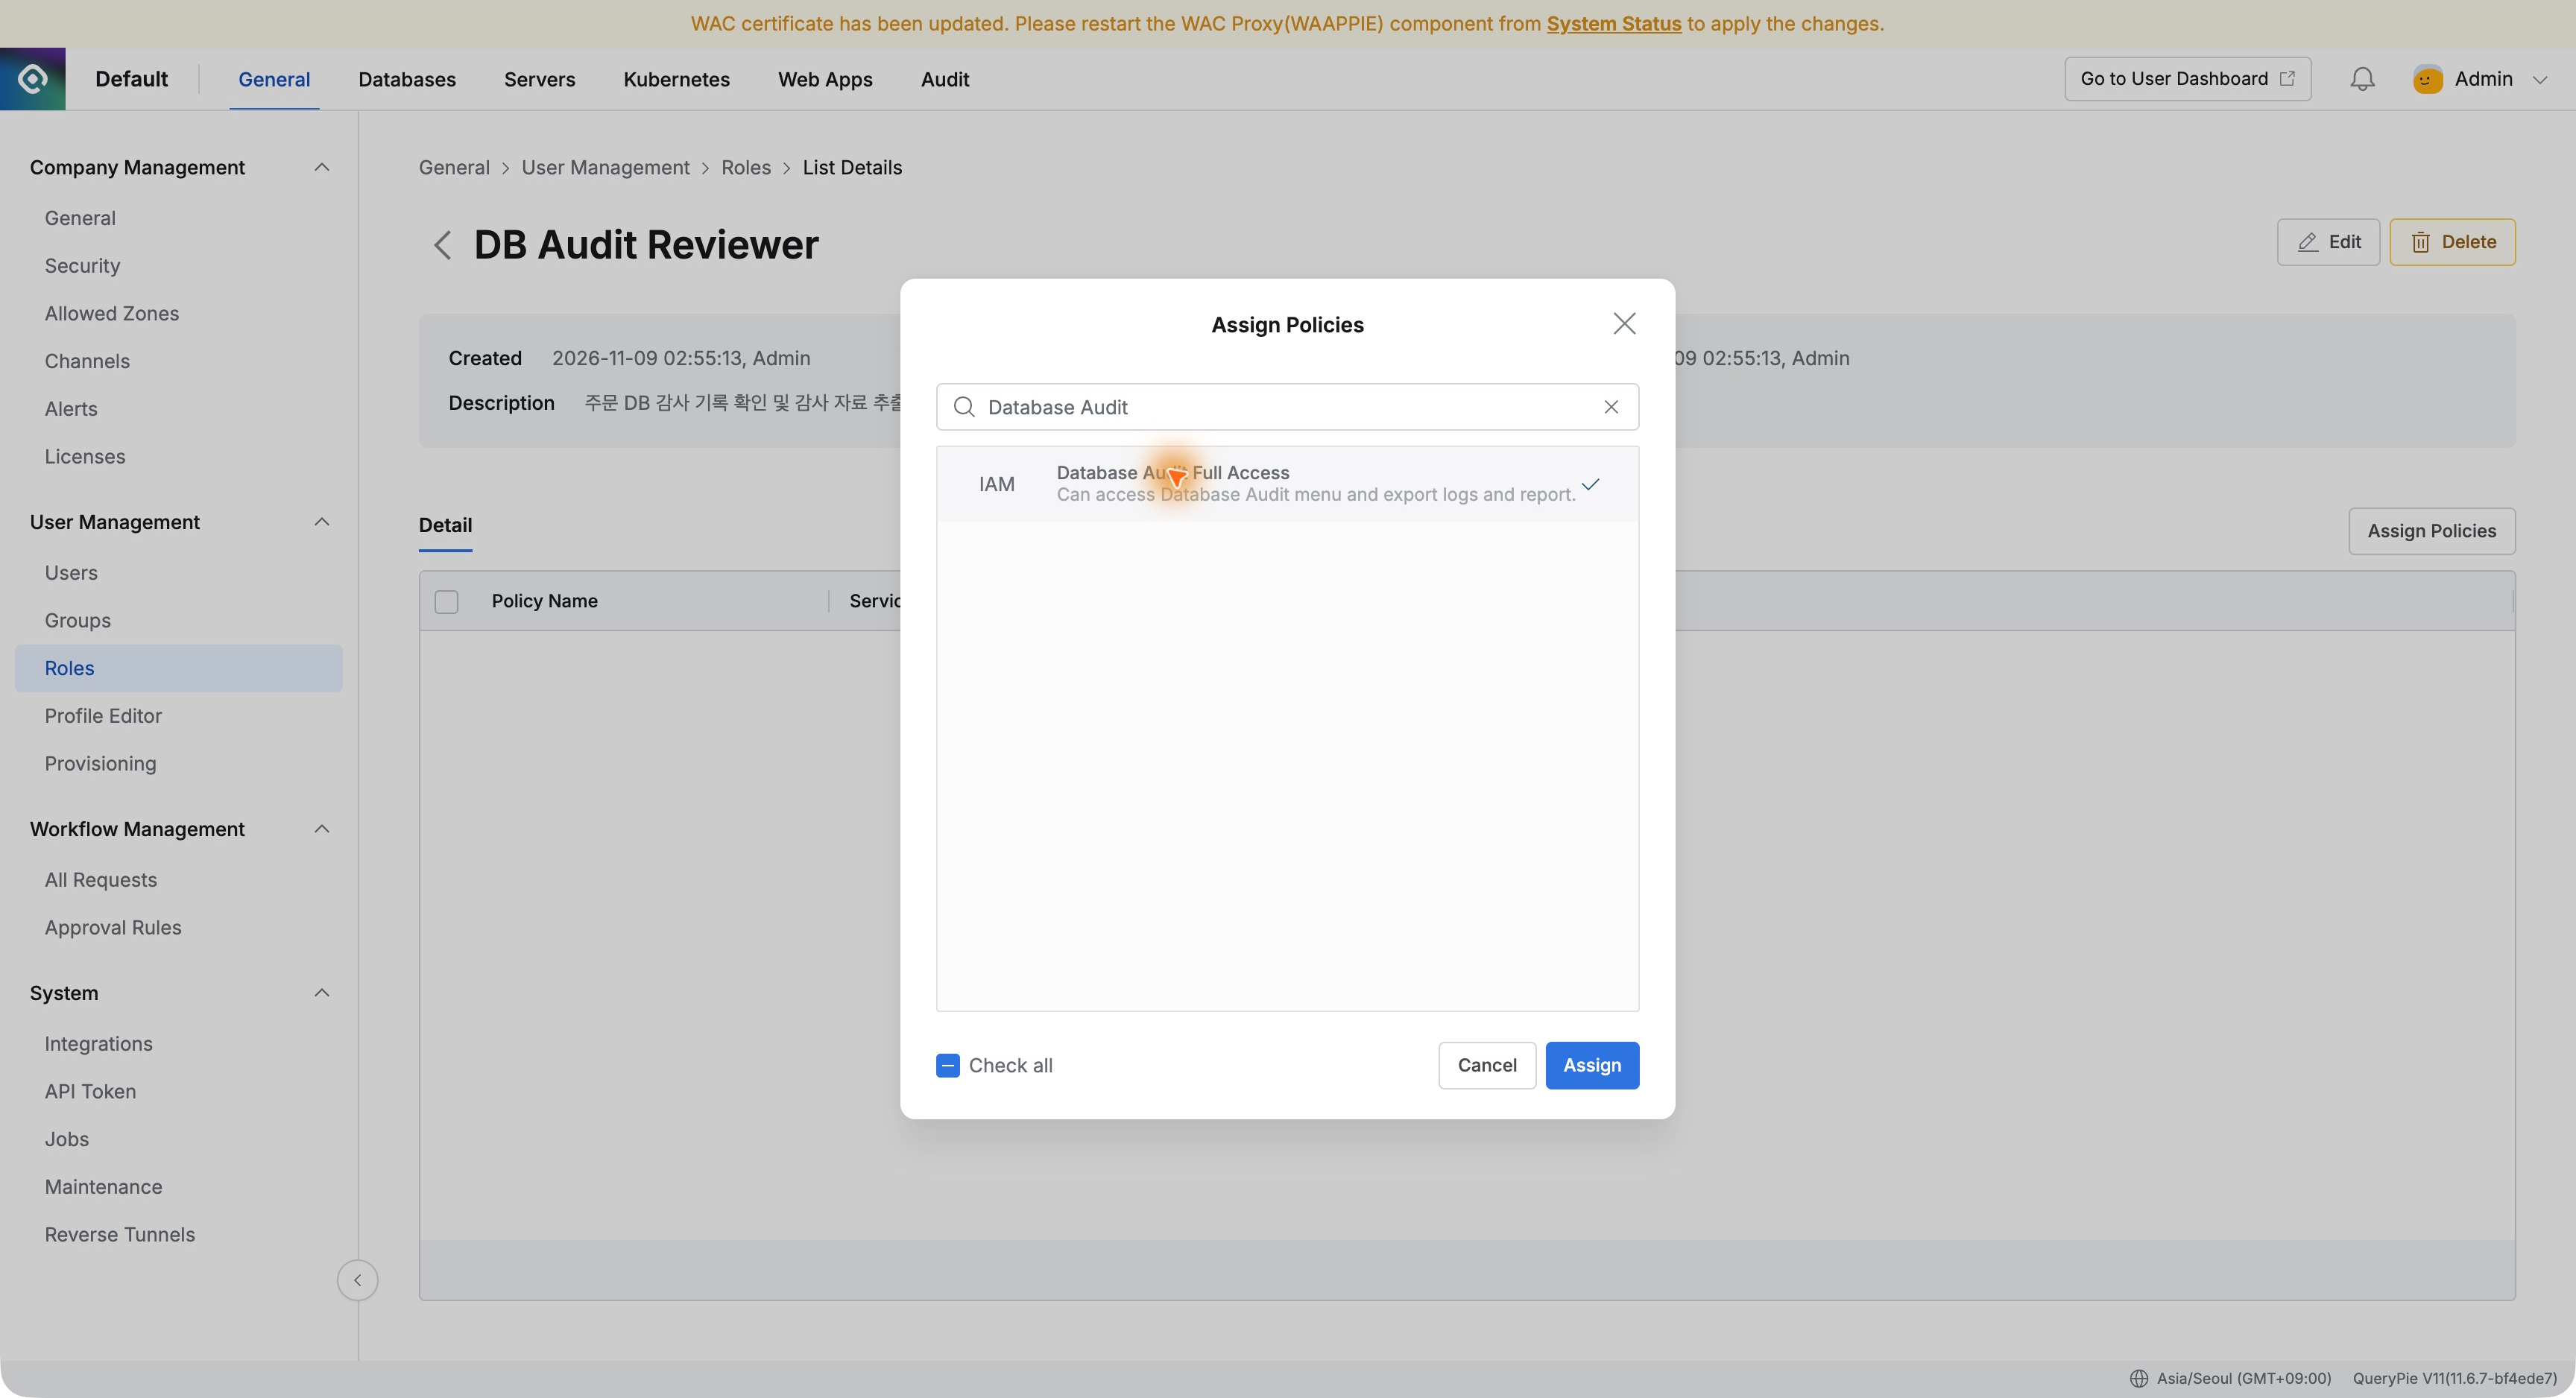
[21편] 감사 담당자에게 필요한 권한만 맡겨봤다 — QueryPie 관리자 역할 분리
앞선 글에서는 관리자 계정으로 DB 감사 기록을 보고 파일로 내려받았다. 실제 운영에서는 DB를 설정하는 사람과 그 기록을 점검하는 사람이 다를 수 있다. 감사 담당자가 자기 계정으로 필요한 자료를 확인할 수 있으면 좋겠다는 생각이 들었다. 이번에는 QueryPie에 감사 담당자 역할을 따로 만들었다. 그 계정으로 주문
화이트페이퍼
스케일 넘치는 대용량 감사 로그, 스마트하게 관리하기 (OVEN)
보안 및 컴플라이언스 요구 사항을 충족하면서 대규모 감사 로그를 효율적으로 저장 및 관리하는 가이드를 공개합니다.
이벤트
Ep. 3 쿼리파이 SAC: 서버 관리 허들 박살내기!—대량 서버 관리, 얍! Auto-Scaling, 얍! 권한 및 정책, 얍!
3편에서는 쿼리파이의 시스텝 접근제어 솔루션인 ‘쿼리파이 SAC(System Access Controller)’를 활용해 다량의 서버와 멀티 클라우드 환경 속에서 수많은 권한을 효율적으로 관리할 수 있는 방법에 대해 깐깐하게 살펴봤습니다.
2024년 11월 29일
ACP 실습 노트
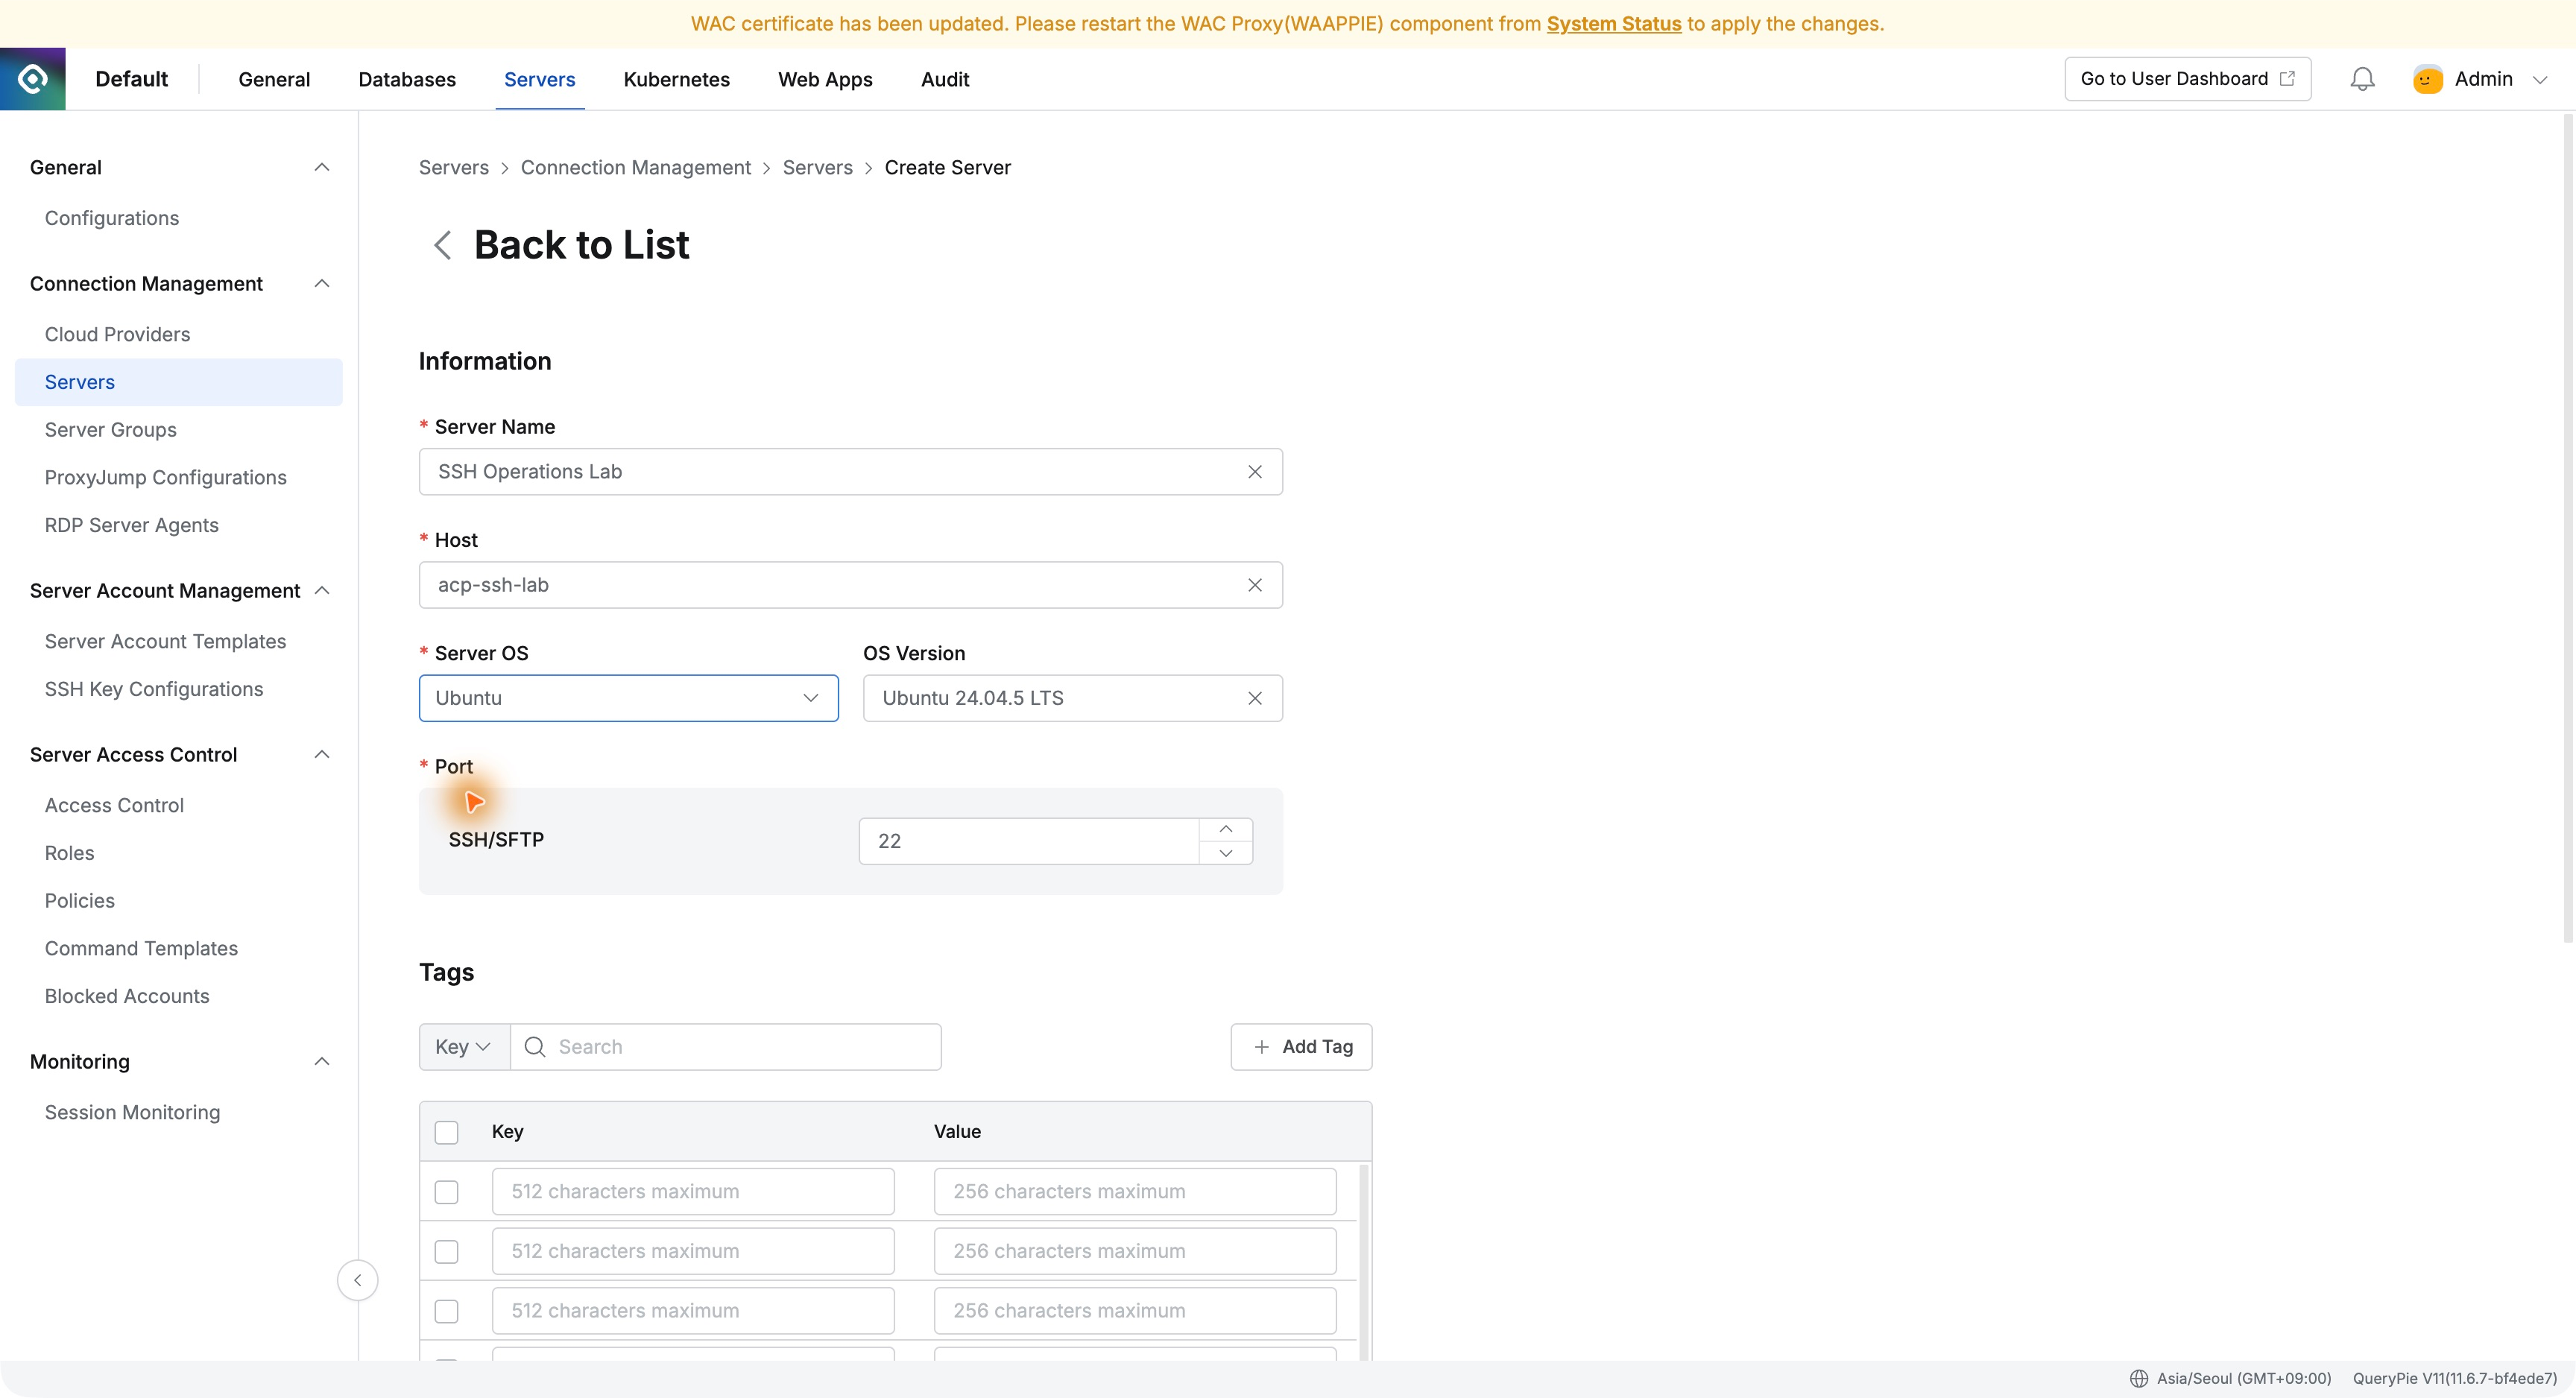
[22편] 서버 비밀번호를 입력하지 않고 SSH에 접속했다 — QueryPie 웹 터미널
지금까지는 DB에 접속하고 데이터를 조회하거나 변경하는 과정을 살펴봤다. 이번에는 서버로 넘어가 봤다. 서버에 접속할 사람이 늘어날 때마다 비밀번호를 따로 알려 주는 대신, QueryPie에서 권한을 주고 접속하게 해 보고 싶었다. 실습용 Ubuntu 서버를 등록하고 개발자 계정에 SSH 접속 역할을 부여했다. 개발자는
블로그
개인정보 유출: 내부에서 시작된 작은 틈, 데이터 재앙으로 번지다
데이터 유출 사고는 조직이 직면할 수 있는 치명적인 위협 중 하나로, 기업의 평판, 고객 신뢰, 그리고 재정적 안정성을 흔들 수 있습니다. 어떻게 대응해야할까요?
2024년 11월 22일
화이트페이퍼
개발 속도와 안정성 향상이 검증된 QueryPie의 DevSecOps 파이프라인
개발 초기부터 운영 단계까지 보안을 자동화하고 표준화된 방식으로 구축 운영하고 있는 QueryPie의 파이프라인을 소개합니다.
ACP 실습 노트
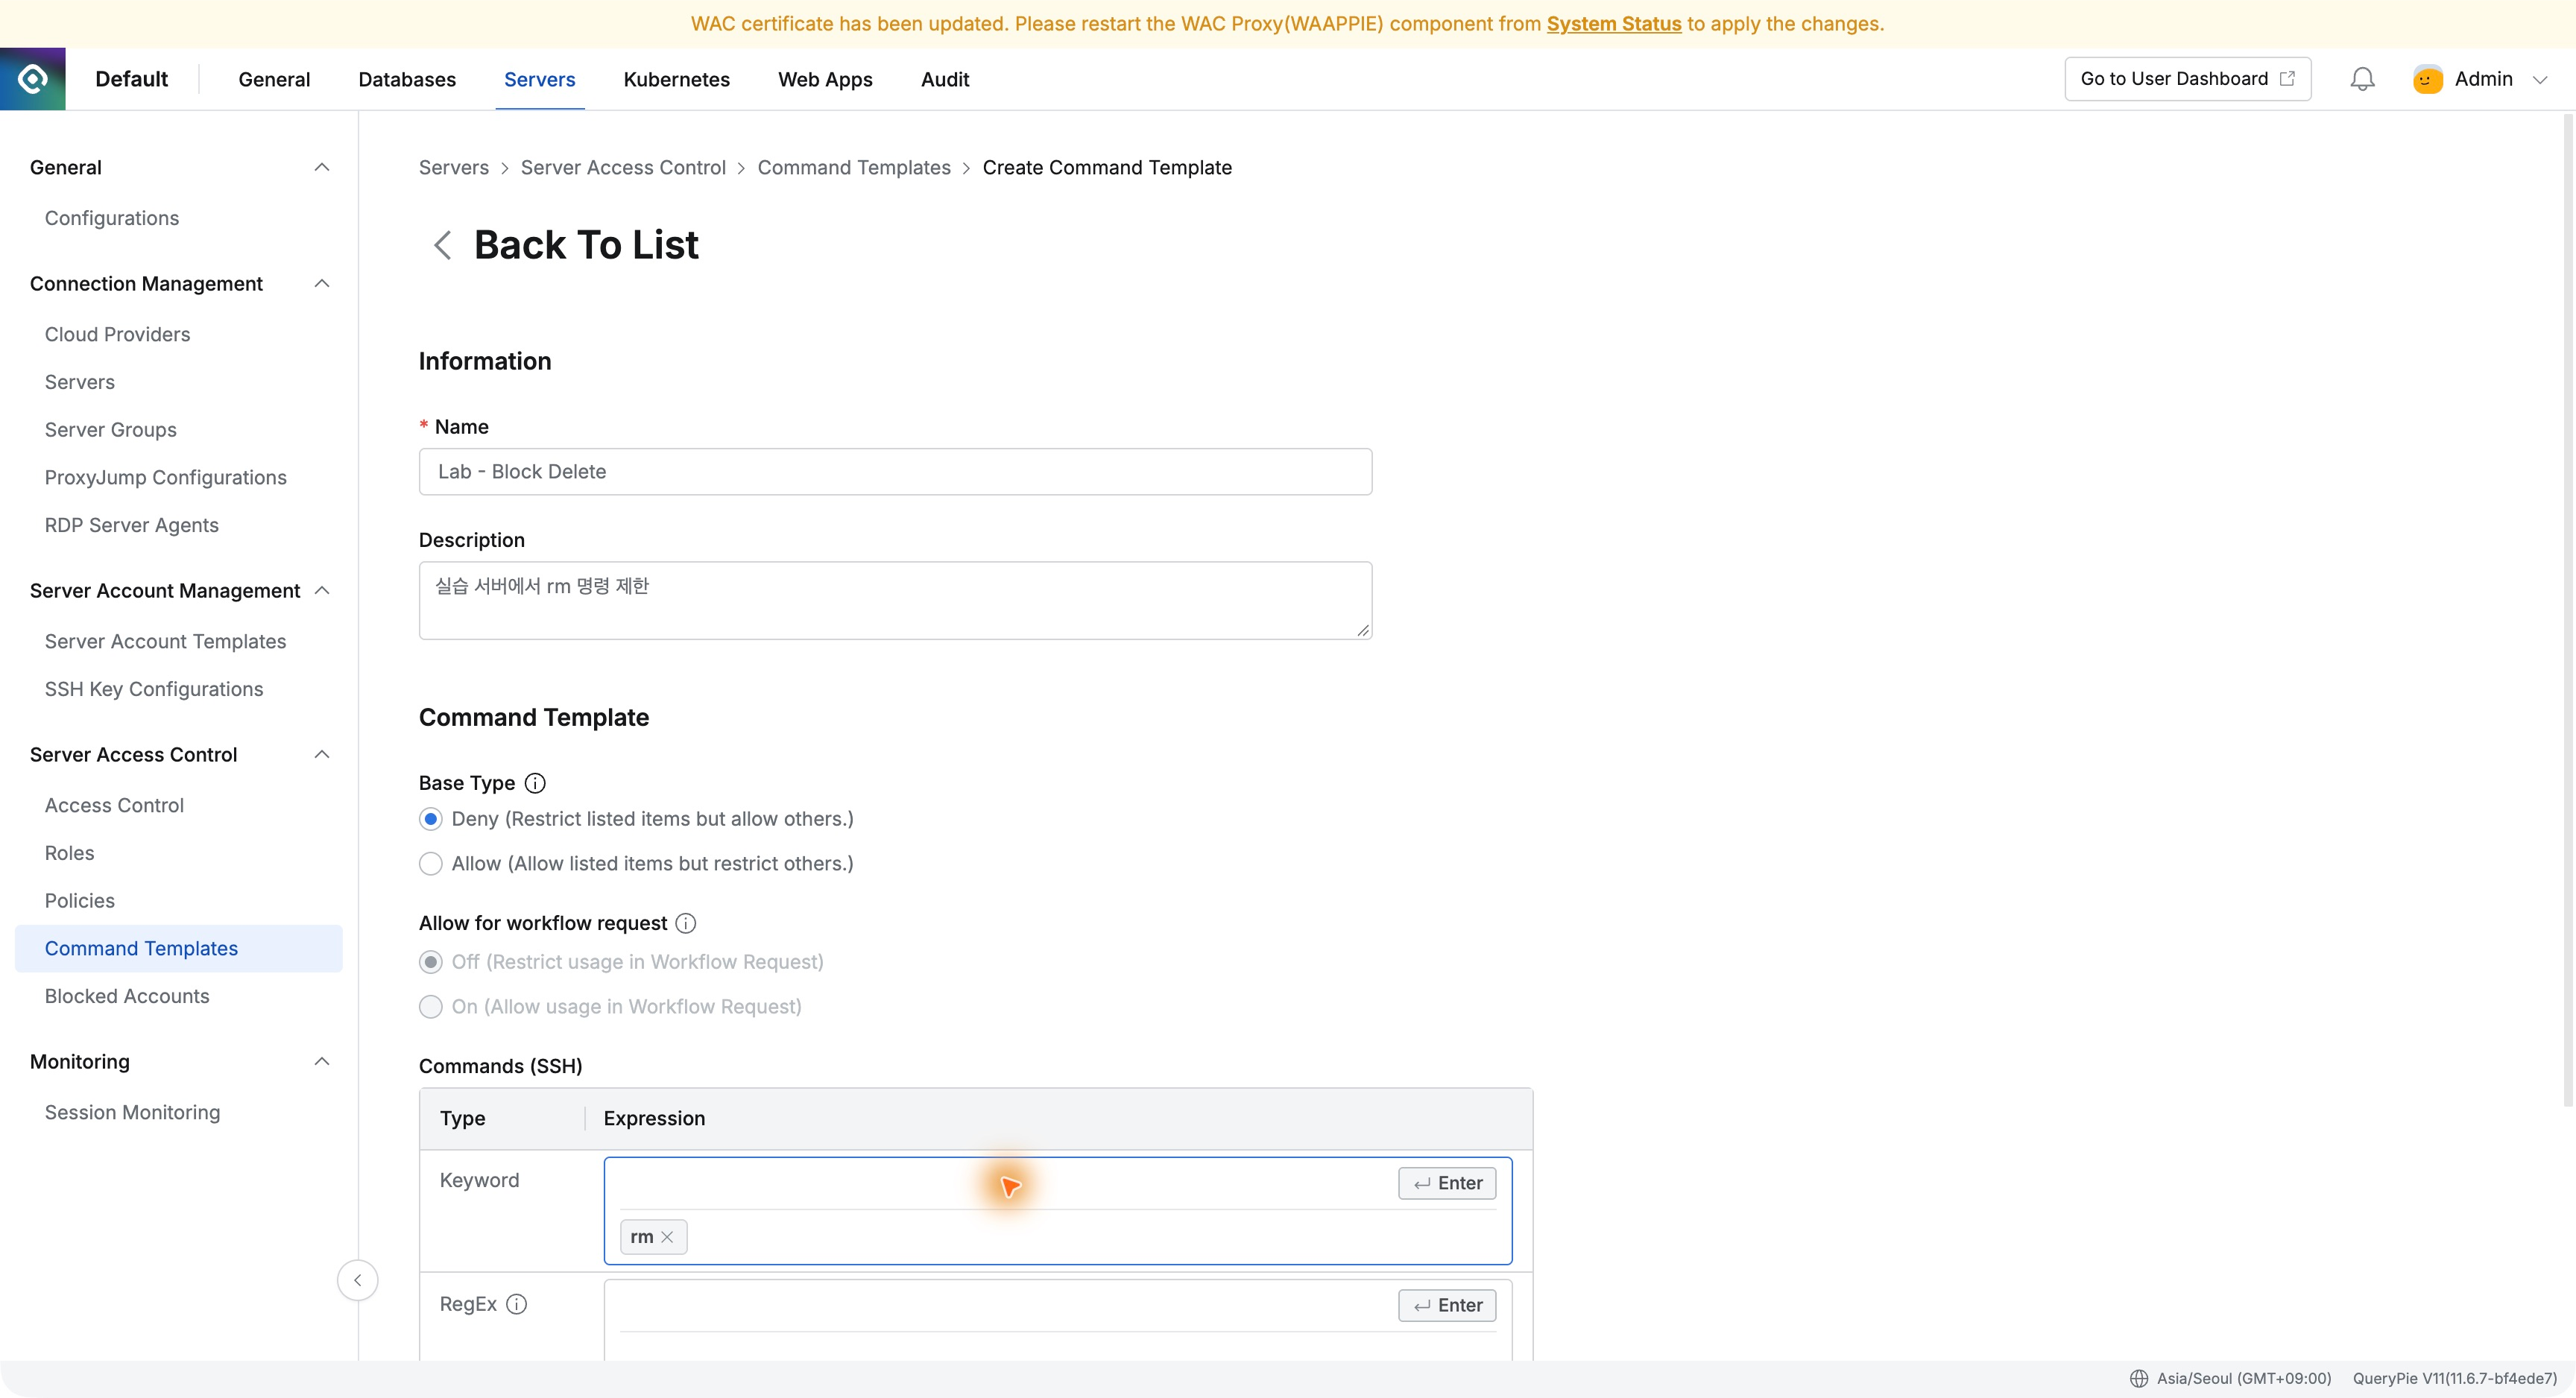
[23편] 서버 접속은 허용하고, 삭제 명령은 막았다 — QueryPie 명령어 통제
지난 글에서는 개발자 계정으로 웹 터미널에 접속했다. 서버 비밀번호를 따로 알려 주지 않아도 접속할 수 있었다. 이번에는 서버에 들어온 뒤 실행하는 명령을 제한해 봤다. 상황은 간단하게 잡았다. 담당자는 서버의 계정과 파일 내용을 확인할 수 있지만, 파일을 지우는 rm 명령은 사용하지 못하게 하는 것이다. 실습용 파일 하
이벤트
Ep. 2 쿼리파이 DAC: DB 고민 뿌시기!—DB 통합 관리, 얍! NoSQL, 얍! 원장 데이터, 얍!
축적된 민감정보에 대해 보안은 강화하고, 접근 제어와 관리를 편리하게 하여 보안 안정성을 확보할 수 있도록 쿼리파이의 DB접근제어(쿼리파이 DAC)가 중추적 역할을 해 주고 있는데요, 멀티 클라우드 환경 속에서 방대한 민감정보와 데이터를 안정적으로 관리할 수 있는 방법에 대해 살펴보았습니다.
2024년 11월 29일
블로그
QueryPie와 Figma, 딱 맞아떨어지는 협업의 정석
소프트웨어의 발전과 함께 디자이너의 업무 영역이 확장되어 왔는데요, 예전에는 어떻게 일했고, 현재 쿼리파이 협업의 모습부터 예전의 디자인작업에 이르는 그 혁신의 변천사를 알아볼까요?
2024년 11월 22일
화이트페이퍼
QueryPie가 제시하는 모의해킹의 새로운 기준
QueryPie의 모의해킹 프로세스와 그 중요성에 대해 자세히 알려드립니다.
화이트페이퍼
안전한 로그인 토큰 관리, 프론트엔드의 필수 전략
쿼리파이의 로그인 토큰 관리로 사용자 인증을 안전하게 처리하며, 프론트엔드 보안과 데이터 보호를 강화하는 방법을 소개합니다.
ACP 실습 노트
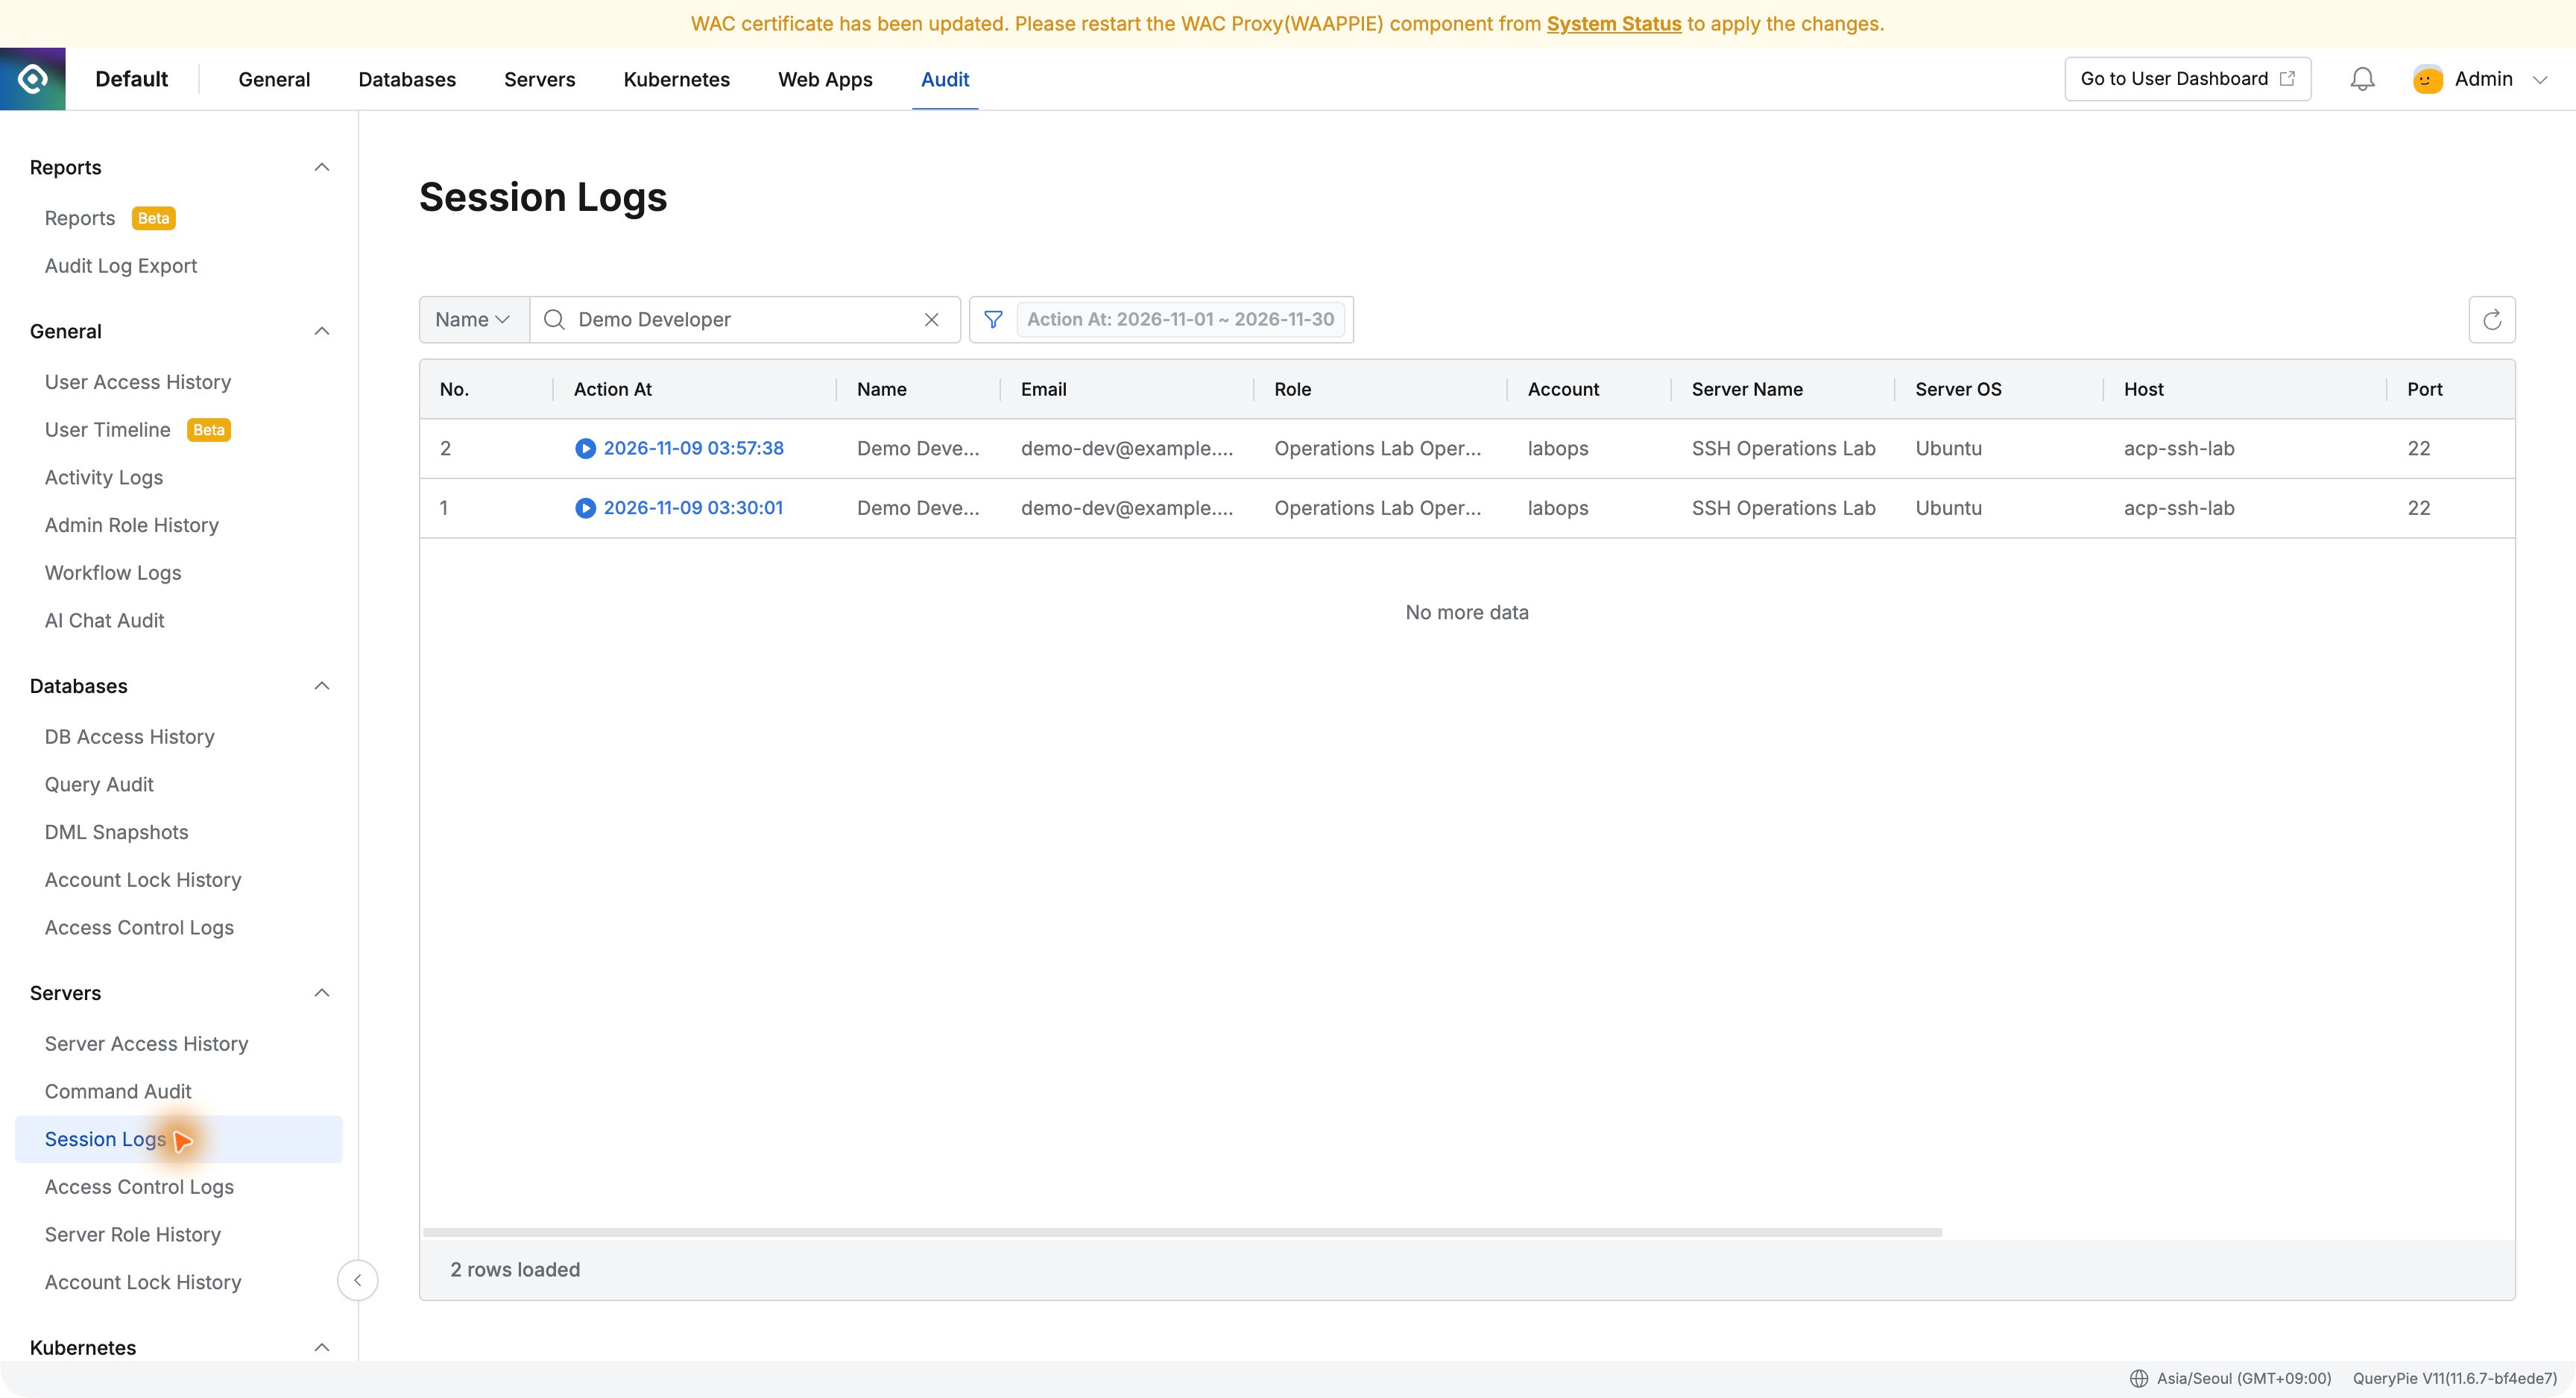
[24편] 서버에서 한 작업을 다시 재생해봤다 — QueryPie 세션 녹화
지난 글에서는 서버의 rm 명령을 제한하고 감사 기록까지 확인했다. 기록에는 누가 어떤 명령을 입력했고, 그 명령이 차단됐는지가 남아 있었다. 이번에는 그때 사용했던 터미널 화면을 다시 열어 봤다. QueryPie의 Session Logs에서 작업 세션을 골라 재생하니, 접속 당시 화면과 명령 결과가 다시 나타났다. 삭제
블로그
QueryPie TPM 팀의 하루 엿보기: 고객을 사로잡는 비법 공개
TPM팀은 QueryPie 솔루션을 사용하는 모든 고객과 파트너사가 예기치 않은 문제로 인해 비즈니스가 멈추는 일이 없도록 항상 준비된 태도로 지원을 아끼지 않고 있어요. 그렇다면, TPM팀의 하루는 어떤 모습일까요? 함께 살펴보시죠!
2024년 11월 22일
화이트페이퍼
Policy as Code(PaC) 접근을 통한 보안 관리 혁신
PaC의 도입이 어떻게 보안 관리의 사각지대를 해소하고, 정책 설정과 관리를 보다 쉽고 안정적으로 만들어주는지 그 비결을 소개합니다.
ACP 실습 노트
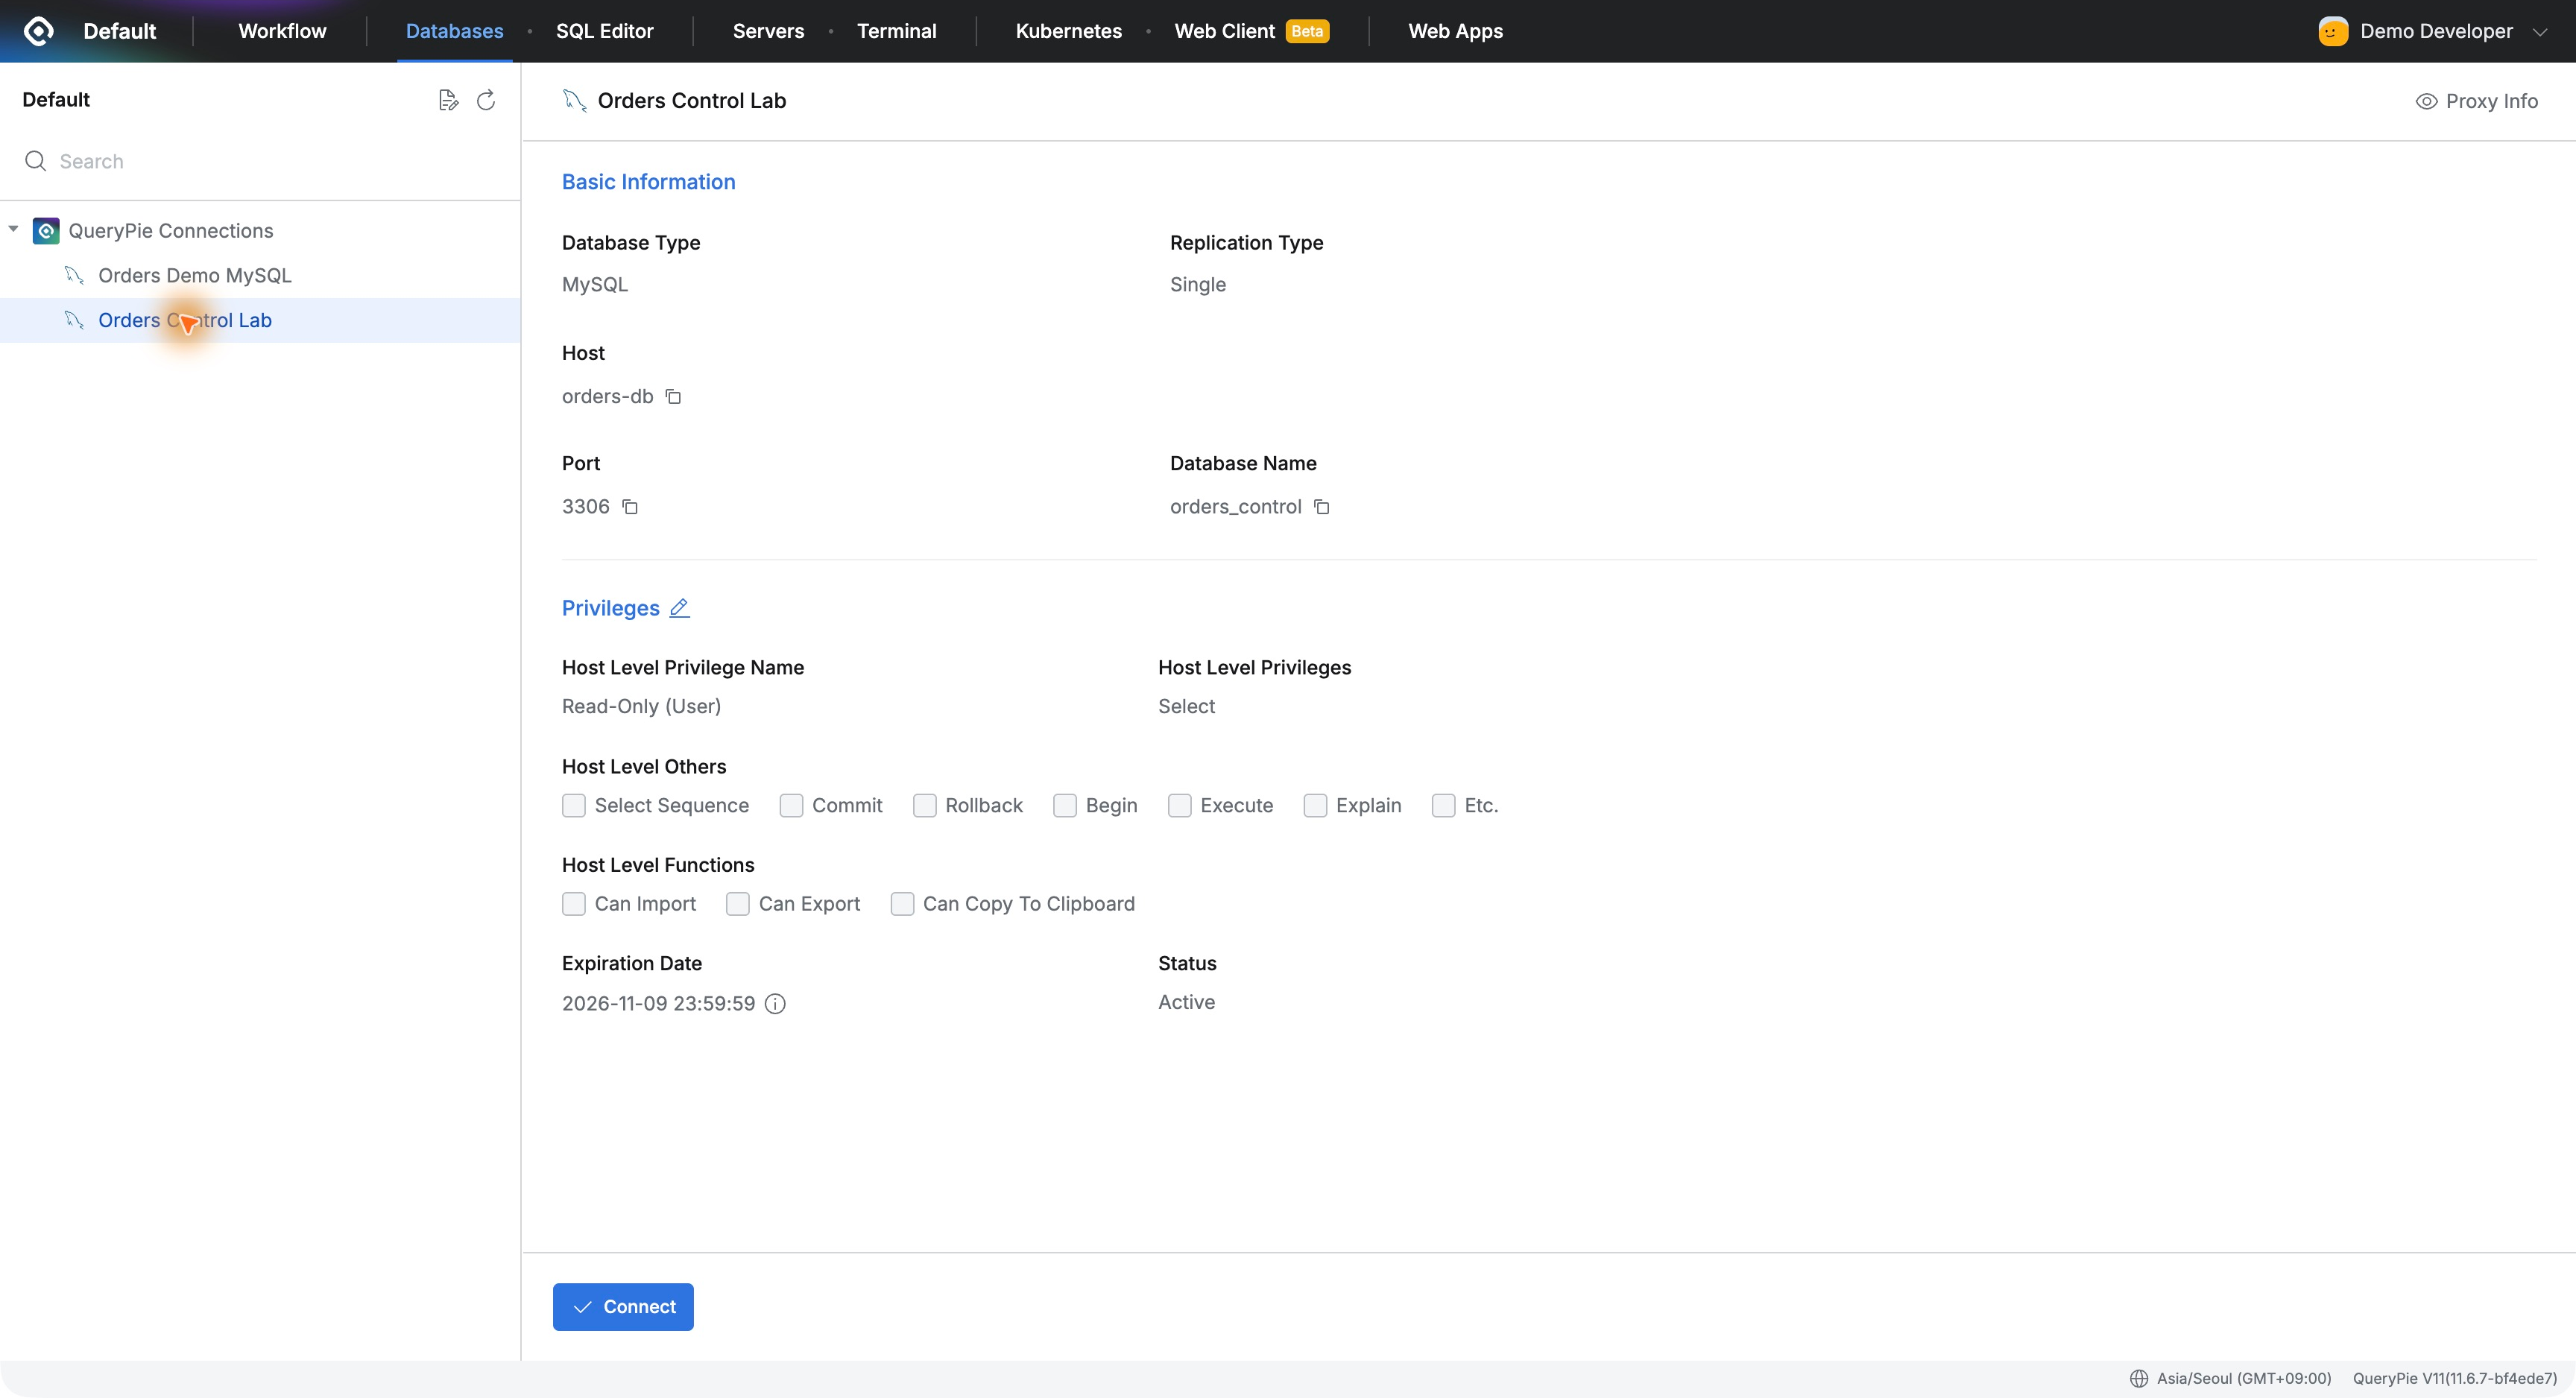
[25편] MCP로 DB를 조회해도, 정해 둔 권한은 그대로였다 — QueryPie Community MCP
AI 도구에 DB를 연결할 때는 누가 어떤 데이터를 볼 수 있는지가 먼저 궁금했다. 업무에 필요한 주문 정보는 조회하되, 정산 자료처럼 따로 관리하는 데이터는 기존 권한에 맞춰 보호하고 싶었다. QueryPie Community에는 MCP 서버가 들어 있다. 이번에는 MCP Inspector를 연결해 주문을 조회하고, 같
고객의 목소리
“검토했던 솔루션 중 저희의 자동화 계획과 가장 일치했던 솔루션은 단연 QueryPie였습니다!”
LG U+는 어떻게 퍼블릭 클라우드 환경에서 Zero Trust를 구현했을까요? QueryPie를 활용한 보안 자동화 & 접근 제어 성공사례를 지금 확인하세요!
2025년 3월 24일
이벤트
Ep.1 QueryPie Integrations: 자동화 핵심만 찌르기!—SCIM, 얍! Vault, 얍! Slack 결재 워크플로 연동, 얍!
쿼리파이 제품에는 어떤 기능들이 있고 해당 기능들은 각기 어떤 역할을 하는지 궁금하시죠? Ep. 1에서는 고객을 대변하여 쿼리파이 제품의 주요 기능들에 대해 파헤쳐 보았습니다.
2024년 11월 29일
블로그
개인정보 보호·관리의 新 조력자: Data Discovery
개인정보 보호의 중요성과 기업이 취할 수 있는 실질적인 보안 조치에 대해 깊이 있게 탐구해보며, 개인정보 유출을 방지하고 신뢰를 구축할 수 있는 방법을 자세히 알아봅니다.
2024년 11월 22일
화이트페이퍼
Kubernetes 클러스터의 안전한 운영을 위한 접근 제어
안전한 Kubernetes 접근 제어를 통해 클라우드 클러스터 관리와 운영 보안을 강화하는 방법을 알아보세요.
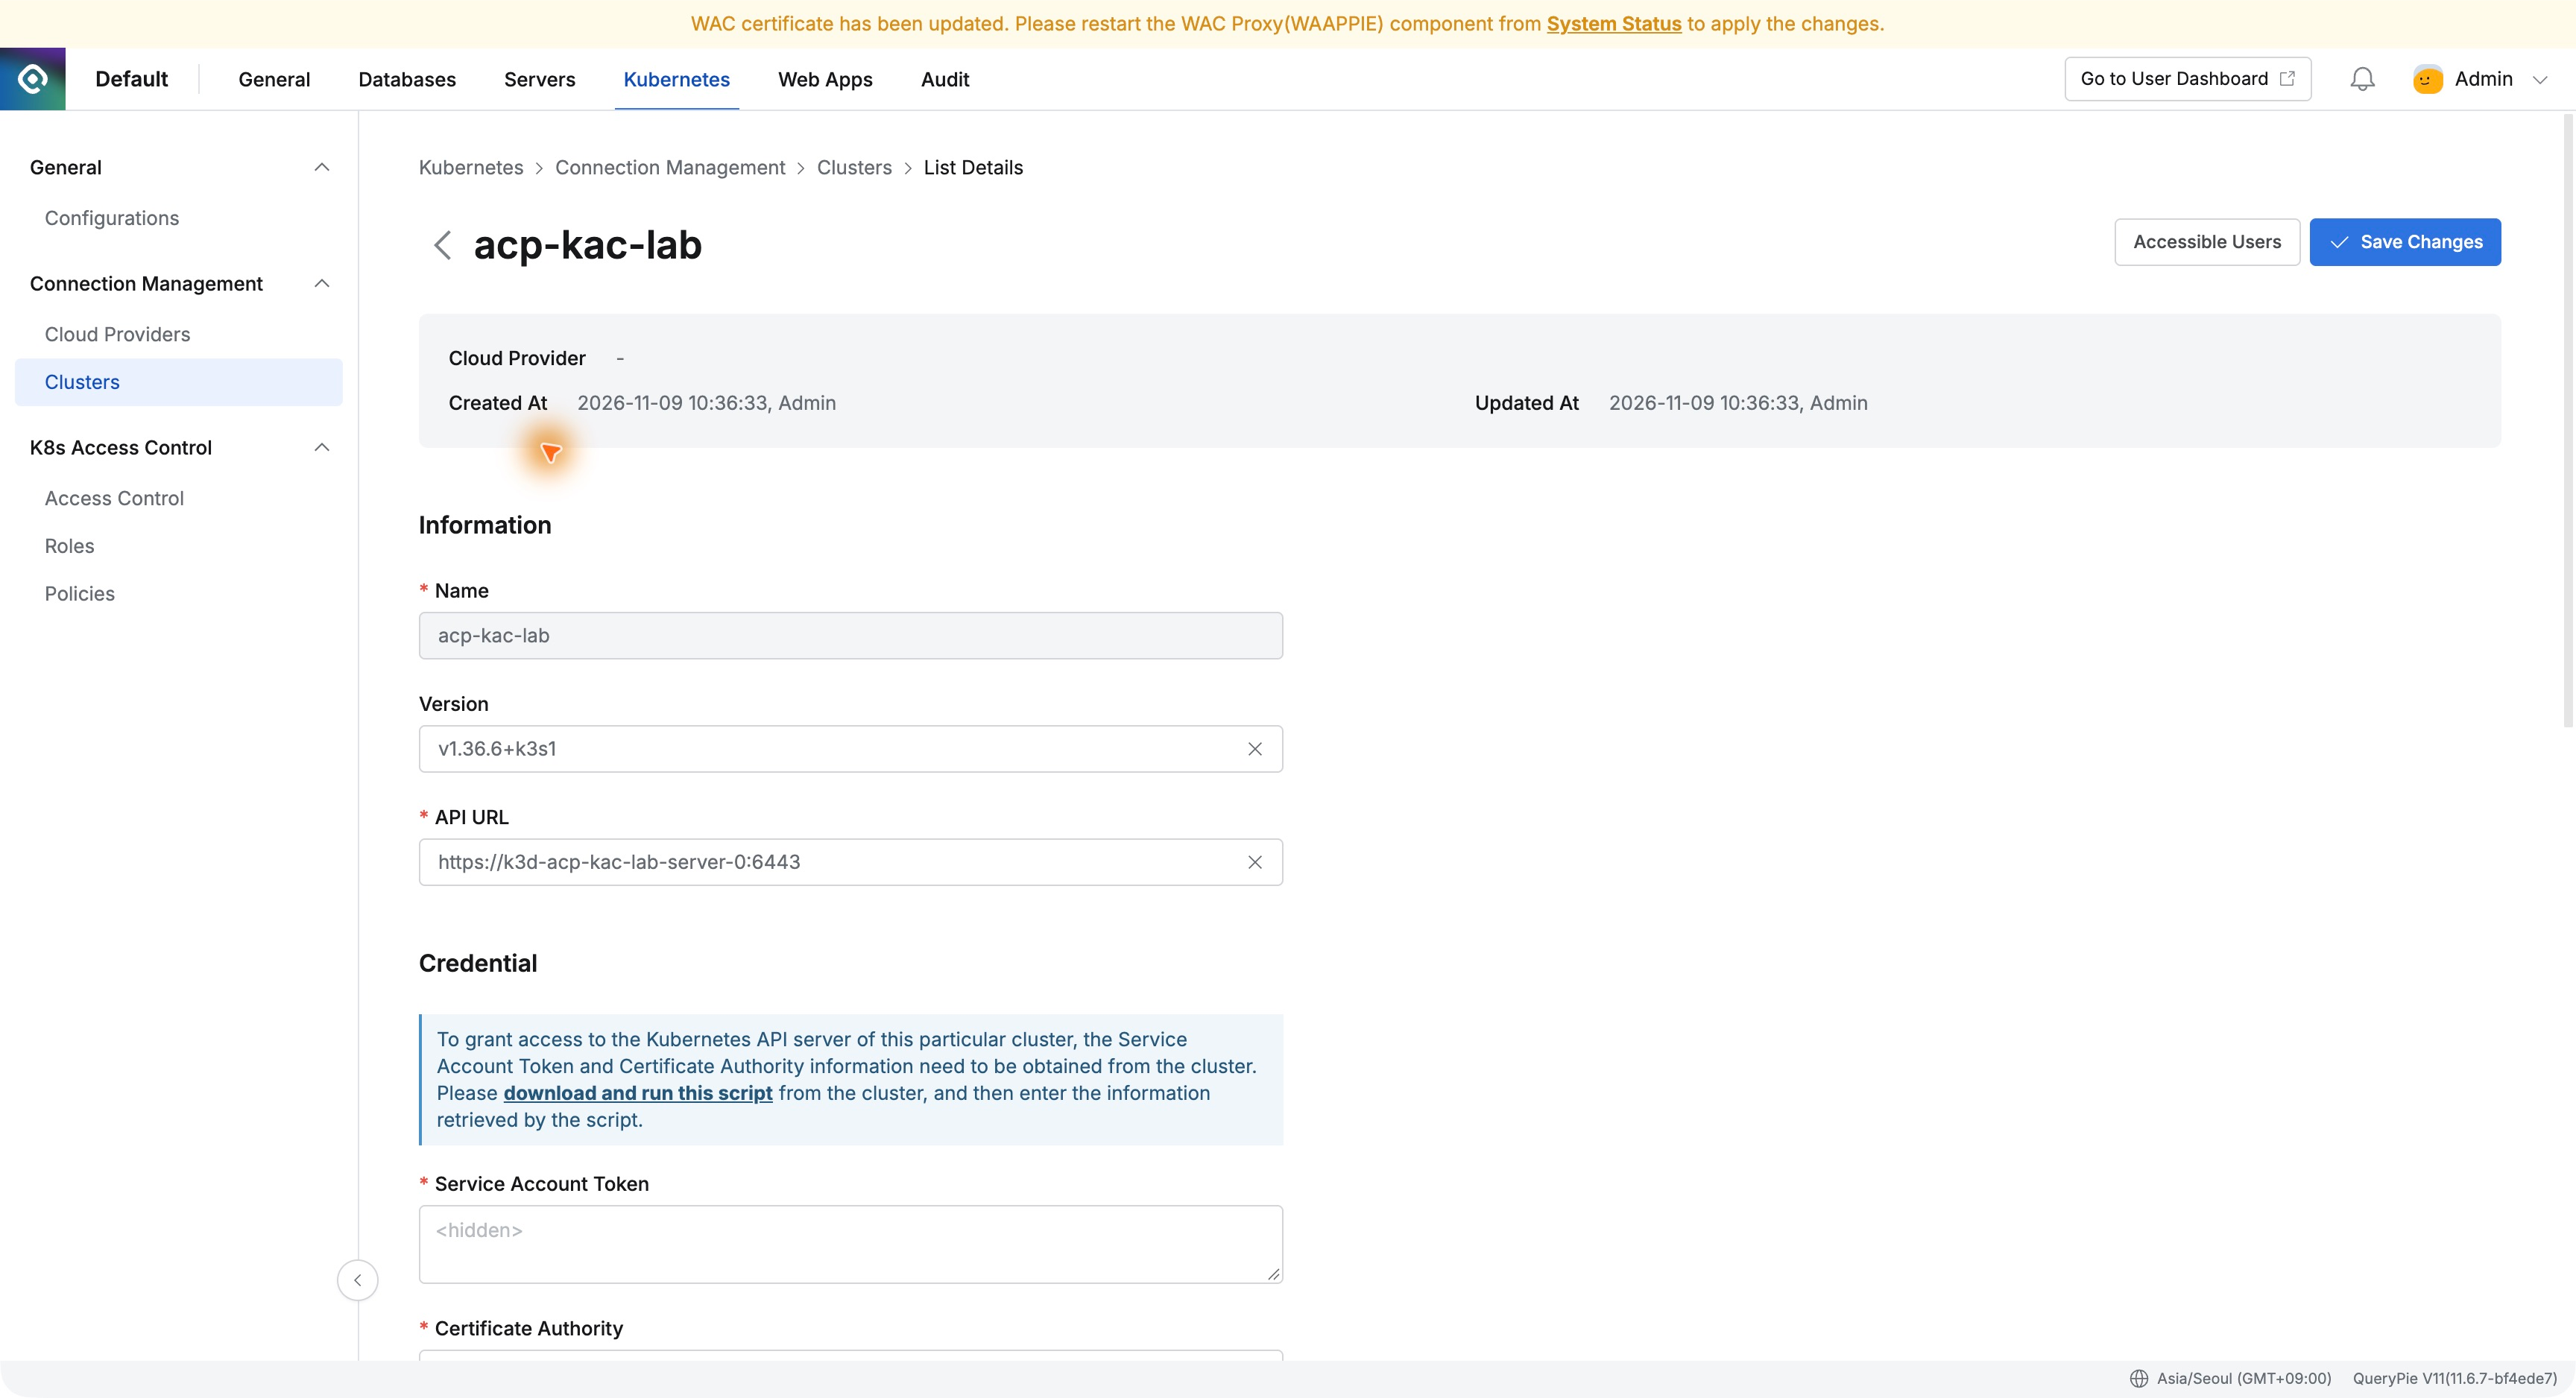
ACP 실습 노트
[26편] Kubernetes 설정은 읽고, 변경은 막아봤다 — QueryPie 역할과 접근 정책
운영 중인 Kubernetes 설정을 확인해야 한다고 해서, 그 설정을 바꾸는 권한까지 필요한 것은 아니다. 장애를 살펴보거나 배포 상태를 점검할 때도 현재 값을 읽는 것만으로 충분한 일이 많다. 이번에는 QueryPie Community에서 개발자에게 ConfigMap 조회 권한을 주고, 설정값을 바꾸는 요청은 막아 봤
매뉴얼
QueryPie ACP Community Edition 설치 가이드
QueryPie ACP Community Edition은 최대 5명의 사용자 제한으로 Database, System, Kubernetes 및 Web Access Controller를 포함한 QueryPie ACP Enterprise의 모든 핵심 기능을 경험할 수 있는 무료 버전입니다. 간단한 설치로 빠르게 시작해 보세요.
고객의 목소리
"전통 산업에서의 AI 도입은 데이터와 보안이 성공의 핵심 요소입니다."
MLOps 솔루션을 제공하는 Superb AI의 CEO Hyun Kim은 AI와 컴플라이언스 관계를 재차 강조했습니다. 그 이유는 무엇일까요? 지금 바로 만나보세요!
2025년 1월 6일
이벤트
본격 고객 소통 콘텐츠 [Ch.쿼리파이: 3단 옆차기]가 찾아옵니다!
쿼리파이에 대해 알고 싶고 궁금한 것이 많은 분들을 위해 준비하였습니다. DB접근제어, 시스템 접근제어, 쿠버네티스 접근제어, 웹 어플리케이션 접근제어, 그리고 데이터 디스커버리에 이르기까지....클라우드와 온프레미스에서 기업의 인프라를 아우르는 접근제어와 감사 솔루션을 아우르는 쿼리파이의 핵심만 쏙쏙 뽑았습니다.
2024년 11월 29일
블로그
QueryPie PM의 일잘러 스킬셋, 올라운더로 거듭나기
올라운더 PM으로 거듭나기 위한 QueryPie PM만의 효율적인 업무 방식과 전략을 공개하며, 다양한 프로젝트를 효과적으로 관리하고, 팀과 협업을 극대화하는 방법을 알려드립니다.
2024년 11월 22일
화이트페이퍼
실행 프로세스 추적 방식을 통한 명령어 우회 원천 차단
본 백서에서는 Linux 커널 레벨의 저수준에서 프로세스를 모니터링하고 제어하는 솔루션을 소개합니다.
ACP 실습 노트
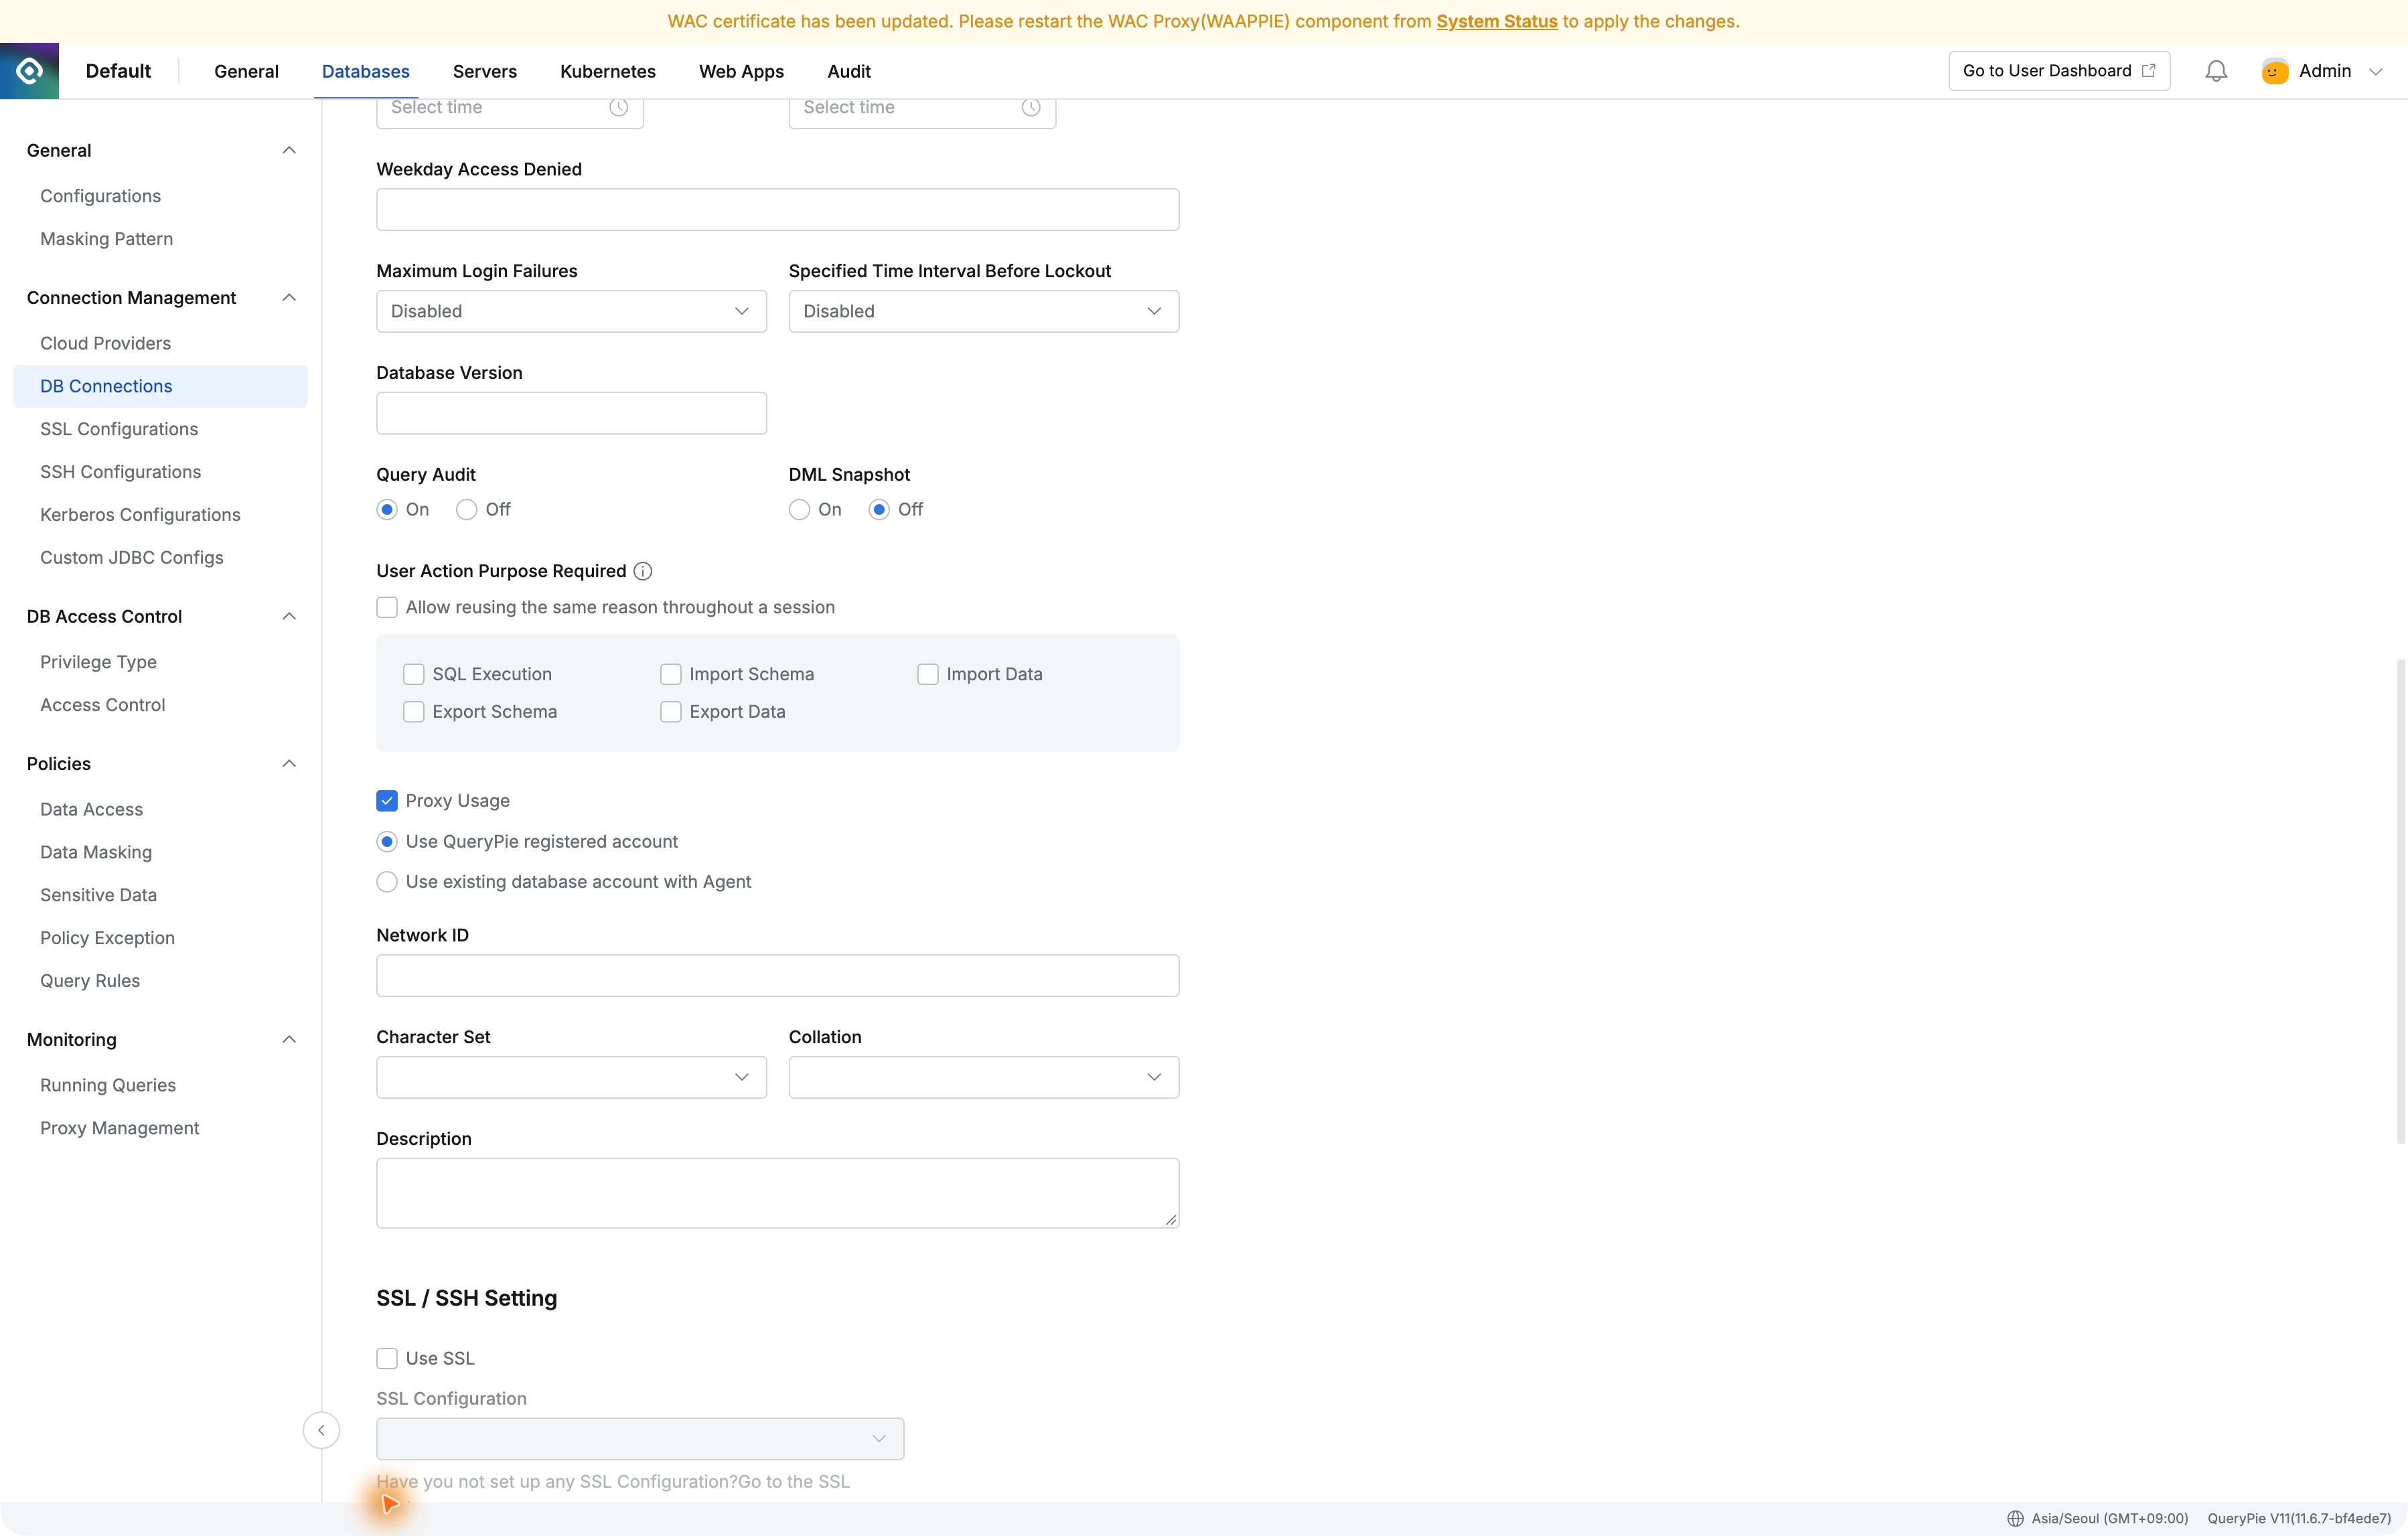
[27편] DBeaver는 그대로, DB 직접 접속은 닫아봤다 — QueryPie 접속 경로 정리
QueryPie로 DB 권한을 관리하고 작업 기록을 남겨도, 사용자가 예전 DB 주소로 직접 접속한다면 그 경로는 따로 정리해야 한다. 도입을 준비하는 입장에서는 “앞으로 어디로 접속하게 할 것인가”도 중요한 문제다. 이번에는 DBeaver에서 같은 DB에 두 가지 방법으로 접속해 봤다. 먼저 DB에 직접 연결하고, 다음
이벤트
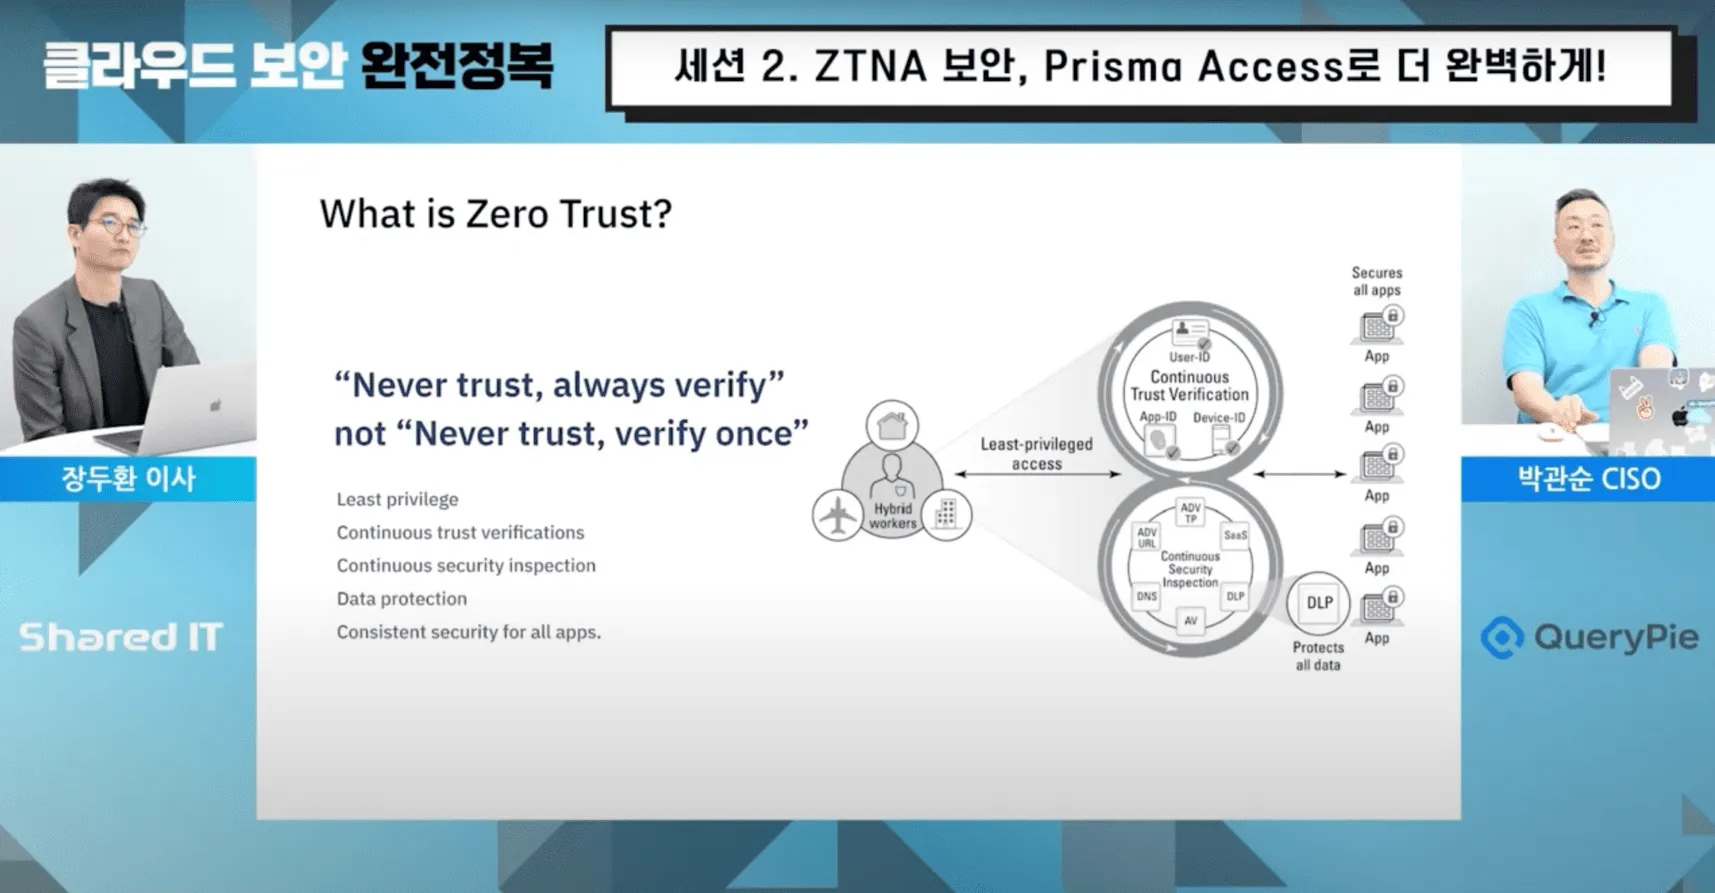
ZTNA보안, Prisma Access로 완벽하게!
제로트러스트 노하우 공개! 왜 QueryPie는 프리즈마 액세스(Prisma Access)를 선택했을까? 간단하지만 중요한 핵심 비밀을 공유합니다!
2024년 11월 29일
고객의 목소리
"단순 모니터링을 넘어선, 진정한 거버넌스입니다."
이번 영상에서 Mori 대표님은 AIR가 QueryPie Japan을 전 세계 솔루션 파트너로 선택한 이유와, QueryPie가 일본 기업들에게 제공하는 종합적인 사이버 보안 솔루션으로서의 가치를 공유합니다.
2024년 11월 29일
블로그
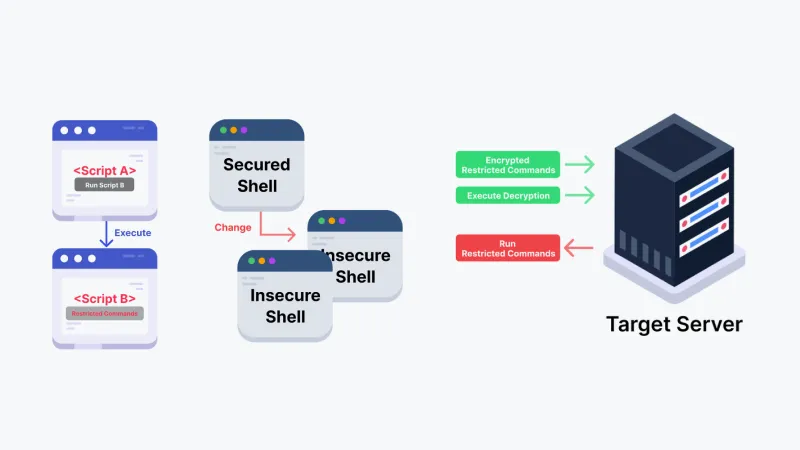
모두가 묵인하던 명령어 우회, 이제 터놓고 얘기해봅시다!
서버 오디터와 기술 보안 실무자들이 애써 외면하고 있는 ‘서버 권한 관리’에 대한 판도라의 상자를 열어보며, 이를 제대로 관리하지 않으면 발생할 수 있는 위험과 그 해결책을 깊이 있게 탐구합니다.
2024년 11월 22일
화이트페이퍼
트랜잭션리스, 완벽한 CDC(Change Data Capture) 시스템 구축법
쿼리파이의 CDC 시스템으로 데이터를 원활하게 동기화하여 트랜잭션 없이 충돌 없는 업데이트를 보장하는 방법을 알아보세요.
ACP 실습 노트
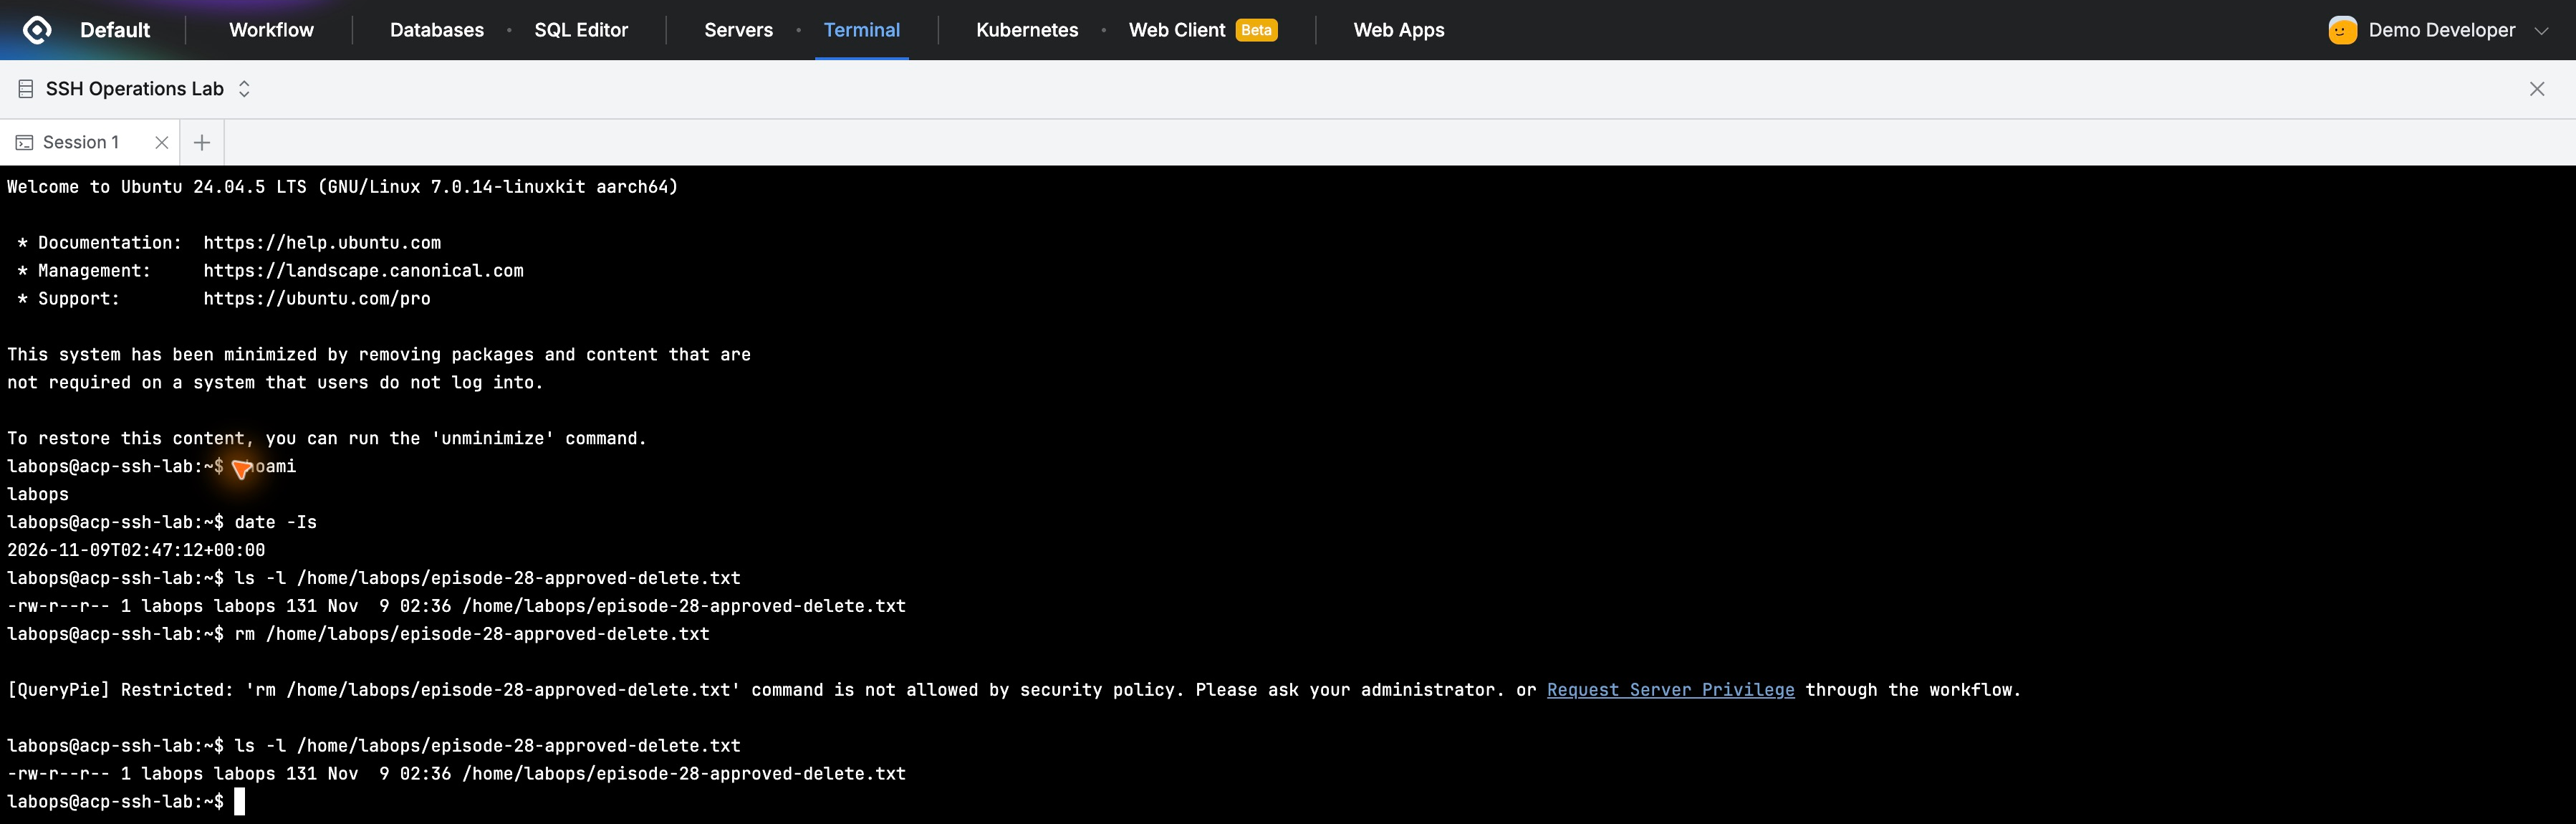
[28편] 막아 둔 삭제 명령이 필요할 때 — 승인받은 시간 동안만 사용해 봤다
23편에서는 서버에 접속할 수 있어도 삭제 명령은 실행하지 못하도록 막아 봤다. 그런데 운영하다 보면 오래된 파일을 정리하는 것처럼, 평소 제한한 명령을 꼭 써야 할 때가 있다. 이번에는 기존 제한을 그대로 두고 필요한 시간만 승인받아 작업해 봤다. QueryPie의 Server Privilege Request로 rm 사
이벤트
flex가 찾아낸 QueryPie의 비밀을 폭로합니다!
Flex, 한국 최고의 HR 플랫폼, QueryPie를 도입한 후 발견한 놀라운 비밀을 공개합니다. QueryPie 속 숨겨진 마법이 어떻게 Flex 팀을 사로잡아 업무 방식을 완전히 변화시켰을까요?
2024년 11월 29일
고객의 목소리
"QueryPie는 마치 보안을 위한 맞춤 테일러샵 같아요."
이 영상에서 Tom은 통합 사이버보안 솔루션으로서 QueryPie가 기업에 제공하는 중요한 가치를 공유합니다.
2024년 11월 29일
블로그
QueryPie가 제시하는 새로운 패러다임, 연동을 넘어선 연결로
QueryPie는 폐쇄적이고 엄격한 보안 환경에서 벗어나, 통합과 연결을 기반으로 한 혁신적인 보안 환경으로 패러다임을 전환하고자 합니다. 더 나은 협업과 효율성을 어떤 방식으로 만들어나가고 있는지 함께 확인해 보시죠!
2024년 11월 22일
화이트페이퍼
다양한 벤더의 SQL 파싱하는 핵심 기술, QSI(Query Structural Interface)
다양한 데이터베이스 쿼리 언어와 문법 차이로 일관된 접근 제어와 모니터링이 어려운 상황에서, 여러 데이터베이스 쿼리를 통합하고 실시간 분석을 통해 보안을 강화하는 솔루션을 확인해보세요!
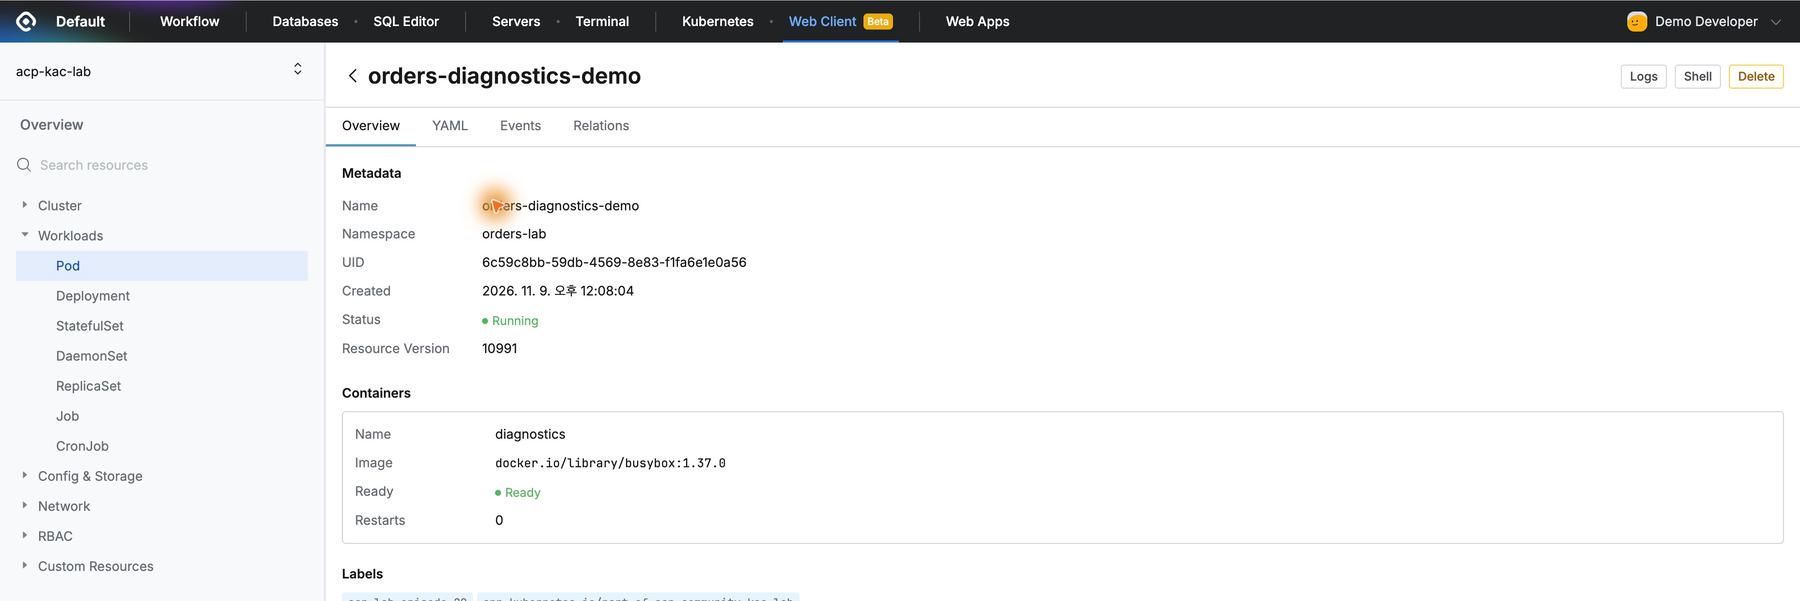
ACP 실습 노트
[29편] 로그는 확인하고, 컨테이너 셸 접속은 제한해봤다
장애가 나면 가장 먼저 로그부터 확인하게 된다. 그런데 로그를 보는 사람 모두에게 컨테이너 안에서 명령을 실행할 권한까지 필요한 것은 아니다. 원인을 살펴보는 일과 직접 조치하는 일을 나눠 맡기는 경우도 많다. 26편에서는 쿠버네티스 설정을 읽는 권한과 바꾸는 권한을 구분해 봤다. 이번에는 같은 Pod에서 로그 조회와 셸
이벤트
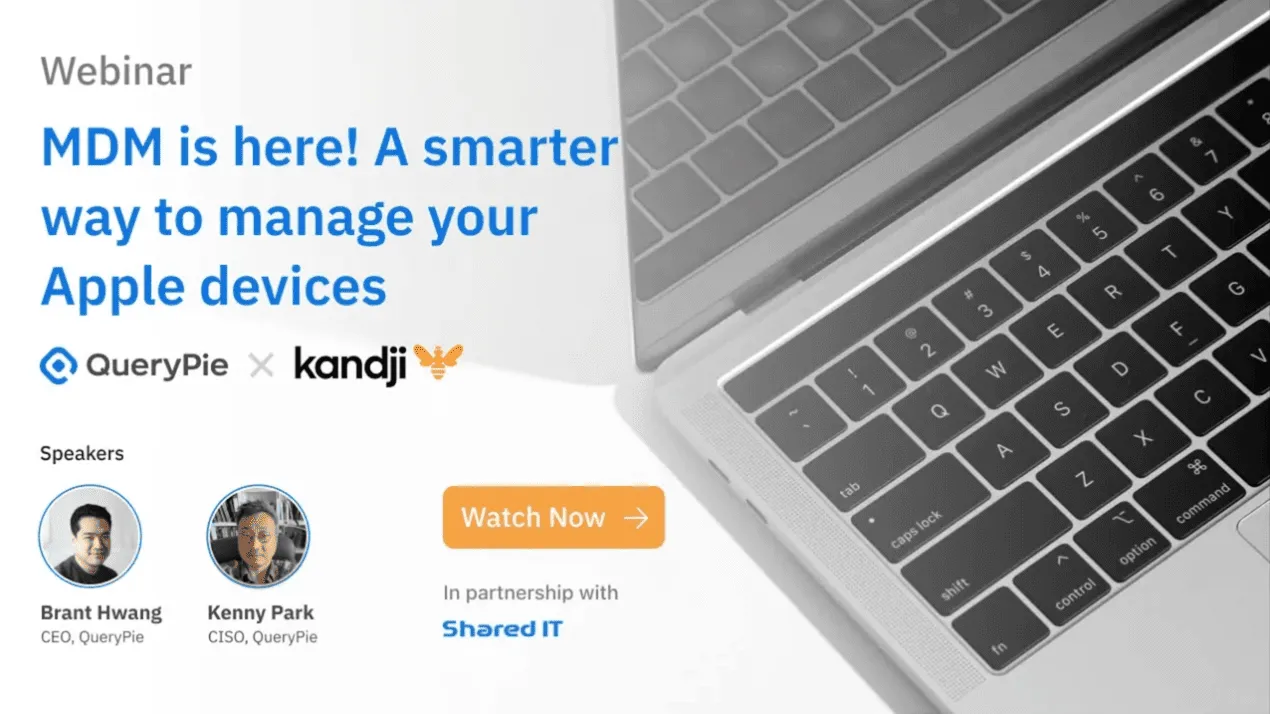
MDM을 통한 디바이스 보안의 완성: Kandji x QueryPie
이번 웨비나에서는 보안 전문가인 Brant(CEO, QueryPie)와 Kenny(CISO, QueryPie)가 Apple 디바이스를 보안하는 방법과 Kandji의 강력한 맞춤형 도구를 활용해 관리자가 사용자에게 직관적이고 효율적인 경험을 제공하는 방법을 다룹니다.
2024년 11월 29일
고객의 목소리
"QueryPie처럼 글로벌 비즈니스 성과를 내는 미래를 상상합니다."
이번 영상에서 이창수 대표는 기업들을 위한 종합적인 사이버 보안 솔루션으로서 QueryPie가 제공하는 중요한 가치를 나눕니다.
2024년 11월 29일
블로그
쿼리파이 헝거게임: 기술을 아는 사람들이 ‘사람을 이롭게하는 기술’로 세상과 통(通)하다!
쿼리파이는 디지털 현대사회에서 보안이라는 복잡한 문제의 근본을 셀 수 없이 마주하며, 편리하고 안전한 해법을 찾아 나섭니다. 왜 나서서 힘들 길을 자처할까요?
2024년 11월 22일
화이트페이퍼
SSH 프록시 구조를 통한 Shell Native 명령어 제어
진보된 SSH 프록시 아키텍처를 통한 쿼리파이의 네이티브 명령 제어로 시스템 보안을 강화하세요.
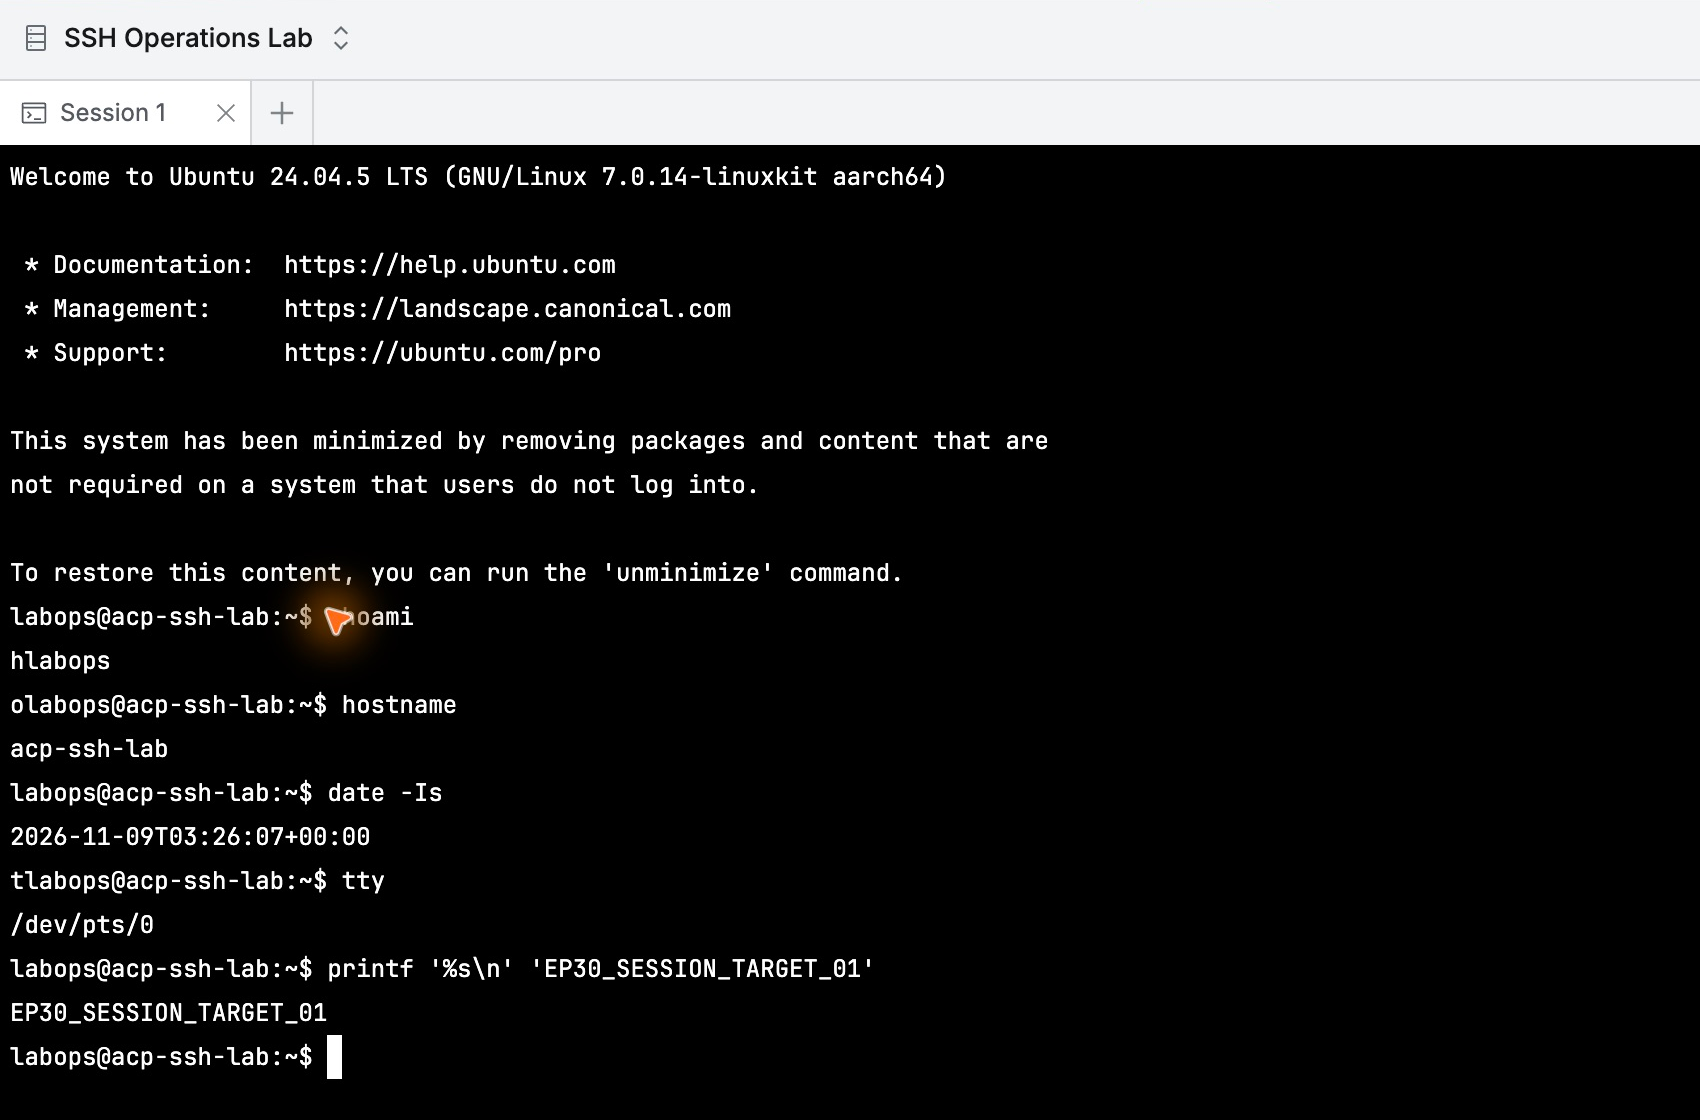
ACP 실습 노트
[30편] 지금 연결된 서버 세션을 찾아 종료해봤다
서버 접속을 허용한 뒤에도 관리할 일은 남는다. 지금 누가 접속해 있는지 확인하고, 필요할 때는 특정 연결을 끝낼 수 있어야 한다. 접근 권한을 정하는 것과 이미 열려 있는 연결을 관리하는 것은 서로 다른 일이기 때문이다. 24편에서는 서버에서 했던 작업을 녹화로 다시 확인했다. 이번에는 접속 중인 SSH 세션을 관리자
이벤트
Okta x PaloAlto Networks x QueryPie: The OPQ Webinar
클라우드 보안을 넘어 클라우드 네이티브 보안으로, OPQ 얼라이언스(Okta x Palo Alto Networks x QueryPie)가 그 길을 안내합니다. 이 3부작 웨비나를 시청하고 더 많은 정보를 확인하세요!
2024년 11월 29일
블로그
혼돈에서 질서로: 멀티클라우드 Kubernetes 접근제어 혁신
다수의 쿠버네티스 클러스터를 운영하며 겪었던 문제점들과 이를 해결하기 위한 효과적인 방안들을 공유하며, 클러스터 관리의 복잡성을 줄이고 안정성을 높이는 방법을 제시합니다.
2024년 11월 22일
화이트페이퍼
AI를 활용한 개인정보 식별 및 분석 개선
QueryPie의 AI를 활용하여 개인정보를 분석하고, 더 나은 개인정보 보호 관리와 규제 준수를 보장합니다.
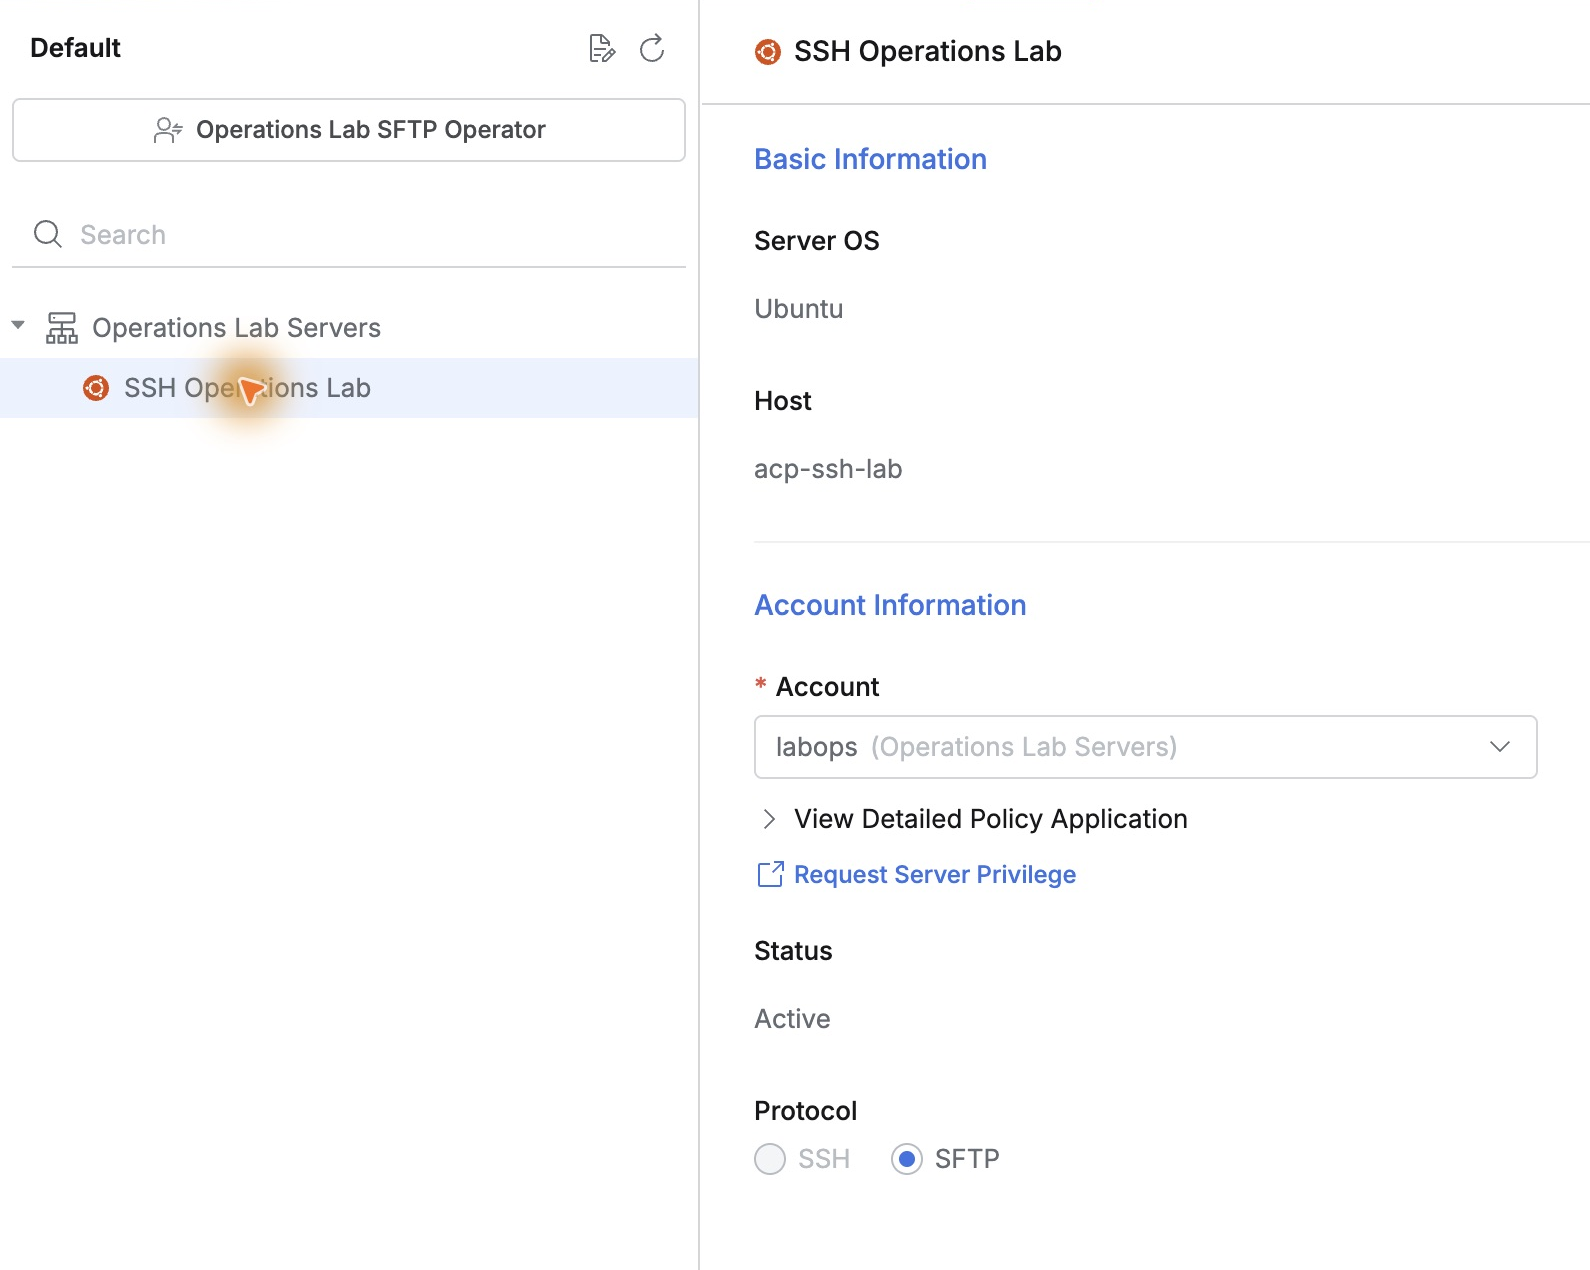
ACP 실습 노트
[31편] 서버 파일은 내려받고, 업로드는 막아봤다
운영 서버에서 상태 파일이나 점검 자료를 내려받아야 할 때가 있다. 자료를 확인하는 업무라면 파일을 올리는 권한까지 함께 줄 필요는 없을 것이다. 이번에는 QueryPie의 웹 SFTP로 이 두 작업을 나눠 봤다. 같은 사용자와 서버 계정으로 파일을 주고받아 본 뒤, 업로드만 제한했다. 필요한 파일은 계속 내려받을 수 있
이벤트
클라우드 시대에서 ISMS 인증을 빠르게 취득할 수 있는 최단 경로를 알아보세요!
ISMS 인증을 받기 위해 계속 방황하고 계신가요? 우리의 베스트 프랙티스로 클라우드 시대에서 인증을 빠르게 취득할 수 있는 최단 경로를 확인하세요.
2024년 11월 29일
블로그
잘 나가는 조직의 비결? QueryPie처럼 일하라!
쿼리파이는 빠르게 변화하는 환경 속에서 어떻게 서로를 지원하며, 혁신을 이끌어 나가는지 그 여정을 함께 공유하고자 합니다.
2024년 11월 22일
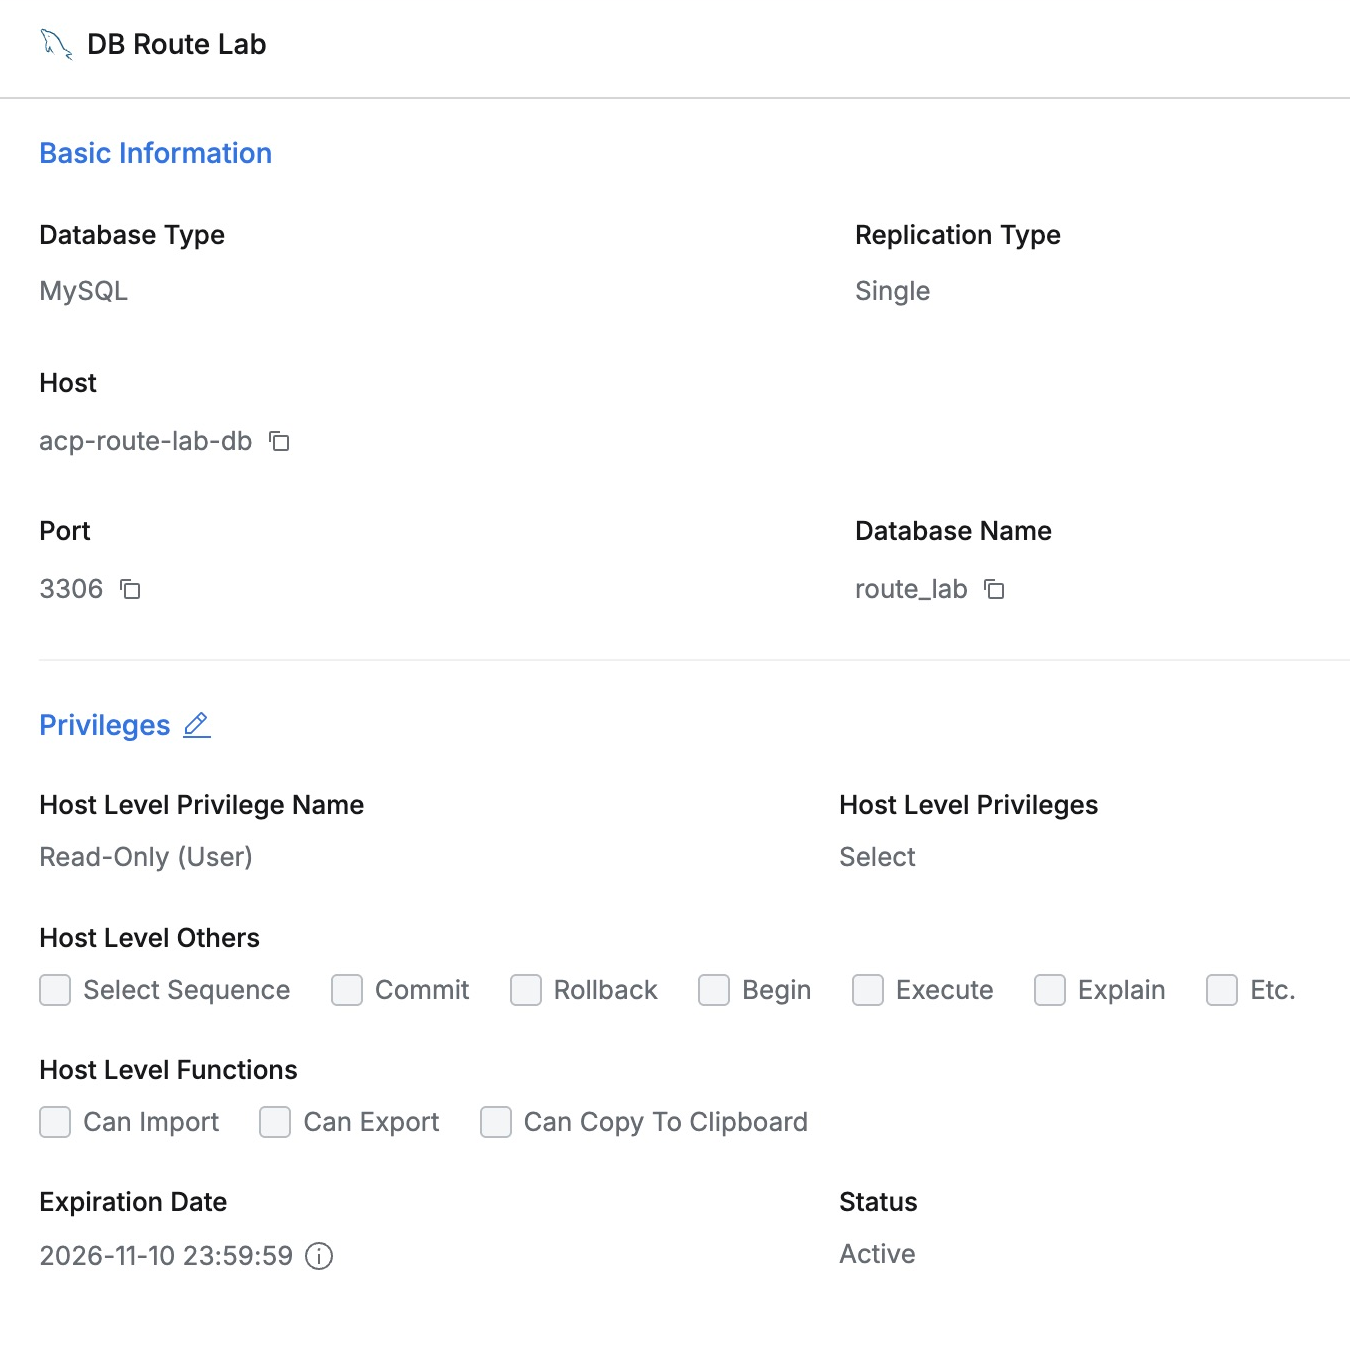
ACP 실습 노트
[32편] 조회한 이유를 SQL과 함께 남겨봤다
감사 기록을 보면 누가 어떤 SQL을 실행했는지 알 수 있다. 그런데 같은 주문 조회라도 배송 문의 때문에 봤는지, 처리 내역을 맞춰 보려던 것인지는 SQL만으로 알기 어렵다. 이번에는 조회할 때 그 이유도 함께 남겨 봤다. QueryPie에서 SQL 실행 사유를 입력하도록 설정하고, 서로 다른 업무를 가정해 주문 두 건
블로그
가장 어렵다는 글로벌 진출, QueryPie는 왜 확신하나?
글로벌 성공을 위한 핵심 요건과 성공 요소를 모두 갖춘 QueryPie의 전략을 자세히 이야기해보며, 글로벌에서의 확장성과 경쟁력을 높이기 위한 비전과 실행 방안을 공유합니다.
2024년 11월 22일
ACP 실습 노트
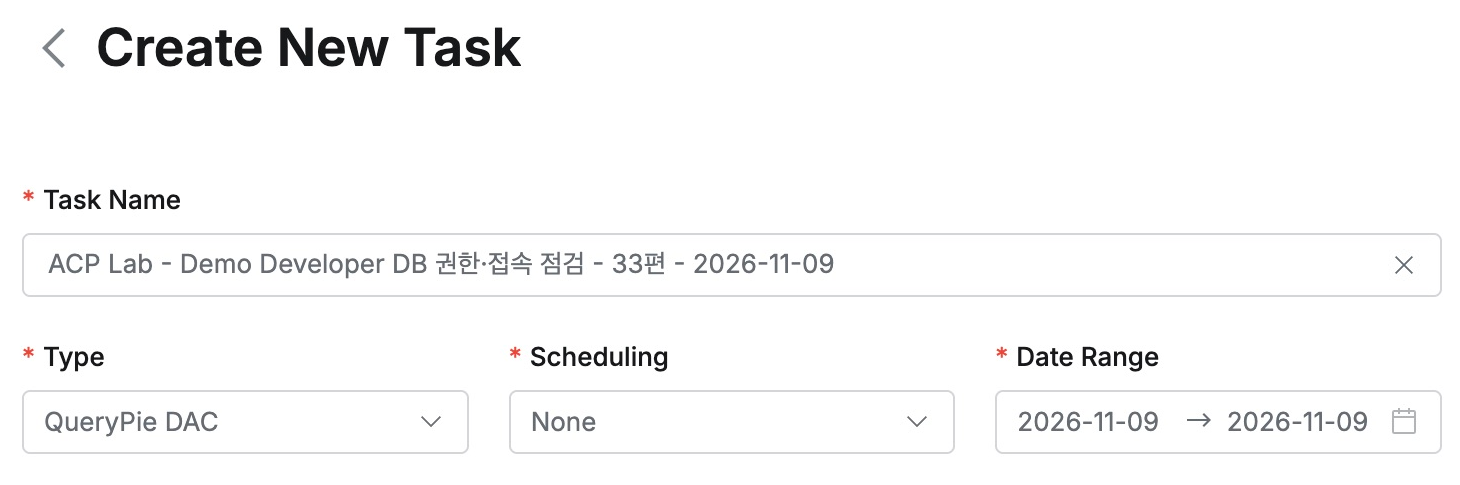
[33편] DB 권한과 접속 이력을 보고서로 묶어봤다
DB 권한을 점검할 때는 두 가지가 궁금하다. 이 사람에게 지금 어떤 권한이 있는지, 최근에는 어느 DB에 접속했는지다. 권한 목록과 접속 기록을 함께 보면 사용 현황을 파악하기가 한결 쉽다. 이번에는 QueryPie의 Reports로 이 두 자료를 묶어 봤다. 앞선 실습에 사용한 Demo Developer 한 명을 골라
블로그
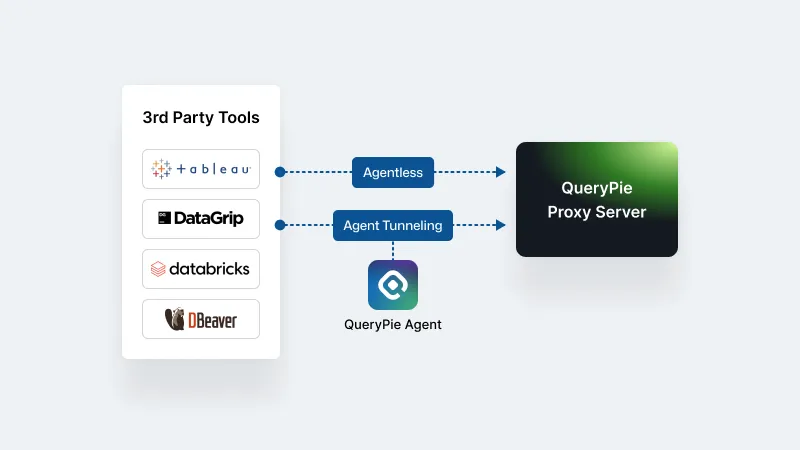
쿼리파이가 Agentless 철학을 고집하는 이유
급변하는 IT 인프라 환경에서 ZeroTrust 보안 모델의 필요성을 강조하며, 클라우드와 하이브리드 인프라에 적합한 효과적인 보안 체계 구축 방법을 탐구합니다.
2024년 11월 22일
ACP 실습 노트
[34편] 같은 서버에 있는 DB도 업무별로 권한을 나눠봤다
같은 DB 서버에 여러 업무의 데이터베이스를 함께 두는 경우가 있다. 그렇다고 주문을 확인하는 담당자에게 정산 자료까지 모두 열어 줄 필요는 없다. 이번에는 QueryPie에서 담당자가 조회할 수 있는 DB를 따로 정해 봤다. 앞서 테이블별 접근 제한을 다뤘다면, 이번에는 DB 자체를 나누는 설정이다. 하나의 MySQL
ACP 실습 노트
[35편] WHERE를 빠뜨린 UPDATE와 DELETE를 막아봤다
주문 한 건의 상태를 바꾸려고 UPDATE를 작성했다가 WHERE 조건을 빠뜨리면 어떻게 될까. 실행 버튼을 누르는 순간 다른 주문까지 함께 바뀔 수 있다. DELETE라면 테이블에 남아 있는 데이터를 모두 지울 수도 있다. 이번에는 QueryPie에서 이런 조건 누락을 막는 설정을 켜 봤다. 수정과 삭제 권한이 있는 계
ACP 실습 노트
[36편] 조회는 허용하고 파일 내보내기는 따로 관리해봤다
배송 상태를 확인하는 업무는 화면에서 주문을 조회하는 것으로 충분할 때가 있다. 조회한 데이터를 파일로 내려받는 기능은 업무에 따라 따로 허용하고 싶었다. 이번에는 QueryPie 웹 SQL 에디터에서 조회 권한과 파일 내보내기 권한을 나눠 봤다. 먼저 주문 세 건을 CSV로 내려받은 다음, 같은 권한에서 Can Expo
ACP 실습 노트
[37편] SQL을 승인하기 전에 실행 계획도 함께 봤다
SQL을 승인할 때는 쿼리 내용과 작업 사유를 읽게 된다. 여기에 DB의 실행 계획도 함께 있으면 어떤 테이블과 인덱스를 사용할지 살펴보며 검토할 수 있다. 이번에는 QueryPie의 SQL Request에 실행 계획을 붙여 보냈다. 작성자가 확인한 자료를 승인자도 같은 요청 안에서 열어 볼 수 있는지 직접 확인했다.
ACP 실습 노트
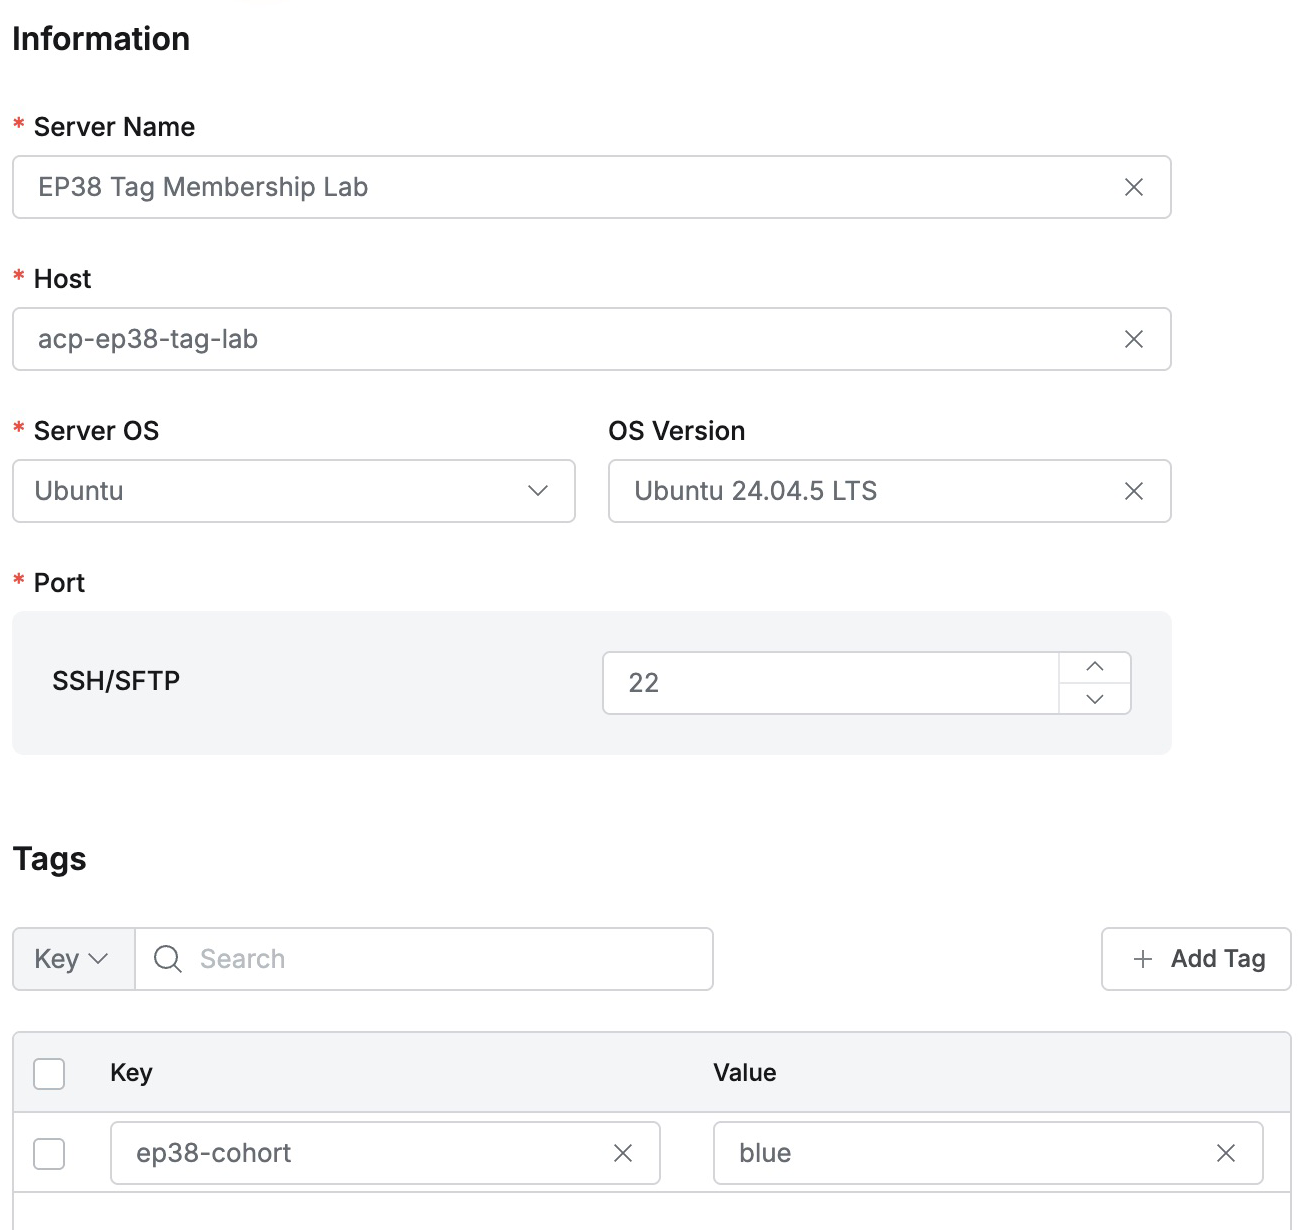
[38편] 서버 태그를 바꾸니 그룹 구성도 따라 바뀌었다
서버를 등록하고 접속 권한을 정하는 것까지는 앞선 글에서 해 봤다. 이번에는 등록한 서버들을 어떻게 묶어 관리할 수 있는지 살펴봤다. 서버의 용도나 분류가 달라질 때 그룹 목록도 하나씩 고쳐야 하는지 궁금했다. QueryPie의 Server Groups에는 태그 조건으로 서버를 포함하는 기능이 있다. 같은 실습 서버를 태
ACP 실습 노트
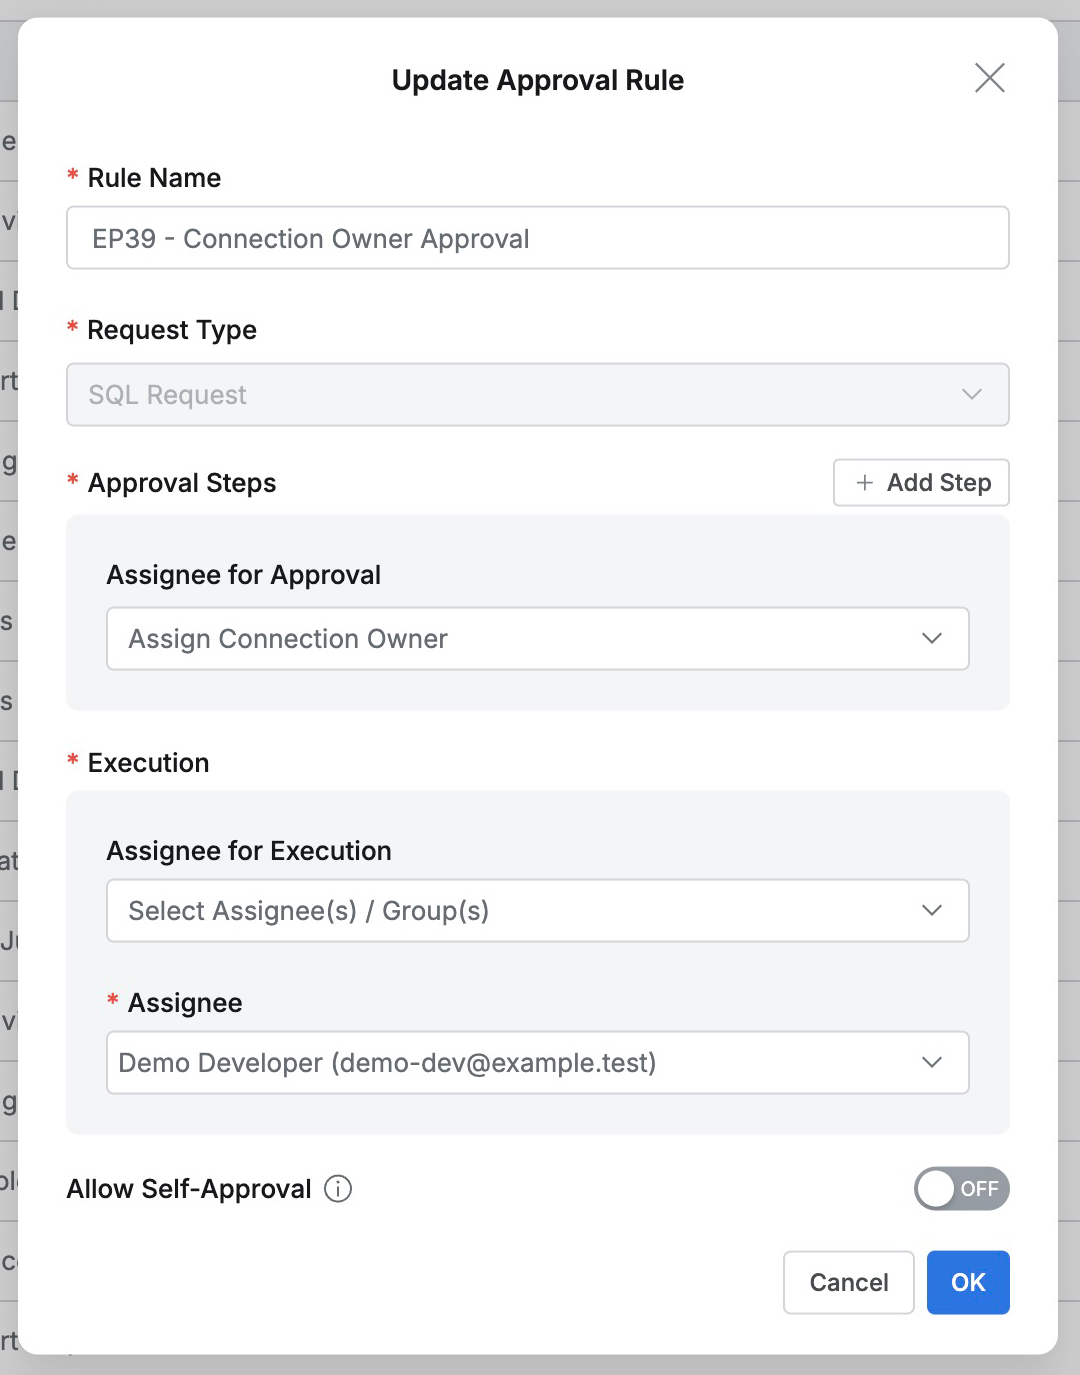
[39편] DB 담당자가 바뀌어도 결재 규칙은 그대로였다
SQL 승인 규칙을 만들어 두면 요청을 정해진 담당자에게 보낼 수 있다. 그런데 DB 담당자가 바뀌면 결재 규칙에 들어 있는 승인자도 다시 고쳐야 할까? 이번에는 QueryPie의 Connection Owner를 승인자로 사용하는 규칙을 만들어 봤다. 첫 요청을 처리한 뒤 DB 연결의 담당자만 바꾸고, 같은 규칙으로 올린
ACP 실습 노트
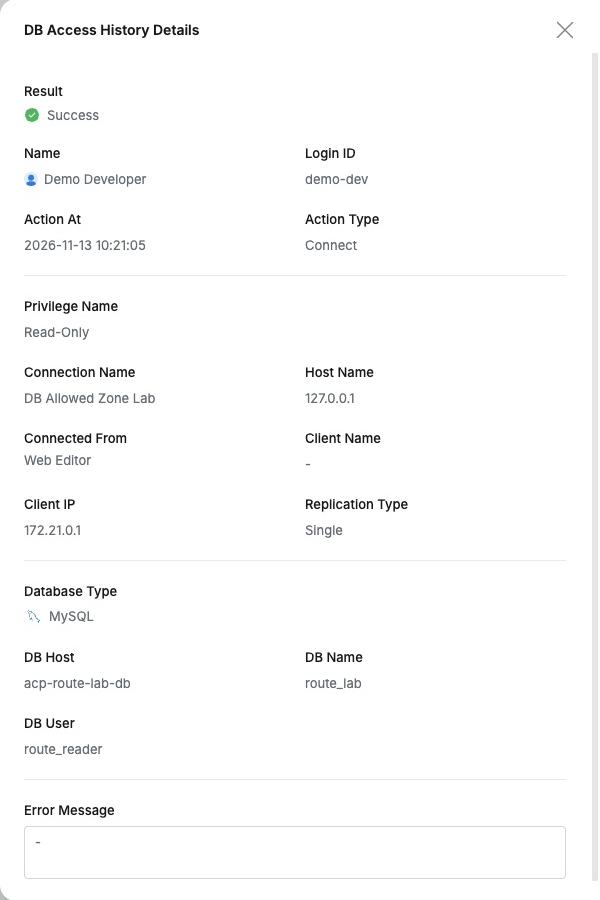
[40편] DB 접속 권한은 그대로 두고 허용 IP를 정해봤다
DB 조회 권한을 받은 사람이라도 접속할 수 있는 IP까지 함께 정해 두고 싶을 때가 있다. 업무에 필요한 권한은 주되, 정해진 네트워크에서만 DB를 사용하게 하는 방식이다. 이번에는 QueryPie의 Allowed Zone을 써봤다. 같은 사용자에게 같은 조회 권한을 둔 채 허용 IP만 바꿔 보고, 다시 원래 값으로 되
ACP 실습 노트
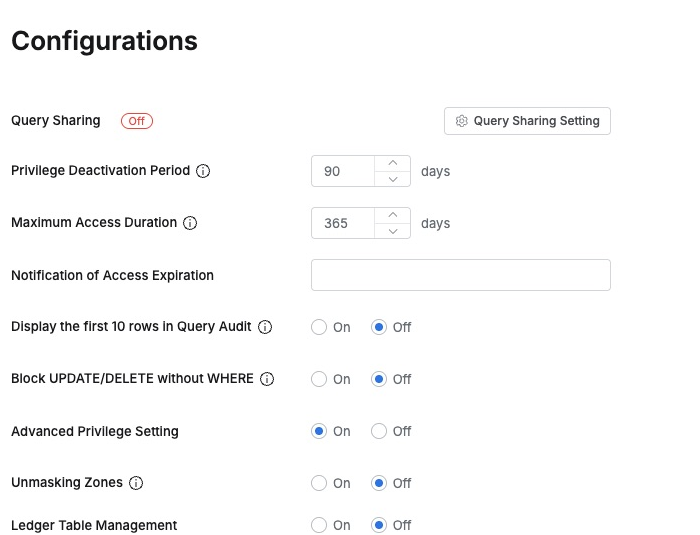
[41편] 조회용 권한과 작업용 권한에 서로 다른 DB 계정을 연결해봤다
DB를 운영하다 보면 조회용 계정과 작업용 계정을 따로 두게 된다. 주문 내역을 확인하는 사람에게는 조회 권한만 주고, 상태를 바꾸는 담당자에게는 필요한 변경 권한을 주는 식이다. 이번에는 이렇게 나눠 둔 DB 계정을 QueryPie 권한에 연결해봤다. Advanced Privilege를 사용하면 같은 DB 연결에서도 권
ACP 실습 노트
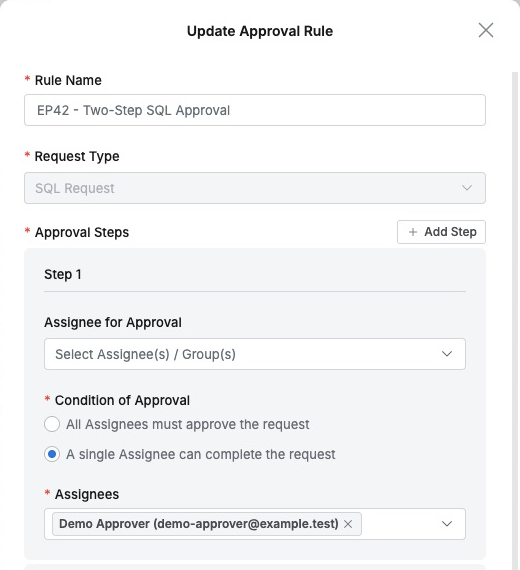
[42편] 운영 DB 작업에 두 단계 승인을 붙여봤다
운영 DB 작업을 승인할 때 한 사람의 확인만으로 끝내기 어려운 경우가 있다. 개발 담당자가 SQL과 조회 조건을 먼저 살펴보고, 운영 담당자가 대상과 작업 목적을 확인한 뒤 최종 승인하는 식이다. 이번에는 그 순서를 QueryPie에 넣어봤다. SQL Request에 승인 단계를 두 개 만들고, 서로 다른 담당자가 차례
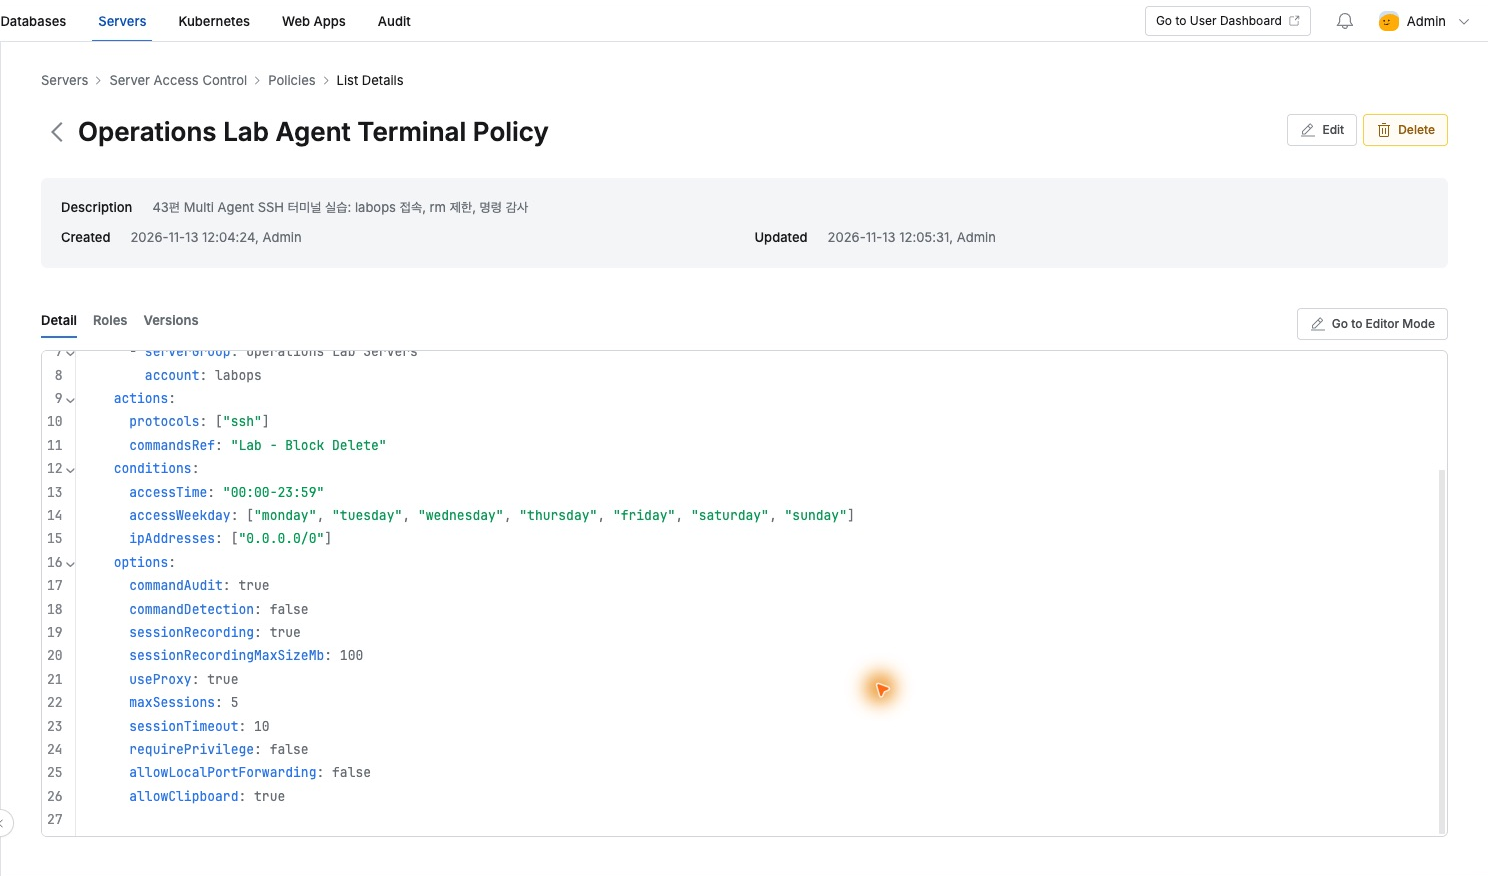
ACP 실습 노트
[43편] 평소 쓰던 Mac 터미널로 서버에 접속해봤다
서버에 접속할 때는 터미널이 가장 익숙하다. 계정을 확인하고, 파일을 살펴보고, 필요한 명령을 입력하는 작업을 매일 쓰던 도구에서 이어가고 싶었다. 이번에는 Mac 터미널에서 Multi Agent를 거쳐 실습 서버에 접속해봤다. 접속한 뒤에는 간단한 점검 명령을 실행하고, 관리자가 제한한 삭제 명령도 입력했다. 마지막으로
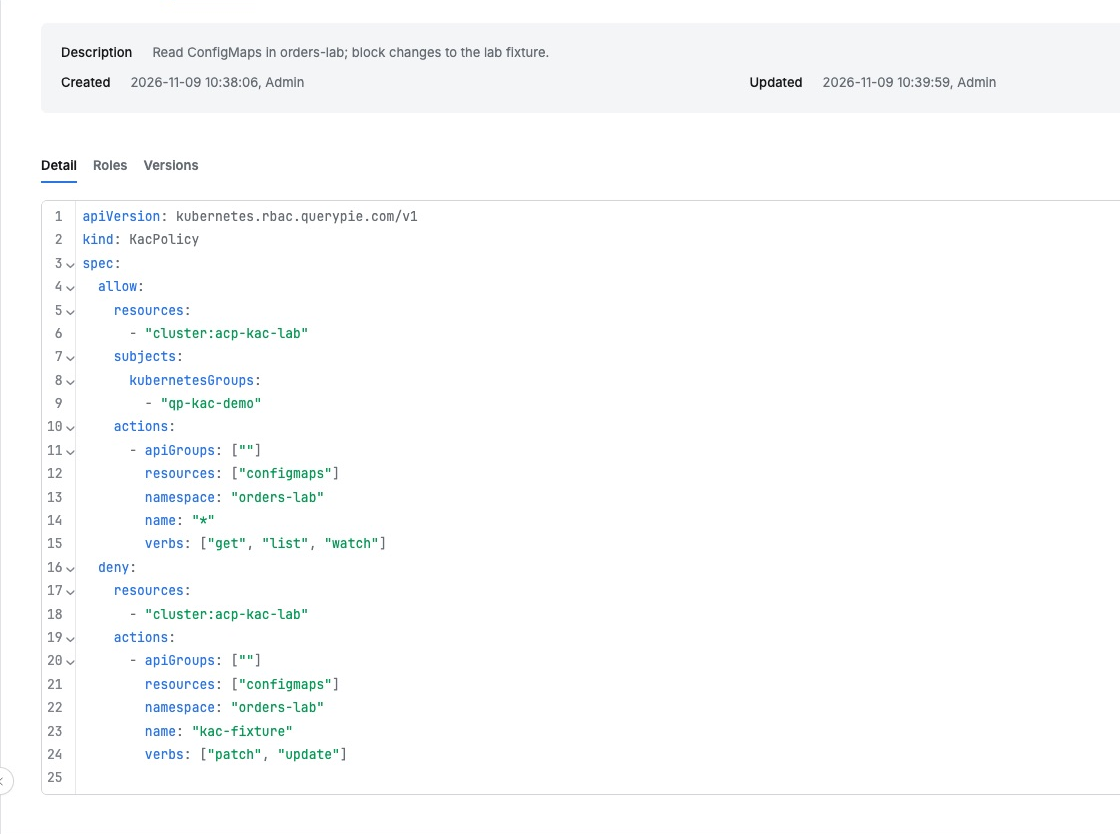
ACP 실습 노트
[44편] kubectl을 그대로 쓰면서 접근 범위를 나눠봤다
쿠버네티스를 운영하는 팀이라면 kubectl을 자주 쓸 것이다. 설정을 확인할 때마다 웹 화면으로 옮겨가기보다, 평소 쓰던 명령으로 필요한 내용을 바로 보고 싶다. 이번에는 Multi Agent와 kubectl로 실습 클러스터에 접속해봤다. 같은 ConfigMap을 읽고 값을 바꾸는 요청을 차례로 보낸 뒤, QueryPi
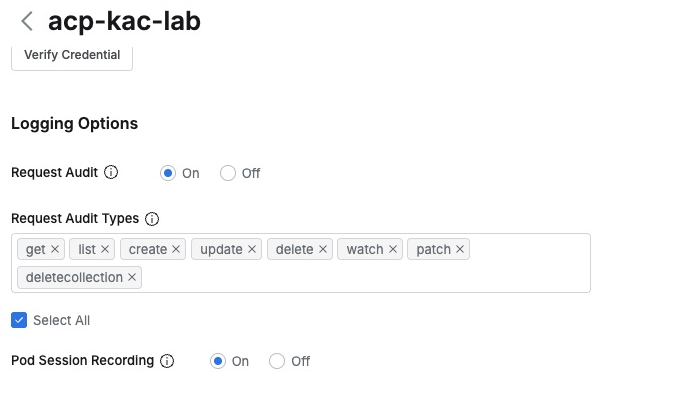
ACP 실습 노트
[45편] 컨테이너 안에서 한 작업도 다시 재생해봤다
컨테이너에 접속했다는 기록을 보고 나면, 그 안에서 무슨 작업을 했는지도 궁금해진다. 장애를 점검하다 어떤 파일을 읽었는지, 화면에는 어떤 값이 나왔는지까지 확인할 수 있으면 작업 내용을 훨씬 쉽게 이해할 수 있다. 이번에는 테스트 Pod에 들어가 짧은 점검을 하고, Pod Session Recordings에서 그 작업을
ACP 실습 노트
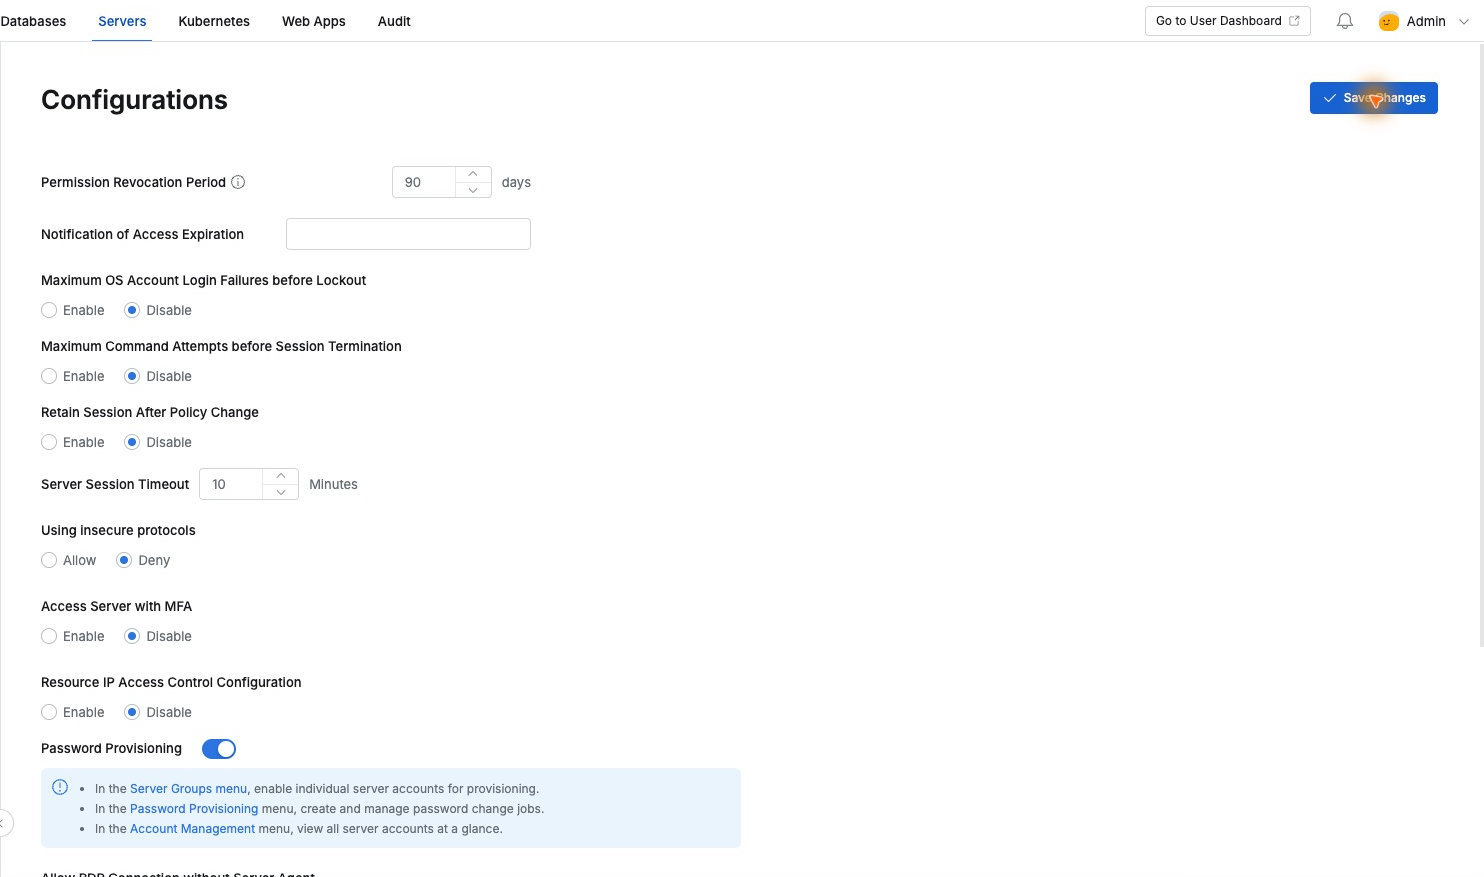
[46편] 서버 계정 비밀번호를 QueryPie에서 바꿔봤다
서버 계정 비밀번호를 바꾸는 일은 변경 버튼을 누르는 것으로 끝나지 않는다. 바뀐 비밀번호로 접속할 수 있는지 확인하고, 작업하는 사람에게도 새 접속 방법을 알려줘야 한다. 서버가 늘어나면 어느 계정을 언제 바꿨는지 챙기는 일도 만만치 않다. 이번에는 QueryPie의 Password Provisioning으로 테스트 서
ACP 실습 노트
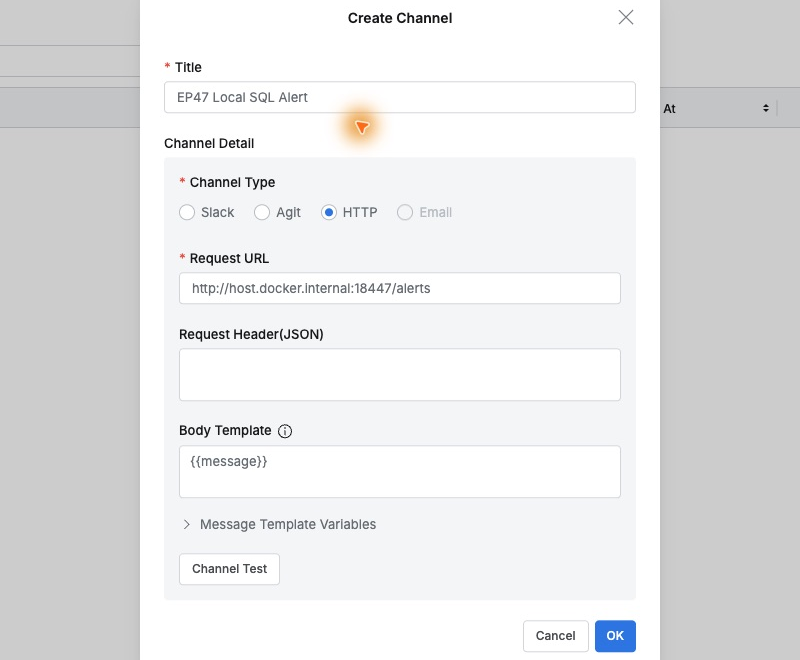
[47편] 차단된 SQL 실행을 알림으로 받아봤다
앞선 실습에서 권한 없는 SQL이 차단되는 것은 확인했다. 운영하는 입장에서는 그다음도 궁금했다. 누군가 권한 밖의 작업을 시도했을 때, 담당자가 감사 화면을 열어보지 않아도 알 수 있을까? 이번에는 QueryPie의 Alerts로 차단된 SQL 실행을 알림으로 받아봤다. 조회만 허용된 계정으로 UPDATE를 실행하고,
ACP 실습 노트
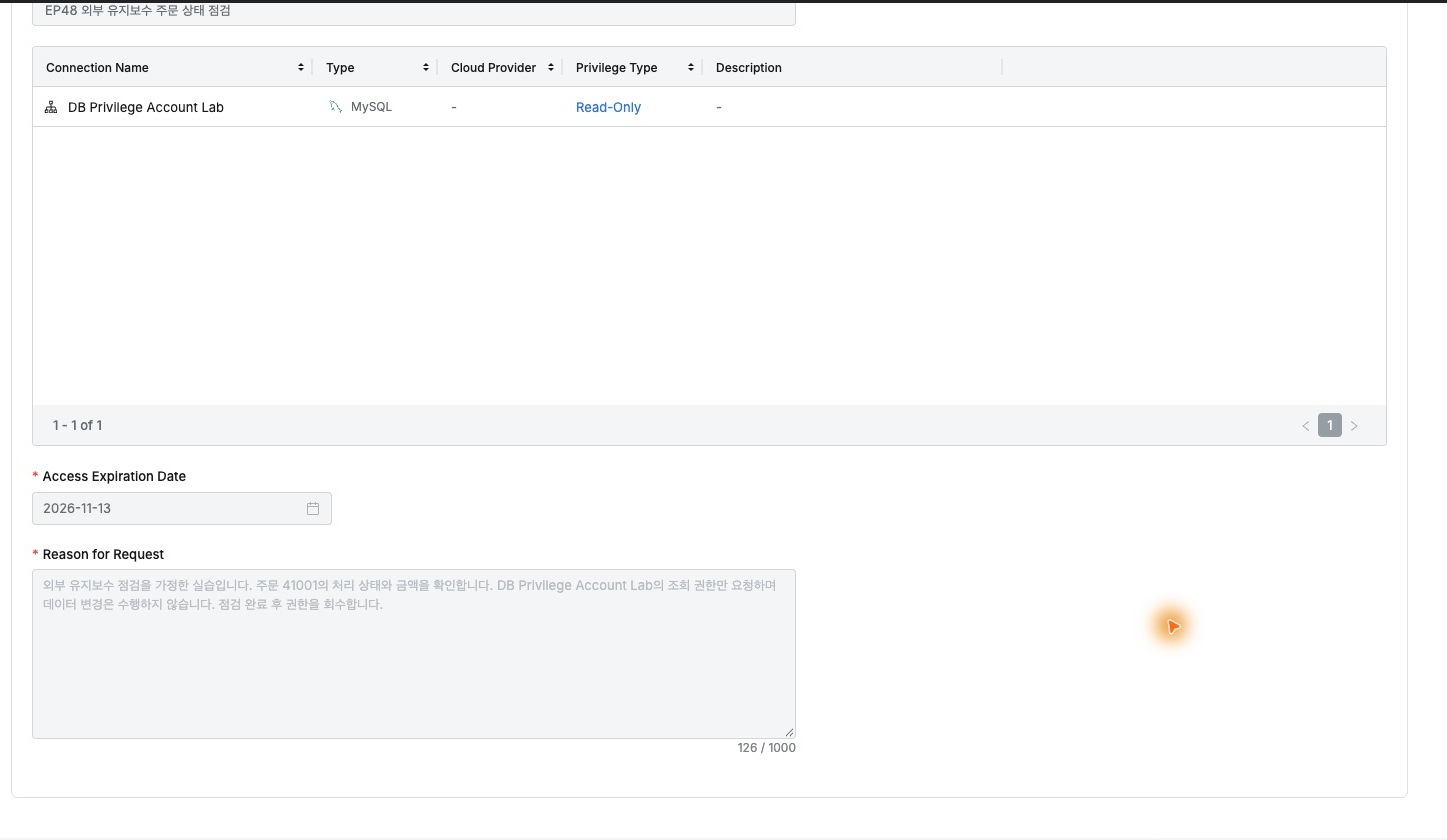
[48편] 외부 유지보수 담당자에게 필요한 작업만 맡겨봤다
외부 유지보수 담당자에게 DB 점검을 맡길 때면 권한을 어디까지 열어줘야 할지부터 고민하게 된다. 주문 상태를 확인하는 일인데 데이터를 바꿀 권한까지 줄 필요는 없고, 작업이 끝난 뒤에도 접속 권한을 남겨둘 이유는 없다. 이번에는 QueryPie에서 이 과정을 처음부터 끝까지 해봤다. 테스트 사용자에게 외부 유지보수 담당
ACP 실습 노트
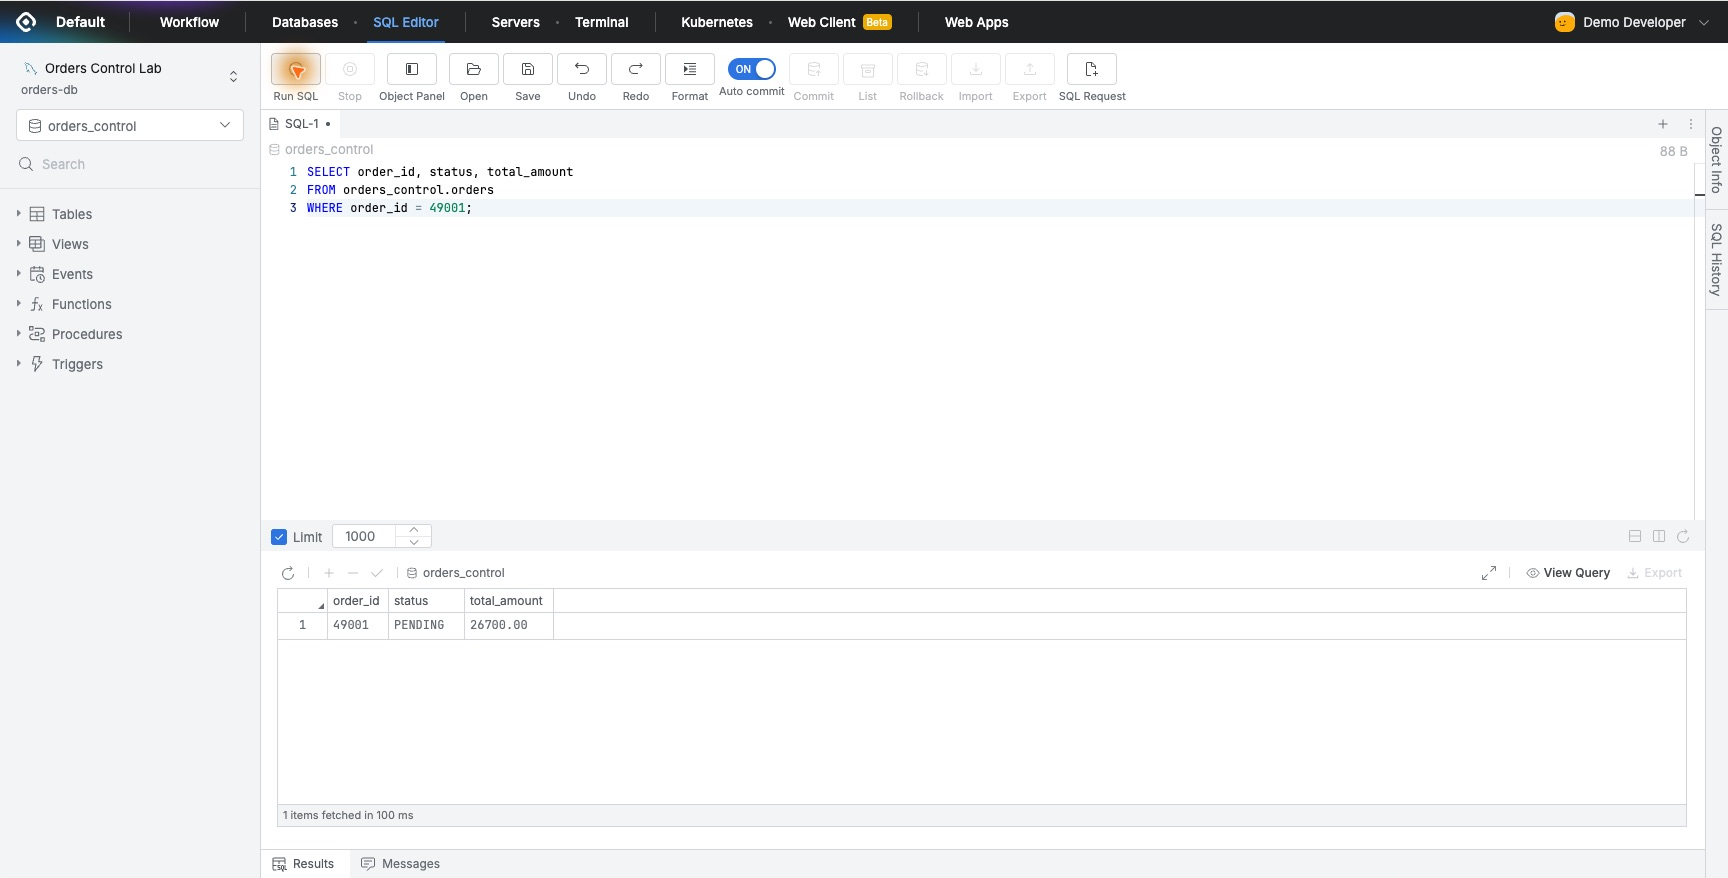
[49편] 주문 한 건을 바꾸는 데 어떤 기록이 남았을까
운영 DB의 값을 바꾼 뒤에는 “변경했습니다”라는 말만으로 설명이 끝나지 않을 때가 많다. 왜 바꿨는지, 누가 확인했는지, 실제로 어느 값이 달라졌는지를 함께 봐야 작업 경위가 분명해진다. 앞선 글에서 SQL 승인, DML Snapshot, 감사 로그 내보내기를 각각 써봤다. 이번에는 주문 한 건을 정정하는 작업으로 묶어
ACP 실습 노트
[50편] 해킹 이후, 공격자는 어디까지 갈 수 있을까 — ACP 첫 연재를 마치며
첫 글을 쓸 때 가장 마음에 걸렸던 것은 계정 하나가 노출된 다음의 일이었다. 그 계정으로 다른 서버에 들어갈 수 있다면, 필요한 것보다 많은 데이터를 읽을 수 있다면, 한 번의 사고가 어디까지 커질까. 그래서 QueryPie ACP 커뮤니티 버전을 직접 설치했다. Mac에서 테스트 DB를 연결하는 것부터 시작해 서버와
생각은 멈추고.
이제 전환하세요.
